借助F5高级应用服务,保护并优化容器化应用
F5 Container Ingress Services提供强大的应用服务平台,可与主流容器管理解决方案集成,帮助实现可靠的应用安全与性能。
挑战:支持高性能且安全的容器化应用
容器之所以极具吸引力,很大程度上源于其可移植性、可扩展性以及更高的开发和部署效率等优势。但这些优势也可能带来风险,因为它们会增加暴露点。尽管Kubernetes和OpenShift等容器平台提供了一些原生服务,但缺少Web应用防火墙和协议网关等关键功能,难以防范黑客攻击、恶意机器人和数据外泄,而这些威胁可能会危及客户数据。
需要一个能够理解集群内事件瞬态特性,并可据此适当配置应用服务的平台。
您可以这样做
采用基于微服务的解决方案时,需要使用与这种高度动态且短暂存在的架构相适配的安全和网络解决方案。这些应用服务应包括企业级入口安全防护和全面的端到端可见性。无论集群管理系统托管在何处,F5都能帮助您轻松将应用服务直接集成到其中,使安全和网络团队能够及时更新服务,同时不拖慢开发进度。
F5 如何提供帮助
F5为贵组织提供功能强大的应用服务平台Container Ingress Services。该平台可与容器管理解决方案集成,进一步增强容器化应用的安全性并优化其性能。
F5通过两个关键组件实现这一点:
- 平台:F5的强大平台可管理流量、保护应用免受攻击,并为应用和网络团队提供详细的遥测数据。该平台是容器应用的入口,可在边缘提供保护和优化。
- 编排:容器管理解决方案与应用服务解决方案之间的编排支持监听容器集群中的事件,并在流量管理平台上自动完成配置。
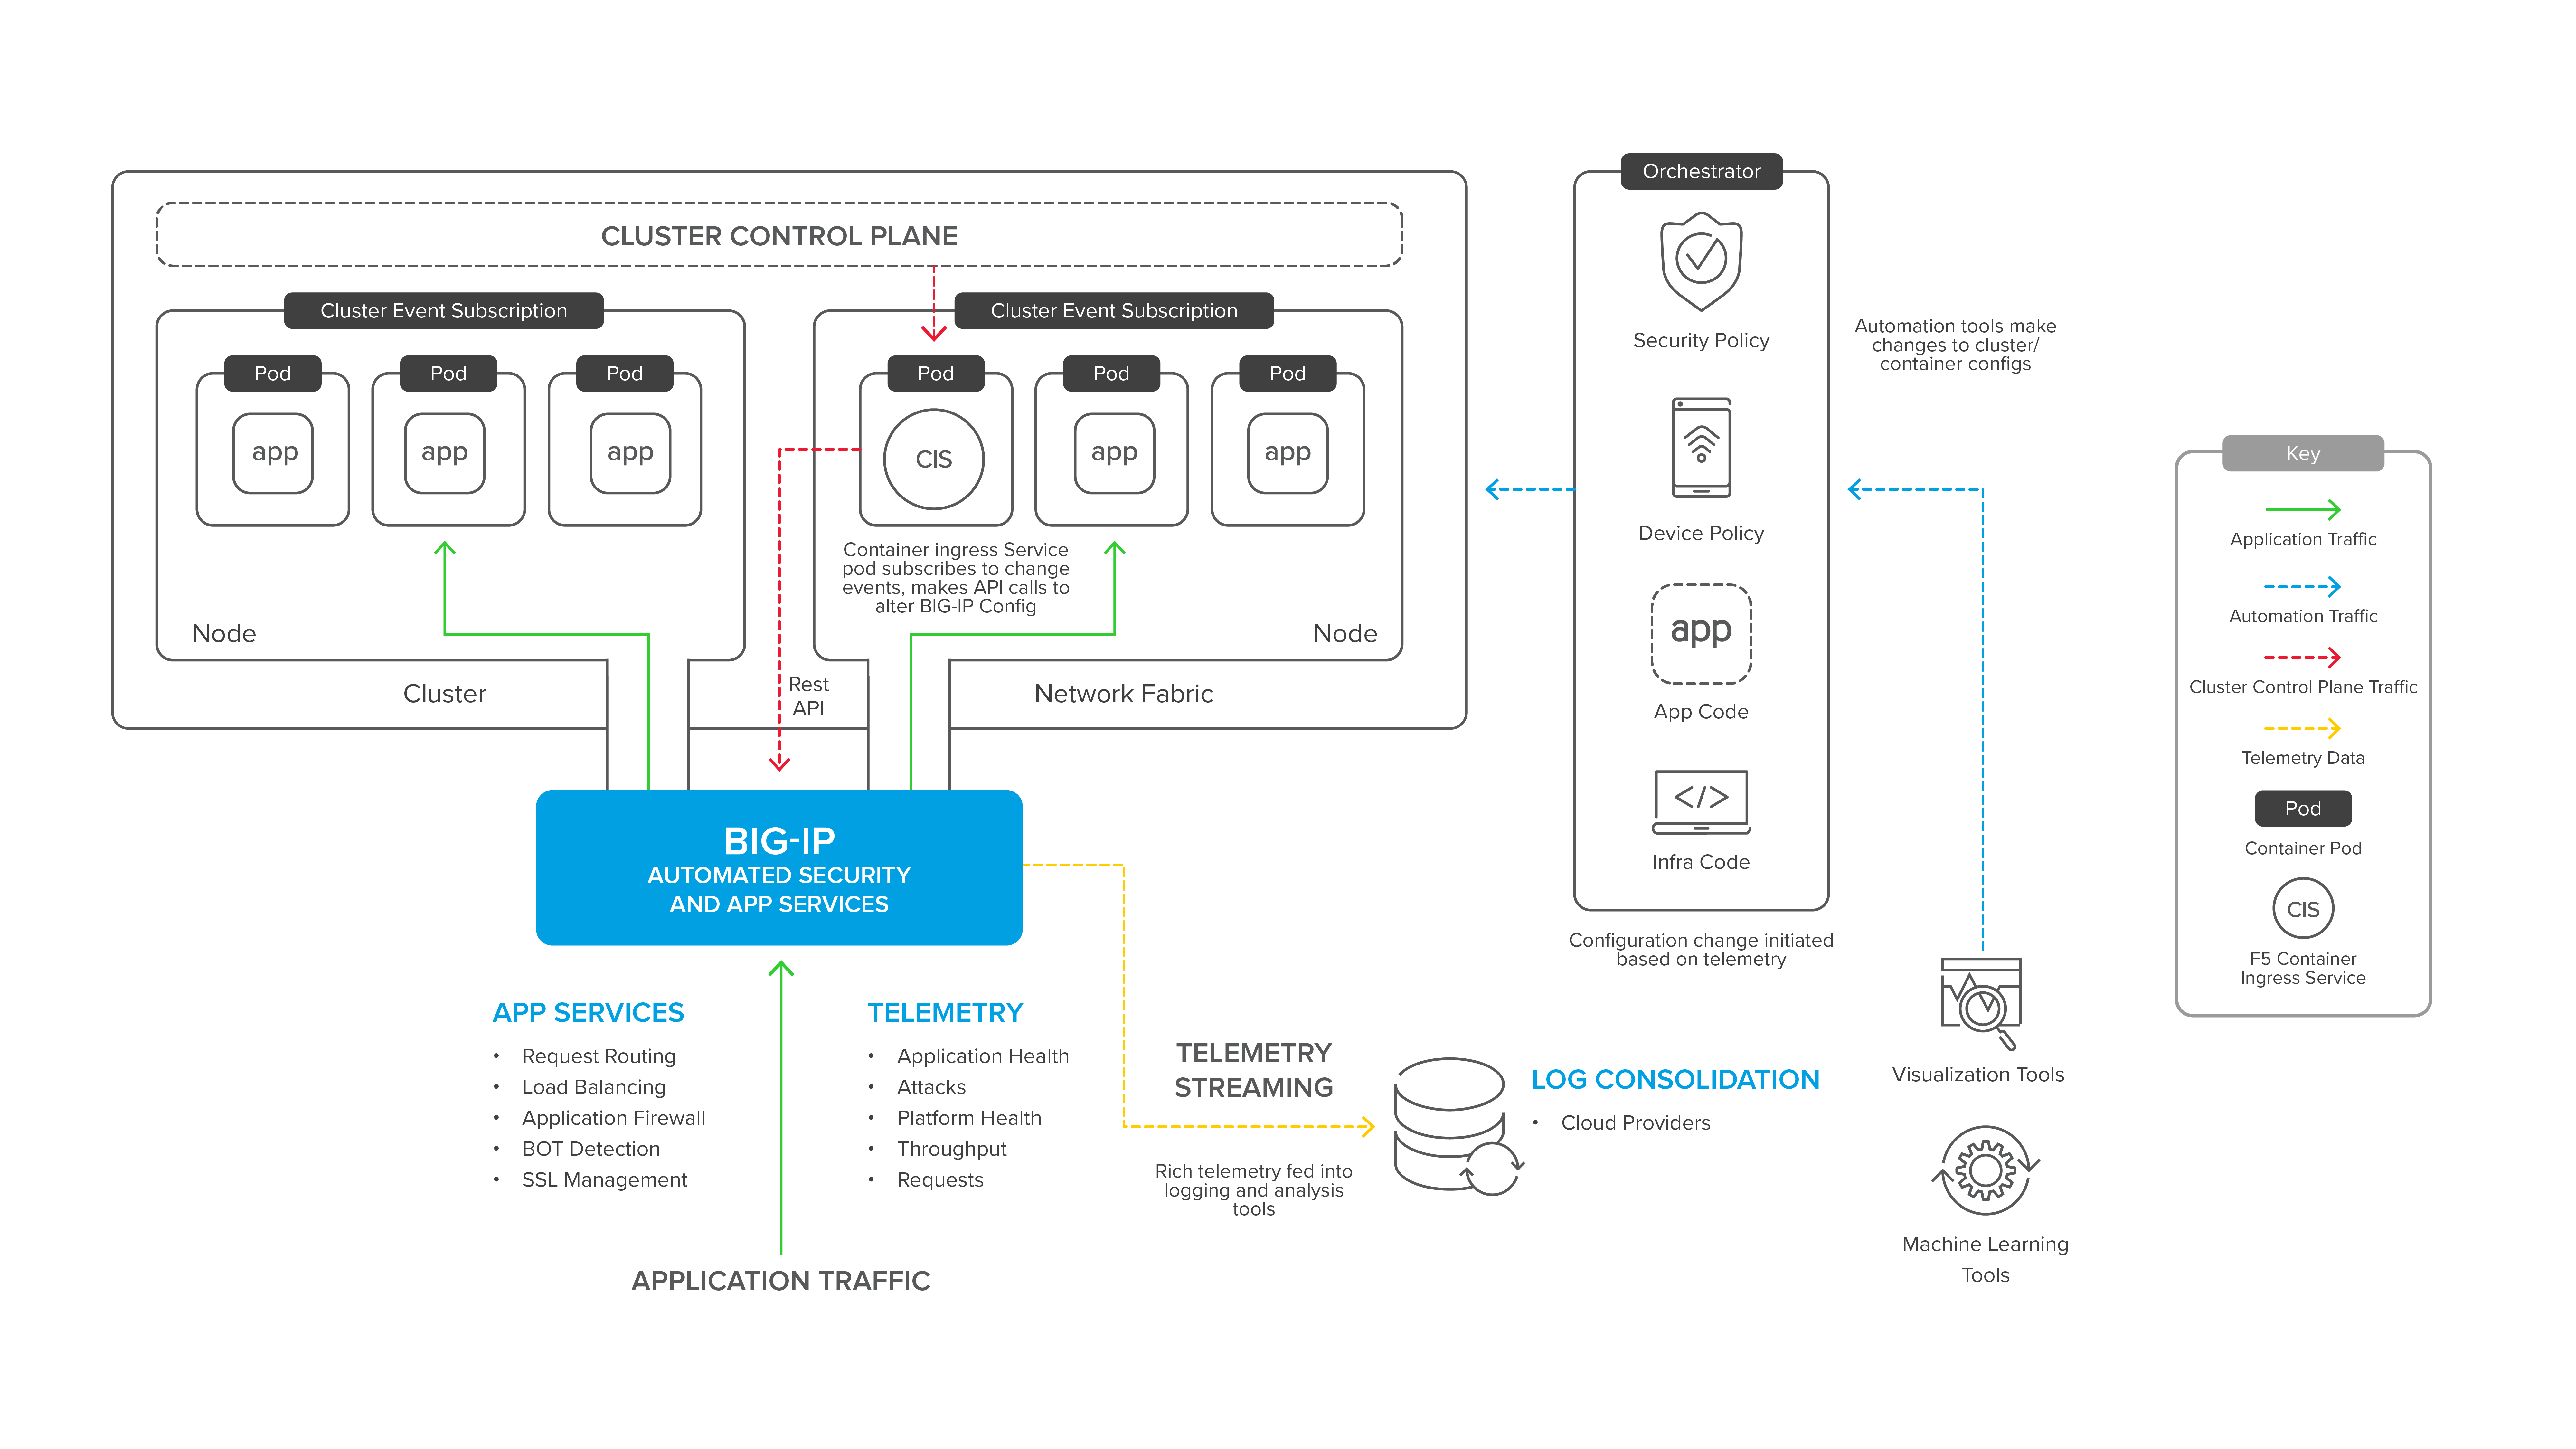
在下图所示的F5 Container Ingress Services架构中,容器连接器组件(标记为CIS)会侦听容器管理事件,例如创建新集群或Pod,并更改BIG-IP配置,以管理流向新容器资源的流量。同时,BIG-IP不仅保护应用流量并提升其传输速度,还会向管理和可视化服务提供丰富的遥测数据。这些服务随后可将变更传递到容器管理系统,形成从观察到行动的闭环。
解决方案指南
挑战
Kubernetes或Red Hat OpenShift等容器平台与敏捷开发方法相结合,可加快应用开发和部署。容器化应用同样容易受到应用层漏洞、拒绝服务攻击和客户端网络延迟的影响,因此仍需要Web应用防火墙、TCP优化和协议网关等应用交付与安全服务。
但传统解决方案采用静态配置,且只能由IT运维人员更改,这与敏捷容器模式并不相符。在这种模式下,系统可能会动态创建新的微服务容器,使其仅运行几分钟,以应对需求激增;也可以直接用新容器替换旧容器来部署升级。
如何确保应用服务部署能够跟上容器化环境中的快速发布周期?
解决方案
您需要将强大的应用安全和优化服务与容器平台管理平面集成。
通过集成,应用服务可以自动实时响应容器事件(例如创建新容器或全新服务),而应用开发人员或容器平台管理员无需掌握大量特定领域的知识。
通过结合广受市场认可的BIG-IP应用交付平台、扩展的容器网络架构,以及集成到容器管理平面的管理容器,可以为容器应用提供强有力的保护和高级流量管理。
组件
为在容器化环境中提供一致且强大的多云应用服务,组织可以利用多种F5组件。
- BIG-IP 平台
BIG-IP 平台是一款功能强大的应用代理,可作为软件设备部署在各种公有云和私有云中。此外,对于需要以较小计算资源占用实现大规模扩展的本地部署,还提供专用硬件选项。无论采用硬件还是软件部署,BIG-IP 都能提供多种功能,用于保护应用、转发传入请求并优化客户端连接。
这套强大的功能可能看似复杂,但该平台支持功能强大的模板系统。安全和运维专家可以创建标准化模板,应用团队只需提供少量简单输入即可实施,无需具备高级安全或流量管理专业知识。
此外,还必须确保应用流量能够进出容器环境。因此,要将集群网络结构扩展到 BIG-IP 等网关设备,VXLAN 支持至关重要。BIG-IP 硬件和软件平台均提供完整的 VXLAN 集成,并支持多种其他网络叠加技术。
详细了解 BIG-IP 平台 ›
- Container Ingress Services
BIG-IP的电源和网络集成需要与容器事件协调部署和更新。为此,F5提供免费的容器集成解决方案,即Container Ingress Services(CIS)组件。该组件以容器形式运行,并订阅集群管理事件。CIS将事件感知能力与配置映射和注解等容器平台原生工具相结合,通过BIG-IP REST API配置Ingress服务。
要持续改进容器应用,遥测和检测必不可少。BIG-IP平台能够深入洞察应用流量,因此非常适合将统计信息和事件数据流式传输到您选择的收集和可视化工具中。
了解有关Container Ingress Services的更多信息 ›
合作伙伴
F5与技术合作伙伴紧密协作,帮助您优化容器化环境中的应用。
- 容器管理平台
容器入口服务适用于以下容器管理平台:- Kubernetes
- OpenShift
- Cloud Foundry
- Mesos Marathon
- 虚拟环境
BIG-IP平台可在以下虚拟环境中运行:
公有云:
- AWS
- Microsoft Azure
- Google Cloud Platform
- Alibaba Cloud
私有云:
- VMware(ESX、ESXi、vCloud Director)
- Microsoft HyperV
- Linux KVM、Xen Project、OpenStack