在整个容器环境中启用高级应用服务
利用容器化环境提升速度和敏捷性
F5 Container Ingress Controller for Kubernetes或OpenShift提供高度可扩展的F5 BIG-IP声明式管理,通过无需人工干预的全自动化流程、以编程方式减少错误以及可扩展性,帮助加快开发速度。
- 面向PaaS和容器的动态应用服务,与Kubernetes等容器环境以及RedHat OpenShift等PaaS容器系统集成,以管理容器应用服务。
- 自助式自动事件发现:通过订阅事件,支持自助选择Ingress HTTP路由和应用服务,并在BIG-IP上自动配置性能、路由和安全服务。
- 通过插入应用服务实现可扩展性和安全性,与BIG-IP平台集成,以扩展应用并提高可用性,同时支持插入应用服务。此外,还可与BIG-IP系统和NGINX集成,实现Ingress负载均衡。
加快部署,实现端到端可见性
借助预定义的BIG-IP模板和对Application Services 3 Extension的支持,加快部署。通过将数据流导出到第三方解决方案,获得可见性、可观测性和分析能力,从而快速解决异常问题并按需获取统计数据。
- 预定义模板:使用标准化模板配置PaaS和容器集成,在成熟和新兴的应用架构中实施一致的策略。
- 全面的可见性和可观测性:提供所有容器流量的丰富L4-L7统计数据,并通过数据流导出至Splunk等分析平台,帮助深入洞察应用。
- 集群网络,与OpenShift SDN、Flannel VXLAN和Host-GW以及Calico等覆盖网络技术无缝集成,实现快速的集群联网。
F5 Ingress Link:安全性、可用性和性能
F5 IngressLink将BIG-IP、Container Ingress Services(CIS)和NGINX Ingress Controller相结合,为Kubernetes环境中快速变化的现代应用提供统一的应用服务。F5 IngressLink是一种双层解决方案,在Kubernetes集群外部(边缘)使用BIG-IP设备,并在集群内部使用多个NGINX Ingress Controller实例。
- 共享配置和状态:F5 IngressLink资源会在BIG-IP、CIS和NGINX层之间自动共享配置和状态。
- 保护容器化应用,应用服务与DevOps保持一致,并根据应用开发和部署要求的节奏推进。
- 自动协调:IngressLink负责协调BIG-IP NetOps团队与NGINX DevOps团队,减少延迟和错误。
产品概述
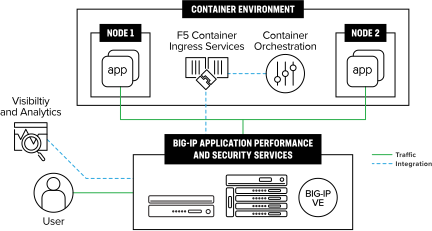
使用Kubernetes或OpenShift原生工具
F5 BIG-IP Container Ingress Services (CIS)支持使用Kubernetes或OpenShift的原生CLI/API,在相应环境中管理F5 BIG-IP设备。CIS是一款云原生连接器,可将Kubernetes或OpenShift用作BIG-IP编排平台。CIS会监控Kubernetes API中采用特定格式的资源,并相应更新BIG-IP系统配置。
核心功能
容器化应用服务
为容器化环境中的应用服务提供入口控制,支持HTTP路由、负载均衡、安全防护和可编程性。
数秒内启动或停用
支持在容器化环境中快速部署应用服务。
根据事件灵活扩展并保障安全
订阅容器事件,自动扩展应用并保障其安全。
预定义模板和打包的Chart
使用标准化模板简化策略管理。使用Helm图表实现可重复的Kubernetes部署。
A/B测试和蓝绿部署
支持在生产环境中对多个应用版本进行蓝绿部署,并在开发和测试环境中进行A/B流量管理。
为OpenShift路由附加现有策略和配置文件
为OpenShift路由使用现有策略和配置文件,提高配置过程的灵活性和易用性。
使用F5 BIG-IP自定义资源简化Ingress部署
避免在Ingress和Route服务中出现注解泛滥,从而改善用户体验并提高工作效率。
以DevOps速度实现统一协调的应用服务
利用CIS、NGINX和F5 IngressLink,帮助DevOps团队快速部署安全的高性能应用。
平台支持与集成
通过Kubernetes或OpenShift管理BIG-IP
通过Kubernetes或OpenShift管理BIG-IP
F5 BIG-IP Container Ingress Services (CIS)支持使用Kubernetes或OpenShift各自的原生CLI/API管理F5 BIG-IP设备。