面向云原生基础设施的F5合作伙伴CNF认证
服务提供商希望确保其云原生解决方案具备互操作性和安全性,并针对性能与效率进行了优化。
使用场景
对新部署及后续软件升级进行认证。BIG-IP Next for Kubernetes(BNK)可针对集群的入站和出站流量(南北向)统一协调HTTP/2及其他协议。Aspen Mesh可管理10,000多个站点,并提供独特的数据包捕获功能(东西向)。
网络功能服务身份验证
服务网格身份验证
服务网格安全功能
采用和不采用边车模式的网格内与网格外部署
BIG-IP Next for Kubernetes (BNK) 入站/出站工作流
检查单个及多个IP的入站和出站流量
CNF身份验证令牌验证
服务网格请求和身份验证
eBPF 可观测性(EOB)
实时流量可见性和遥测
HTTP/2卸载
优化HTTP/2流量处理和性能
Diameter安全
保护Diameter信令并实施策略
工作原理
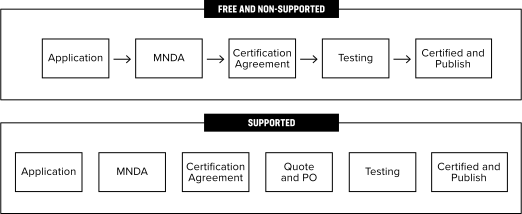
F5及其合作伙伴将对云原生环境中BIG-IP Next for Kubernetes(BNK)和Aspen Mesh与供应商CNF的设置、接入、集成、部署及生命周期管理进行认证。
认证合作伙伴包括全球一级网络设备提供商(NEP)和独立软件供应商(ISV)。
计划特色
5G网络的内置控制与安全防护
从一开始嵌入安全能力,提供可视性并确保策略连续性
确保产品互操作性和生命周期管理
降低部署风险,提高投资回报率
识别CNF设置和集成问题
在容器部署前及早解决架构和互操作性问题
将服务提供商协议集成到架构中
支持云原生功能的电信级特性
内置客户支持
专业服务保障。基于认证架构(例如OpenShift、Calico)的测试结果
创建可复用的参考架构
助力快速部署新的自动化服务
支持多供应商电信云
确保产品可在电信云环境中运行
验证CNF是否成功接入
确保应用互操作性,加快产品上市
平台支持与集成
Kubernetes 集成
F5 Aspen Mesh可灵活部署在Kubernetes云原生基础设施上。
F5合作伙伴CNF认证计划
F5及其合作伙伴对BIG-IP Next for Kubernetes(BNK)和Aspen Mesh在采用供应商CNF的云原生环境中的接入、集成、部署和生命周期管理进行认证。
技术联盟
F5与全球领先的科技公司开展合作。我们通过互操作性和集成,共同帮助客户保障应用安全并交付卓越的数字体验。
资源
产品