至少两年前,2030年就已被认为可能是Q-Day到来的时间,而此后量子计算的发展大幅提速。Q-Day究竟何时到来,并没有看上去那么重要;然而,数据完整性面临的威胁已经出现。
攻击者已经开始实施“现在收集,日后解密”攻击,存储加密数据,为未来利用这些数据做准备。因此,当前亟需部署后量子密码学(PQC),或至少部署混合PQC,以保护信息安全的基石。
公共部门数据可能尤为脆弱
这一挑战在公共部门尤为棘手。首先,涉密信息、军事机密和公民身份凭证对某些恶意行为者而言,是极具吸引力的攻击目标。
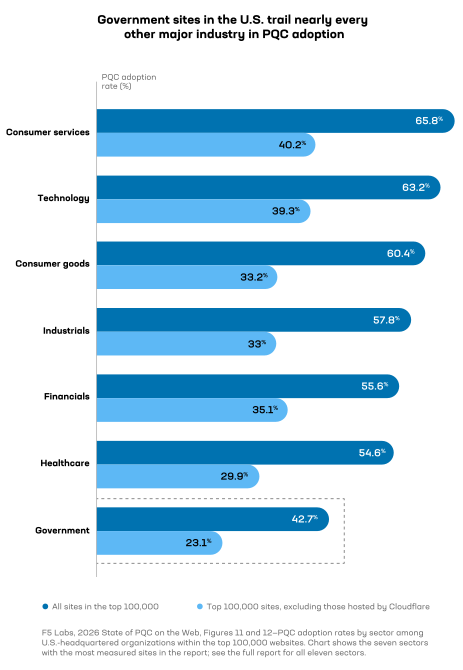
其次,F5 Labs的研究发现,即使在简单的网站PQC防护方面,美国政府机构也落后于几乎所有其他行业,采用率仅为42.7%。如果不计入CDN和云原生超大规模云服务提供商默认提供的自动化PQC或混合密码方案,这一比例会进一步降至23.1%。
这一较低的比例可能更真实地反映了联邦机构实际的量子就绪程度,尤其是考虑到CDN的默认加密方案无法为基础设施、设备加密、安全通信或其他领域提供保护。
第三,公共部门组织往往受到额外法定要求的约束,难以像其他行业的企业那样灵活应变。所有组织都面临资金和资源限制,但很少有组织需要应对联邦投资所涉及的繁琐采购流程和法定决策标准。
公共采购周期如何带来特殊挑战
我曾在美国政府工作20多年,其中一半以上的时间在美国国防信息系统局(DISA)任职,最后7年担任该局的CTO。我熟悉联邦采购周期的各个环节、具体流程及所需时间。其中许多审批关卡和要求都有其合理依据。然而,这些流程的推进速度很少能跟上威胁的变化。
从云计算的引入,到近些年政府机构开始采用AI,我亲历了这些过程,也切身体会到,联邦采购中漫长的预算编制和采购周期会让政府机构难以跟上技术快速发展的步伐。我还记得,至少在我任职期间,各机构一直面临一个难题:如何让采购要求与当时的市场状况相匹配。
“F5 Labs研究显示,美国政府网站的PQC采用率落后于私营部门的各大行业,仅为42.7%;若不计入通过CDN提供的默认保护,采用率则为23.1%。”
将需求准确转化为切实可行的规格要求往往是一项挑战,通常需要与供应商进行清晰的双向沟通。采用其他交易授权(OTA)和基于挑战的响应方式有所帮助,但仍有改进空间。
无论决策者对趋势的预判多么准确、应对策略多么周全,采购和部署往往仍滞后于当前的成熟实践、创新和集成进展。选择采购方式时,应注重灵活性,并为未来发展留出空间。我经常看到,采用“技术可接受的最低价”(LPTA)标准所做的投资,虽然满足了基本采购要求,却缺乏随技术变化而演进的灵活性。这种方式常常让最终负责这些解决方案的行业和政府人员感到受挫。此外,如果需求的变化超出了LPTA采购极为严格的限定范围,就很难妥善落实采购成果。IT几乎从不一成不变,这使得妥善落实这些成果变得近乎不可能。
此外,联邦政府采购人员往往倾向于签订长期支持协议或接受供应商锁定,仅仅是为了提高采购工作的回报。然而,如今技术及其理想组合可能在合同刚签订后就发生变化,长期承诺可能会降低灵活性。更重要的是,安全防护措施往往直到技术采用后才被考虑,成为事后补救的一环。
在转向云优先战略等数字化转型中,采购决策不当或延误造成的后果主要体现在财务或运营层面。例如,原本旨在节省成本的举措未能达到目的,或者效率提升未达预期。这类失误可以通过应用回迁、更换云提供商,或调整混合架构中本地部署与云部署的比例来纠正。同样,采用AI时出现失误,可能只需使用更好的训练数据集、更换模型,或利用内部数据对模型进行微调。
然而,在实施PQC时,决策失误或过于迟缓可能造成灾难性后果。加密技术被破解所导致的大规模数据泄露无法挽回。任何机构都无法承受因采购失误而使国家安全系统、敏感通信或其他高价值联邦资产面临量子攻击的后果。尤其是当数据在全球流动,而非仅在两个主权管辖地点之间传输时,数据会经过一些可能并不友好或并非完全安全的地方。这些地方很容易成为“先存储,后解密”攻击的可乘之机。
然而,不能以担心犯错为由迟迟不做决策。公共部门的决策者不能等到2030年再看形势如何发展,因为采购和部署很可能会占用从现在到那时的大部分时间。
将PQC从事后考虑转为提前规划
不要低估更换密码技术解决方案所需的时间。自2019年首次听取有关PQC的简报以来,我一直关注相关问题,并始终将其放在心上。但过了相当长一段时间,这个问题才受到更广泛的关注,而要推动切实行动,似乎还需要更长时间。《F5 2026年应用策略现状报告》发现,尽管三分之二的组织已评估自身的PQC风险,但只有27%开始采取行动。我们不能再停留于研究问题,而应立即行动起来。
美国国家安全局(NSA)自2022年发布《商用国家安全算法套件2.0》(CNSA 2.0)以来,已多次对其进行更新和澄清。今年夏天,美国第14412号行政令正式启动了一项密码技术迁移,其规模很可能空前。随后不久,美国管理和预算办公室发布了M-26-15号备忘录,为联邦民事机构提供实施指南。这些机构必须逐步转向美国国家标准与技术研究院(NIST)批准的PQC标准,预计需在2030年12月31日前达到合规要求。这与NIST正式规定的弃用传统加密算法的截止日期一致。对于受NSA规则约束的国家安全系统,首个重要采购要求的生效日期更早,为2027年1月1日。
更多指导意见尚待发布。距离2026年12月19日已不到两个月,联邦采购法规(FAR)委员会须在该截止日期前发布首项拟议规则,要求适用范围内的承包商遵循NIST批准的PQC标准。但不必等到该规则发布才采取行动。目前已有3项NIST批准的标准,即FIPS 203(ML-KEM)、FIPS 204(ML-DSA)和FIPS 205(SLH-DSA),以及混合PQC密码技术,可为相应调整提供支持。CNSA 2.0已纳入FIPS 203和FIPS 204。
如何立即着手行动
现在就开始推进PQC合规,具体方法如下:
- 为持续变化做好规划。 首先要认识到,PQC合规并非“一次完成、一劳永逸”的变革。各机构及其主要承包商和供应商已具备迈出第一步所需的条件,但NIST和NSA仍将继续推进更多候选算法。要持续提供保护,就需要不断演进,而不是固守某一种算法或混合解决方案。应警惕期限过长的合同或部署周期。要保持敏捷,还需要持续在前期提出关键问题,并随着技术发展更新采购和合同条款。
- 立即行动。 无论依据的是长期沿用的合同还是新合同,都要确保每一次新部署均符合PQC要求,从今天开始,而不是等到2027年或2030年。确保合作伙伴交付的解决方案从交付之初就符合要求。事后再补充防护措施或许很有诱惑力,但不要冒这个险。
- 要求透明信息。在与技术供应商沟通及确定RFP标准时,要求提供互操作性测试、PQC性能指标和密码材料清单,以全面了解解决方案和工具所使用的算法、密钥长度、数字证书及协议。这有助于识别有效跟上变化的承包商和供应商,让您的系统也能跟上变化。
- 构建敏捷架构。部署可编程平台,使其能够并将随着更多标准的推进而持续演进。F5 Application Delivery and Security Platform (ADSP)就是一个例子,其内置PQC合规能力,支持ML-KEM、混合密码算法和量子安全VPN隧道。
量子计算机直接威胁信息和基础设施的安全。如今,量子计算机的威胁日益迫近,使得向PQC过渡成为刻不容缓的必要举措,而非像常规云或AI部署那样,仅仅着眼于节约成本或提高效率。加密是信息安全的基石,其重要性却未得到充分重视;一旦加密在可能已迫近的未来失效,其后果将远比大多数运营决策更为重大。请与专家审慎合作,拓展相关知识,避免部署失误,并确保国家资产持续受到保护。
最重要的是,不必恐慌,F5已准备好提供帮助。了解F5公共部门解决方案。
关于作者
相关博客文章

WAF和API发现技术在保护智能体AI应用中的作用
智能体AI系统的功能和集成会在运行时快速变化。要以同样的速度保障其安全,需要通过API发现和Web应用防火墙(WAF)实施切实可行的控制措施。