为何现在必须具备密码敏捷性
加密标准仍在不断演进
NIST标准化算法已经推出,后续还将有更多算法。如果无法在新密码算法最终定稿后轻松采用,组织可能会面临技术锁定风险,导致每次更新都成为成本高昂的项目。
密码技术已深度融入各个领域
加密技术遍布应用、API和基础设施。PQC并非一次性替换;每次迁移都会带来新的成本、风险和中断威胁。密码敏捷性意味着能够大规模、快速且一致地更新分布式端点。
实现互操作性并非易事
传统系统与量子安全系统必须共存多年。混合密码技术可确保二者兼容,但要在不影响现有系统正常运行的前提下,持续掌握混合环境的整体状况并实施管控,是一项重大的运维挑战。
采用当今标准,灵活应对未来变化
立即采用NIST标准化的PQC
F5在客户端和服务器端加密中支持经NIST批准的后量子算法,因此现在即可为每个应用和API部署量子安全防护。
随标准演进灵活调整
F5通过支持混合密码技术来简化向PQC的过渡。该技术将传统算法(例如RSA和ECC)与抗量子算法(例如ML-KEM)相结合。F5作为中间层提供全代理解决方案,即使技术栈中的其他设备尚未采用PQC标准,也能实现抗量子握手和强加密,并可根据客户端和服务器的支持情况,在安全性与兼容性之间灵活权衡。随着标准逐步成熟,可以无缝采用NIST流程中新推出的密码套件,无需进行可能造成业务中断的架构改造。
F5通过混合密码简化向PQC的过渡
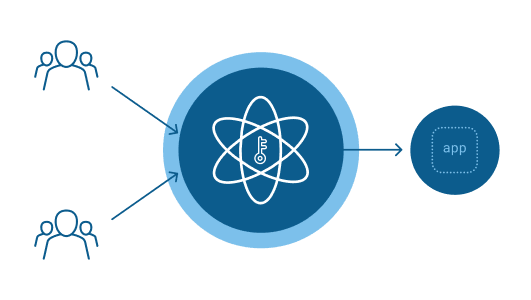
多年来,各组织一直依靠F5先进的加密解决方案,使用最新的加密算法保护应用。F5 Application Delivery and Security Platform支持将经典加密算法(例如RSA和ECC)与抗量子算法(例如ML-KEM)相结合的混合密码,从而简化向PQC的过渡。作为全代理解决方案,F5 ADSP可实现:
- 灵活兼容:根据客户端和服务器支持的密码套件,实现隐私、安全性和加密机制之间的兼容
- 无缝支持混合密码套件:通过混合支持确保整个网络中的通信安全
- 抗量子握手:即使技术栈中的其他设备尚未采用PQC标准,也能保持一致的强加密能力
借助F5 ADSP集中管理并掌控PQC迁移
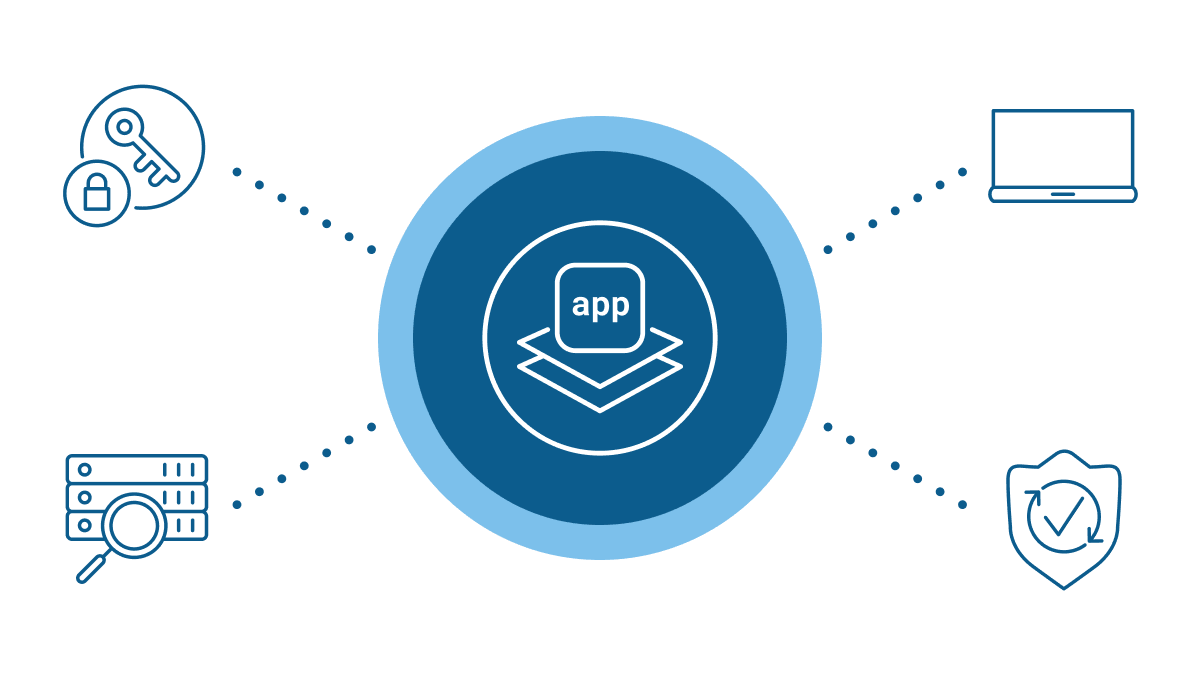
F5通过统一平台简化安全运营,支持流量检查、加密协议管理,以及传统加密和抗量子加密。可在整个安全基础设施中集中管理加密,全面洞察加密流量,即使在过渡期间采用混合加密也不例外,并可部署加密敏捷性来抵消性能影响。由此可主动做好充分的PQC准备,无需成本高昂的架构重构,也不会造成停机。
产品
F5 BIG-IP
支持ML-KEM后量子密码(PQC)算法,可实现混合加密和密码敏捷性,帮助您在新标准不断演进时及时采用,同时不影响性能。
NGINX Plus
借助适用于OpenSSL 3.x的Open Quantum Safe提供程序库(oqs-provider),为API和微服务提供量子安全防护,并支持OQS项目中的所有后量子算法,便于快速、灵活地采用。
F5 BIG-IP SSL Orchestrator
集中管理加密技术和流量检查,对传输中的数据进行解密和重新加密,同时支持PQC算法,从而更轻松地在整个环境中采用和管理量子安全加密。
常见问题
密码敏捷性是指无需重新设计应用架构,即可采用、替换和管理加密算法的能力。标准是推动因素之一:NIST标准化算法仍在不断成熟,未来还会有更多算法推出。此外,密码敏捷性还有助于应对不断变化的监管要求、新出现的安全威胁和业务需求。借助这种敏捷性,无需再将每次变更视为成本高昂且会造成中断的项目,而是可以将其作为常规操作来处理。
是的。F5支持混合密码技术,将经典算法与抗量子算法相结合,实现经典系统与量子安全系统之间的互操作。F5作为全代理,即使技术栈中的其他设备尚未采用后量子密码技术(PQC),也能支持抗量子握手和强加密,帮助您在无需大幅调整架构或停机的情况下完成过渡。
F5 BIG-IP SSL Orchestrator可集中管理加密协议和流量检查,而BIG-IP和NGINX Plus则将NIST标准化的后量子密码学(PQC)扩展到应用和API。两者结合,可集中控制加密流量并全面掌握其情况,即使在过渡期间采用混合密码技术也不例外。