安全实现现代化,同时保障主权
政府机构正在推进数字服务现代化并采用可信AI,同时维护数字主权。日益严峻的网络威胁和不断增长的运营需求,使每项决策都更加关键。F5助力交付并保护关键任务型政府服务,让政府机构在不作妥协的情况下增强掌控力和韧性。
充分提升运营效率
优化所有云环境中的基础设施管理,降低成本并提高敏捷性。
服务连续性
采用专为快速响应和迅速恢复而设计的安全模型,确保任务持续运行。
合规准备情况
通过集中控制和自动化治理,简化法规合规工作。
探索公共部门用例
政府零信任
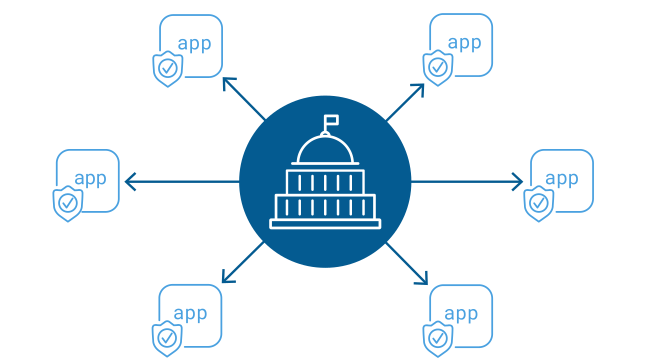
随着数字服务不断扩展、AI应用日益普及以及API生态系统持续发展,传统的边界安全模型正逐渐失效。F5通过身份感知访问、集中式策略实施以及覆盖分布式数字环境、以应用为中心的安全措施,帮助公共部门组织将零信任理念落实到运营中。
物理隔离基础设施
地缘政治不确定性、供应链风险和国家安全要求,正推动对完全隔离的基础设施环境的需求不断增长。F5可在断网和物理隔离的基础设施中实现安全的应用交付与保护,同时保持运营连续性、韧性和集中控制。
F5软件
虚拟版本支持离线许可,可在隔离网络中灵活部署。
F5硬件
部署专用设备,利用FPGA加速性能,为物理隔离环境提供应用交付
F5 Cloud Native
管理隔离容器环境中的Kubernetes入口和API网关
保障主权AI交付安全
数据主权规定、治理要求以及对国家AI基础设施日益增强的依赖,正推动各机构采用本地治理的AI环境。F5助力交付并保护主权AI架构,进一步加强对数据驻留、治理和运营安全的控制,保护AI应用免遭滥用和新兴威胁。
API安全
保护分布式AI环境中的API和敏感数据。
NGINX API网关
保护并管理主权AI环境中的API流量。
AI运行时安全
保护AI模型和工作负载,防止滥用和数据泄露。
BIG-IP SSL Orchestrator
实现加密流量可视化和集中式威胁检查。
加密敏捷性现代化
量子计算的进步和不断演变的加密标准正给加密基础设施带来压力。F5通过灵活的加密控制,帮助机构构建密码敏捷性,为后量子时代做好准备,同时尽可能减少对现有应用和关键服务的影响。
BIG-IP Local Traffic Manager
为现代加密环境提供安全的流量管理。
NGINX Plus
在不断演变的混合环境中保护应用并实现弹性扩展。
BIG-IP SSL Orchestrator
实现加密流量可视性和集中式威胁检查。
BIG-IP Zero Trust Access
实施身份感知型访问和集中式策略控制。
案例研究


合规
技术联盟