Omnissa与F5提供兼具韧性与安全性的桌面服务
虚拟桌面和应用服务交付
Omnissa产品组合支持IT团队从数据中心到云端交付虚拟桌面和应用,以及本地应用或原生应用。用户可以在熟悉的环境中获得统一的数字工作空间,并可通过任何设备从任意位置访问。随着组织不断扩大这些交付模式的应用范围,以支持安全的混合办公,底层网络基础设施面临的压力也日益增大。
F5与Omnissa长期开展战略集成,尤其是在Horizon Omnissa Access和Workspace ONE方面。F5 Application Delivery and Security Platform (F5 ADSP)可增强Omnissa产品组合在复杂混合多云环境中的可靠性、可扩展性和安全性。
保护Omnissa Horizon远程访问
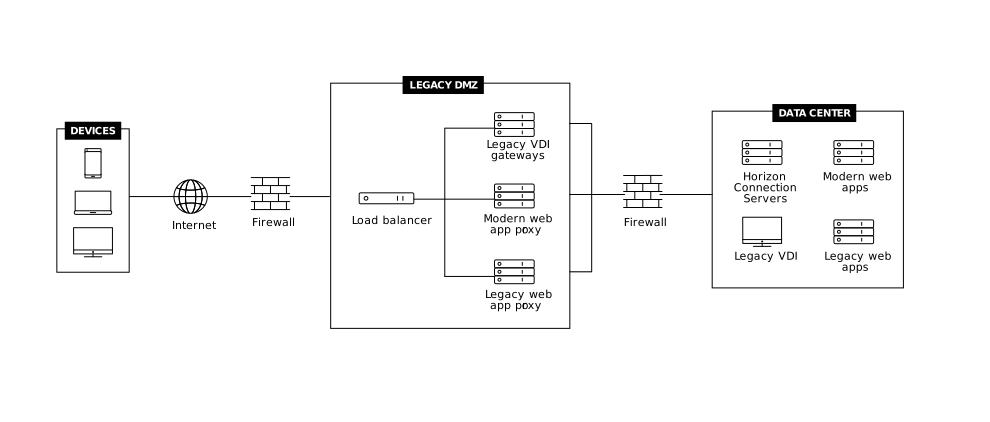
在非军事区(DMZ)采用多供应商解决方案时,每款产品通常都需要单独的网关或代理,导致复杂性进一步增加。
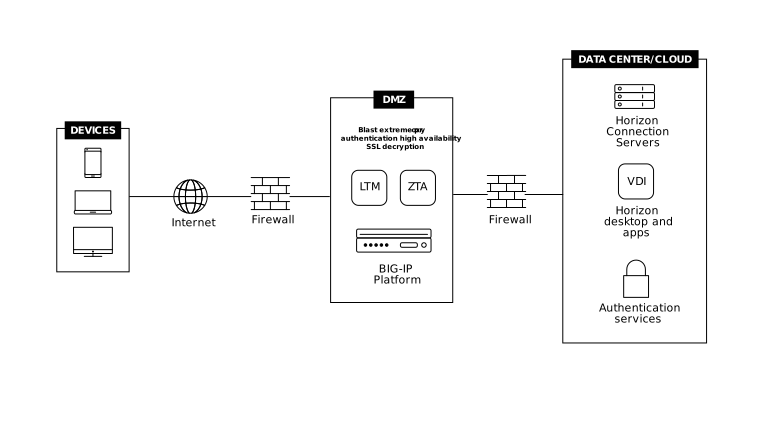
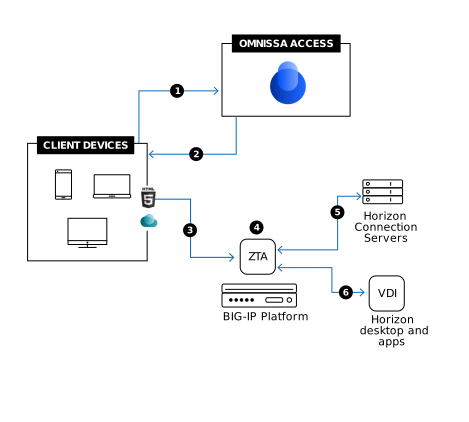
F5 BIG-IP Zero Trust Access(原APM)可用作虚拟桌面基础设施(VDI)和应用代理,帮助管理员将DMZ架构整合到一个平台下,为DMZ中可能包含物理硬件和虚拟化解决方案的现代及旧版应用提供强有力的安全保障。
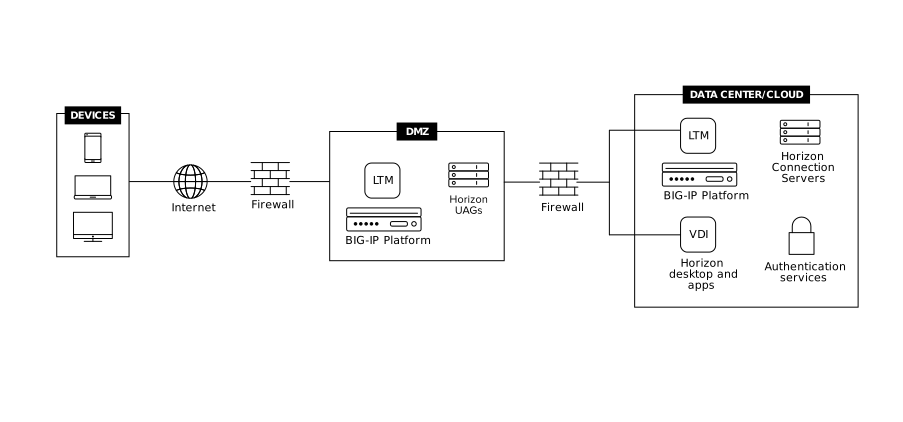
Horizon UAG和连接服务器的负载均衡
Horizon Unified Access Gateway(UAG)与连接服务器在安全的分层架构中协同工作,以提供远程访问。UAG部署在DMZ中,作为安全入口点;连接服务器则位于受信任的内部网络中,用于管理桌面和应用代理。
部署UAG时,集成F5 BIG-IP Local Traffic Manager (LTM)可提供必要的负载均衡功能,包括高可用性、流量分配和一致的访问端点。此方法有助于提高UAG部署的韧性,同时保持流畅的用户体验和业务连续性。
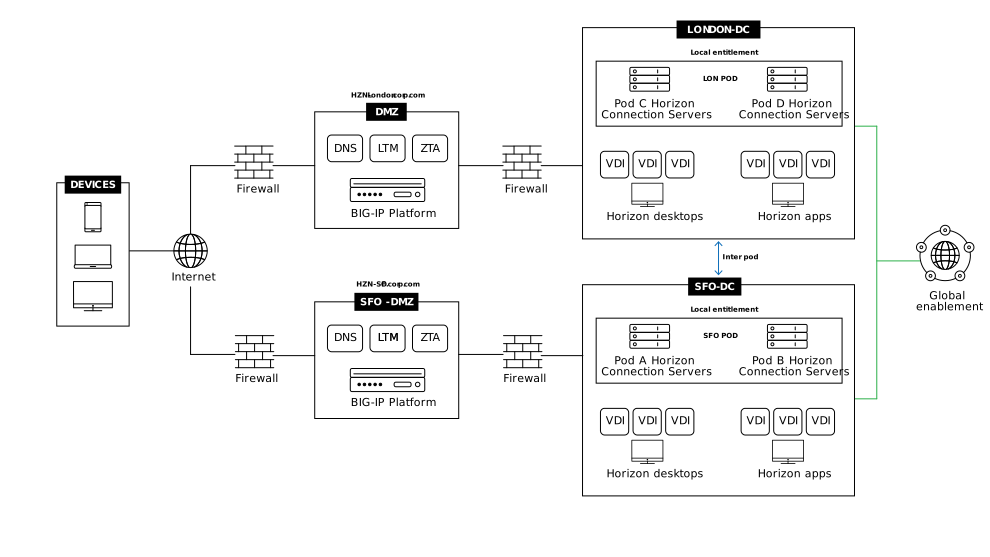
全局服务器负载均衡和故障转移
在多个站点和数据中心开展运营的企业可以借助 F5 BIG-IP DNS,简化命名空间管理,并实施兼顾可用性的智能服务连续性策略。通过将多个站点整合到一个命名空间下,BIG-IP DNS可根据位置和可用性在全球范围内引导流量,从而支持业务连续性和灾难恢复(BC/DR)模式,例如双活或主备模式。
这种方法可帮助组织在站点中断或计划内维护期间保持应用可用性,并通过在几分钟内(而非数小时内)实现自动故障转移,显著降低对业务的影响。
与 Omnissa Access 集成
Omnissa Access提供集中式访问门户,用于交付Horizon桌面和应用。与 F5 BIG-IP Zero Trust Access集成后,组织可获得差异化的访问架构,通过Omnissa Access门户支持多站点和多Pod的Horizon部署。
此集成支持跨分布式环境安全访问Horizon桌面和应用程序。F5 BIG-IP Zero Trust Access与Omnissa Access协同提供无缝的单点登录体验,并具备企业环境所需的可扩展性、韧性和策略控制能力。
主要优势
减少DMZ扩张,实现安全访问
通过VDI和应用代理将DMZ架构整合到一个平台下,简化DMZ管理并降低复杂性。
智能引导UAG和Connection Server流量
确保Horizon访问功能具备高可用性、流量分配能力和无缝扩展能力,从而简化访问并消除单点故障。
增强安全性
部署全代理,实现端到端保护,并抵御应用层和网络层DDoS攻击及多向量攻击。
更强的韧性
启用全局服务器负载均衡和无缝故障转移,确保虚拟桌面应用保持可用并维持良好性能。
将服务扩展到云端
F5既支持本地部署,也支持扩展至云端。