借助NetApp存储,可靠、安全地交付AI服务
随着智能体对AI服务背后的数据产生难以预测的需求,F5 BIG-IP可确保通往NetApp StorageGRID的访问路径保持快速、弹性和安全。
应对不可预测需求的AI数据存储
智能体正成为企业数据的主要使用者,其行为方式不同于现有基础设施原本面向的工作负载。随着98%的组织开始为智能体AI做准备,这类需求正在迅速增长。1 智能体流量难以预测,也无法提前确定规模,并会分散到各种工具、子智能体和模型中。支撑这些流量的数据仍须快速送达、保持可用并受到保护。
NetApp StorageGRID是这些AI服务的对象存储基础,可在AI规模下确保数据可用、易于管理且安全。F5 BIG-IP是其前端的智能控制点,位于智能体的访问路径上,可在需求波动时保持该路径稳定可靠。
F5与NetApp携手提升AI服务底层基础设施的韧性,加快请求处理、数据交付和响应,并在整个过程中增设一层安全防护。
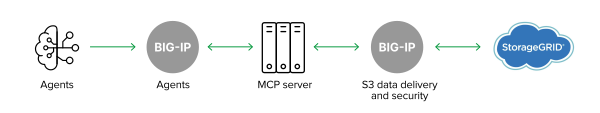
管理智能体请求流量
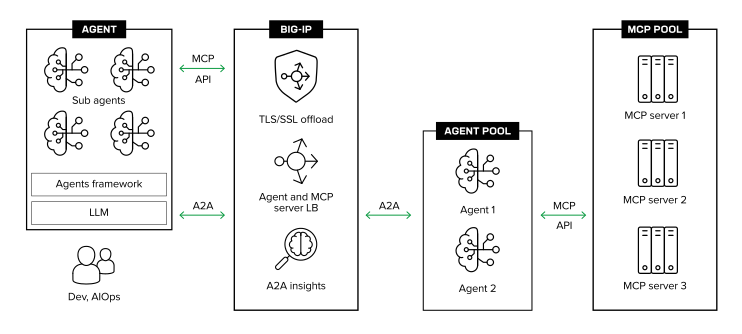
来自智能体的请求量和请求模式每分钟都在变化。BIG-IP部署在MCP流量和智能体间流量的前端,作为服务的控制点,帮助MCP层保持足够的稳健性,让智能体能够在需要时获得所需资源。为此,需要完成两项任务:扩展MCP层以应对不可预测的突发流量,并将每个请求匹配到专为其构建的资源。
在动态负载下扩展MCP层
组织可以运行MCP服务器池,而不是使用单一源站,并由BIG-IP在服务器池中分配智能体请求。健康检查会将任何停机或性能下降的服务器移出轮转,服务器池则可扩展以应对无法预先估算规模的突发流量。当流量变得不均衡时,另外两项控制措施可帮助该层保持稳定:
- 带宽管理:静态控制器限制虚拟服务器及其后端池可使用的吞吐量,而动态控制器则监控各个会话,并对突增至设定阈值以上的“吵闹邻居”流量进行限速。
- SSL卸载:BIG-IP在该层终止TLS连接,从而可将加密运算从服务器卸载,使服务器能够进一步扩展。
将请求定向到正确的后端
MCP调用对基础设施的要求各不相同。BIG-IP可以读取每个请求,并将其发送到适合处理该任务的后端:
- 将计算密集型工具请求发送到GPU资源池
- 将只读工具路由到缓存副本
- 将敏感或高权限工具连接到隔离且经过审计的环境
按工具类型进行路由,可避免高负载任务占用共享基础设施,并将高风险执行限制在受控资源池内,同时无需更改代理的配置方式。JSON-RPC架构验证可确认每个请求均符合有效的JSON-RPC 2.0架构,并在工具处理之前拦截格式错误或过大的有效负载。
A2A洞察
与直接MCP调用相比,智能体间流量出现较晚,成熟度也较低,因此更难洞察。随着智能体开始相互协调,这类交互形成了一个需要单独了解和验证的层。BIG-IP会沿路径观察并记录A2A流量:
- 开发人员和AIOps团队可以了解智能体之间的交互方式。
- 可验证协议行为,并排查多智能体工作流中的问题。
- 随着A2A的采用日益广泛,团队已做好支持准备。
从NetApp存储交付数据
请求到达存储层后,相关数据必须快速、完整地返回发出请求的智能体。
存储集群间的负载均衡
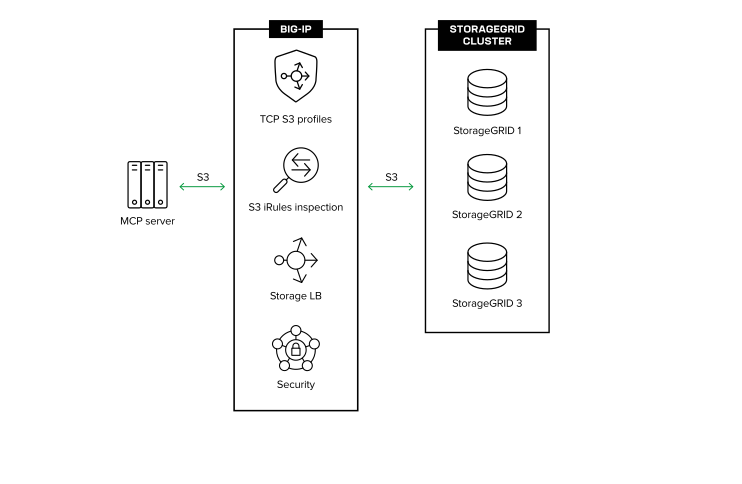
大多数情况下,StorageGRID以节点池的形式运行,BIG-IP在这些节点之间分发S3请求。如果某个节点发生故障,BIG-IP提供的S3端点仍可正常运行,流量会继续转发到运行正常的节点,从而保持存储层可用。
针对S3优化的TCP配置文件
S3流量在传输路径的不同环节有不同需求。BIG-IP提供符合这些需求的TCP配置文件:客户端侧的WAN配置文件可提供稳定性能,尽可能降低延迟、抖动和丢包;服务器侧的LAN配置文件则可为大型对象传输提供极高吞吐量。这些配置文件协同工作,可实现更可预测的优化路由,从容应对实际网络需求和网络质量问题。
S3 iRules检查
BIG-IP原生支持S3,可直接从每个请求中读取操作、存储桶、对象和身份验证类型。借助这种识别能力,在某些场景下(例如基于浏览器的POST上传),无需手动解码包含S3指令的编码JSON,也无需手动构建SDK所需的XML错误响应。过去需要约80行自定义代码的流量策略,现在可缩减至15行,让团队无需深入掌握协议知识,也能智能控制S3流量。
保护S3工作负载
与传统应用相比,智能体对数据访问的分配更为自由,也更难预测,从而增加了存储被访问和滥用的途径。BIG-IP在每个请求前往StorageGRID时必经的位置实施安全防护,执行通用HTTP检查无法实现的控制措施
- 预签名URL治理:强制执行过期策略,阻止重放或篡改的请求,并将使用范围限制为获批的源IP和地区。
- PII筛选:检查社会保障号码、驾驶证号码和护照号码等敏感数据,并阻止违反策略的内容。
- 集中式证书管理:集中管理所有TLS证书,无需在各个存储节点上分别管理,从而减少证书过期或配置错误的情况。
- Post-quantum cryptography(PQC)支持:强制使用支持PQC的密码套件,保护加密流量免受未来量子计算威胁。
- 深度数据包检测:在第7层检查每个S3 API请求,并在可疑活动到达存储节点之前将其阻止,例如针对存储桶名称或数据结构的侦察扫描。
- IP情报:在来自已知恶意IP地址和僵尸网络的请求到达存储端点之前将其阻止。
- DDoS缓解:每台设备均可抵御服务提供商级攻击,帮助确保存储持续可用。
这些控制措施相互配合,为团队提供一个集中实施数据安全管控的位置,以应对智能体访问规模的扩大。
为未来的智能体需求做好准备
智能体需求将持续增长和变化,其背后的数据必须始终能够快速访问、保持可用并受到保护。NetApp StorageGRID为AI服务提供存储基础,F5 BIG-IP则通过跨池负载均衡、优化S3流量,并在从智能体首次发出请求到数据返回的整个过程中实施安全策略,确保数据访问路径可靠。F5与NetApp携手为团队提供生产级AI所依赖的韧性、速度和保护。
开始使用
了解更多关于F5与NetApp的信息。
来源
1. F5,《2026 年应用战略现状报告》,2026 年 5 月
主要优势
加快代理通信
即使需求发生变化,请求、数据传输和响应也能在整个路径中快速流转。
弹性访问AI数据
负载均衡和运行状况检查可确保MCP服务和StorageGRID在节点和服务器发生故障时仍然可用。
为存储数据提供更强保护
在存储系统前端部署安全层,可防范数据泄露、恶意流量和新兴威胁。
可靠的MCP服务
BIG-IP将每个请求定向到专为相应工具构建的后端,并在有效负载到达前进行筛查,从而帮助MCP层在需求激增时保持稳定。
灵活扩展,应对不可预测的需求
代理池、MCP服务器池和存储节点池可扩展,以应对无法预先确定规模的需求。
主要功能
代理请求的快速路径
通过健康检查,将请求分发到MCP服务器池和智能体池,确保服务可靠。
智能MCP路由
按工具类型路由请求,并在JSON-RPC有效载荷到达工具之前对其进行验证。
A2A洞察
观察并记录智能体之间的流量,以便了解流量情况、进行验证和故障排除。
S3流量优化
在存储集群中实现负载均衡,并将原生S3检查与经过调优的TCP配置文件结合使用,以加快传输速度。
数据安全
在通往StorageGRID的路径上实施预签名URL、个人身份信息(PII)、证书和威胁控制。