面向符合PSD2要求的强客户身份验证的F5 Distributed Cloud安全解决方案
Distributed Cloud Services可帮助您顺畅实施强客户身份验证和安全防护,从而降低第三方支付服务提供商带来的风险、提升客户体验,并符合欧盟银行业PSD2指令的要求。
金融服务数字化转型推动业界更加关注消费者保护
各行各业都面临着越来越大的压力,需要增加收入,同时降低运营成本和损失。在金融服务行业,开放银行的兴起以及聚合服务商为消费者带来的益处,正在推动数字化转型。这些创新改善了客户体验,但也扩大了攻击面,使欺诈者有机可乘。为应对这一问题,欧洲银行管理局(EBA)发布了《支付服务指令2》(PSD2),要求银行、聚合服务商及其他金融服务提供商采用强客户认证(SCA),以保护消费者。具体而言,该指令第4条第30款提出了对“强客户认证”的要求,并将其定义如下:
基于两个或更多要素进行身份验证。这些要素分为知识要素(仅用户知晓的信息,例如密码、PIN、口令、记忆的滑动路径、质询应答)、持有要素(仅用户持有的物品,例如硬件或软件令牌生成器、短信、一次性密码[OTP])和固有要素(用户自身的特征,例如生物特征、静脉识别、语音识别、击键分析、心率)。各要素相互独立,即其中一个要素遭到破解不会影响其他要素的可靠性,并且身份验证机制的设计能够保护身份验证数据的机密性。
随着网络犯罪分子不断调整手段并试图抢在监管措施之前采取行动,必须在保障消费者安全的同时,确保他们顺畅访问和使用应用及API。
PSD2多重身份验证误区:MFA/2FA是否足够?
PSD2明确规定,欧洲银行管理局(EBA)要求实施强客户身份验证。此外,还必须允许聚合服务商和第三方支付服务提供商(TPP)访问客户账户。EBA概述了实现合规所需采取的措施,即使用两个或更多要素进行身份验证,这些要素分为知识、持有物和固有特征。虽然PSD2并未明确提及多因素身份验证或双因素身份验证(2FA),但这些做法已成为企业最常用的两种身份验证方式的代名词:一次性密码(OTP)和短信(SMS)。支付服务提供商必须确保支付服务用户在身份验证的所有阶段所使用的个性化安全凭据和身份验证码均具有保密性和完整性。然而,以明文形式传输的短信存在已知的固有漏洞(例如,专门用于从用户设备窃取短信的移动恶意软件)。此外,Kr3pto等复杂的网络钓鱼工具包使经验丰富的威胁行为者能够实时截获一次性密码。根据这些证据,仅依赖OTP和SMS的企业实际上会引入安全风险,并可能导致客户账户面临风险。Distributed Cloud Services利用AI、机器学习及其他技术提供实时应用保护,从而增强SCA要求。
仅依赖OTP和SMS的企业实际上会引入安全风险。
F5 Distributed Cloud平台如何提供顺畅且符合PSD2要求的客户身份验证
F5 Distributed Cloud平台针对安全、欺诈和身份识别功能提供严谨的跨职能分析。综合运用知识、持有和固有特征这三种安全认证要素,可提高认证准确度和灵活性。欧洲银行管理局认为,“固有特征要素”是认证领域中极具吸引力且不断发展的方向。Distributed Cloud Services提供全面且易于运维的Web、移动端和API保护,帮助金融服务机构满足PSD2要求。Distributed Cloud Platform通过观察每次交互并从中学习,自动缓解不断演变的攻击。下面来看一个示例场景:
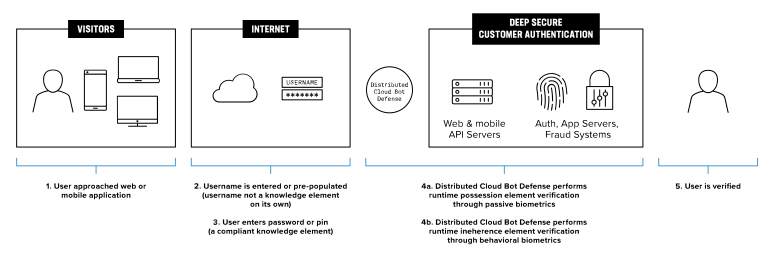
F5的深度客户身份验证实践(3要素验证)
- 第1步:用户访问在线资产或应用程序。
- 步骤2:输入用户名或使用预填充的用户名(请注意,用户名本身并非知识要素)
- 第3步:用户输入密码或PIN(符合要求的知识要素)
- 步骤4:Distributed Cloud Bot Defense在运行时通过设备ID遥测数据收集等被动生物识别技术执行持有要素验证
- 第5步:Distributed Cloud Bot Defense在运行时通过行为生物识别执行固有要素验证
- 第6步:用户通过验证,无需额外验证即可完成转账。
Distributed Cloud Services通过实时开展跨职能行为分析,对OTP和短信双重身份验证形成补充,并结合这些方式对用户进行身份验证,满足PSD2强客户身份验证的全部三项要素要求,从而实现合规、提升安全性并减少用户操作阻力。
安全团队需要了解的第三方提供商和聚合商相关事项
PSD2要求金融机构允许第三方提供商(TPP)访问客户数据,从而推动创新和开放银行发展。TPP应用通过API连接金融机构,以汇总数据并提供单一视图。例如,这些应用可能会整合客户在不同账户中的银行余额、交易记录和个人资料。应用和API安全对于降低用户信息面临的风险、防止欺诈并满足客户期望至关重要。以下是聚合服务商带来的一些威胁和风险示例:
聚合服务商冒充攻击
与数据源建立合作关系的聚合服务商通常获准访问金融机构的服务。攻击者会利用这种关系,针对聚合服务商实施凭据填充来验证账户,而不是直接攻击金融机构。
账户接管
金融聚合商存储客户的银行账户凭据(用户名和密码)以及最长90天的账户数据,因此很容易成为攻击者的目标。攻击者可以利用用户启用的金融科技应用程序,盗取账户余额并访问其他在线支付系统。
不可预测的流量负载激增
聚合服务商产生的查询占金融机构账户查询的很大一部分。为获取消费者账户的最新信息,聚合服务商每天向金融机构发起的轮询可达数万次。再乘以数千名客户,金融机构不得不增加容量,只为应对聚合服务商带来的流量。
屏幕抓取
消费者自愿向金融科技聚合商提供凭据,聚合商随后使用自动化工具,从金融机构的应用中爬取和抓取消费者数据。虽然汇总这些数据可能会让消费者感受到一些即时益处,但部分聚合商访问这些数据的方式可能违反数据合规法规,并最终使消费者数据面临欺诈风险。
F5 Distributed Cloud Services如何帮助金融机构管理聚合服务商
F5提供可视性和控制能力,帮助金融机构管理数据聚合商并抵御攻击。客户可以随时随地通过所选应用充分访问自己的数据,同时防范凭据填充和账户接管(ATO)风险。
身份验证可见性
Distributed Cloud Bot Defense可查看每一次登录尝试,并将流量标记为人工流量、自动化流量或聚合器流量。F5可阻止针对金融机构网站和移动应用的攻击,还能检测攻击者何时通过聚合器进行凭据填充以验证账户。
接入协助
Distributed Cloud Aggregator Management鼓励聚合服务商不再存储用户的金融凭据,转而使用其数据来源金融机构所支持的API。F5与金融机构及聚合服务商合作,协助完成这一转型。
最小权限访问
使用API时,Distributed Cloud Services可以仅授予聚合商所需的权限,从而缩小威胁面。例如,可将交易权限限制为只读,或仅允许访问摘要信息。
异常检测
Distributed Cloud Services可帮助金融机构和聚合服务商检测异常。F5会为每种攻击者框架生成指纹,包括无头浏览器和人工攻击欺诈,并可阻止攻击或向聚合服务商和金融机构发出警报。
借助F5应对高级网络安全威胁
F5 Distributed Cloud Services在一个集成平台上提供出色的应用安全和欺诈防范解决方案。F5利用AI驱动的精准分析,实时准确检测攻击流量,并检测和消除欺诈行为。