F5 BIG-IP平台特权用户访问解决方案
保护联邦机构数据并降低风险。
强身份验证至关重要
如今,使用传统用户名和密码访问管理资源,是我们网络中的一个重大安全漏洞。为落实这一优先事项,美国国防部(DoD)的《网络安全纪律实施计划》(http://dodcio.defense.gov/Portals/0/Documents/Cyber/CyberDis-ImpPlan.pdf)将特权用户的强身份验证列为首要工作方向。
工作重点:强身份验证
减少匿名行为,并确保DoD信息网络上的操作真实可信且责任可追溯,有助于改善DoD的安全态势。弱身份验证与账户接管之间的关联已得到充分证实。强身份验证有助于防止未经授权的访问,包括攻击者冒充特权管理员而大规模入侵网络。指挥官和主管人员将重点保护服务器、路由器等高价值资产,以及特权系统管理员访问权限。此项工作支持《DoD网络战略》中的目标3-4,该目标要求DoD CIO缓解已知漏洞。
此外,最新的DISA《网络设备管理安全要求指南》(https://www.stigviewer.com/stig/network_device_management_security_requirements_guide/2017-04-07/finding/V-55105)详细说明了适用于DoD网络设备管理的安全实践和程序。根据该指南,拥有特权的用户账户在访问网络设备时未使用多重身份验证,将被认定为CAT 2(中等)级别问题。
发现项 ID:V-55105
严重性:高
详细信息:……美国国防部已强制要求使用通用访问卡(CAC)令牌/凭证,为HSPD 12所涵盖系统的身份管理和个人身份验证提供支持。美国国防部为网络设备推荐的架构是:系统管理员使用美国国防部CAC凭证,通过采用美国国防部批准的PKI的身份验证服务器进行身份验证……
但是,要实现对管理资源的CAC身份验证并非易事。大量设备和系统在设计之初并未考虑支持强身份验证或智能卡访问。传统上,可选方案仅限于:
- 接受组织面临的风险。
- 移除或更换该设备。
主要优势
缩小攻击面
F5 Privileged User Access为易受攻击的设备和管理界面构建一道防护屏障。任何访问都必须使用CAC/PIV,以获得对相应资源的访问授权。
提供审计跟踪
此解决方案可为安全团队提供审计跟踪,并支持灵活调整安全策略;企业可确定会话和密码的有效期。
无需安装任何修改
F5解决方案无需在关键后端系统上安装任何软件,也无需对这些系统进行修改。
F5特权用户访问
F5 Privileged User Access解决方案现提供一种额外选项,可为原生不支持此功能的网络基础设施添加通用访问卡(CAC)身份验证或其他强身份验证方法。无需在环境中的任何位置部署客户端软件或代理,即可安全地充分利用旧系统或不合规系统。该解决方案可直接集成到美国国防部公钥基础设施(DoD PKI)系统中,并可配置为与现有的RADIUS、TACACS、Active Directory或多种第三方身份验证数据库协同工作。
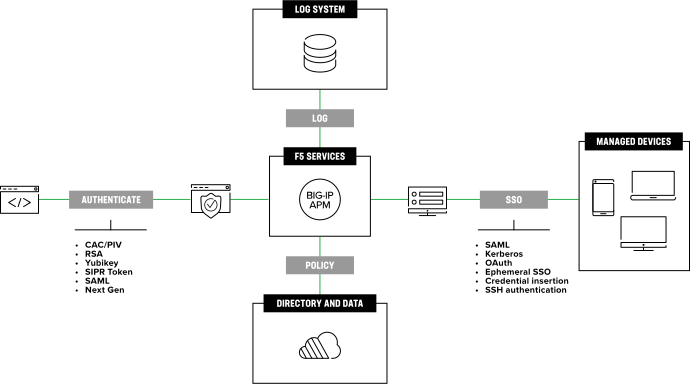
此解决方案包含四个主要组件:F5 BIG-IP平台、BIG-IP Access Policy Manager(APM)、临时身份验证和Web SSH客户端。
BIG-IP 平台
BIG-IP平台符合FIPS要求,已通过通用准则认证并获UC APL批准(https://www.f5.com/company/certifications),提供物理和虚拟两种形态。F5 Privileged User Access解决方案的所有功能均在BIG-IP平台中运行。BIG-IP是一款广泛部署于美国国防部(DoD)网络的安全产品,已为数千个关键应用提供强身份验证。这一附加解决方案只是将现有功能应用于特权用户访问要求。
BIG-IP Access Policy Manager
访问应用的特权用户首先由BIG-IP Access Policy Manager (APM)进行身份验证。BIG-IP APM会先向用户显示美国政府(USG)警告横幅,用户必须接受该警告,才能继续进行身份验证。
接下来,BIG-IP APM会要求用户提供CAC或强凭据,然后根据证书吊销列表(CRL)或在线证书状态协议(OCSP)服务器进行检查,以确保其凭据未被吊销。BIG-IP APM还可选择查询目录服务器(例如Microsoft Active Directory(AD)或轻量级目录访问协议(LDAP)服务器)、安全断言标记语言(SAML)提供商或各种第三方目录,以进一步确认用户身份。
BIG-IP APM验证特权用户获准访问系统后,将查询其他属性,以确定该用户可以访问哪些资源。最后,系统会向特权用户显示一个门户页面,其中列出其获准访问的资源。BIG-IP APM还提供高级功能来确保客户端的完整性,例如验证客户端是否为政府配发设备(GFE)、是否符合基于主机的安全系统(HBSS)的要求,以及是否运行受支持的操作系统。
临时身份验证
临时身份验证本质上是一种闭环的一次性密码,适用于只能使用用户名和密码进行身份验证的系统。整个系统均位于F5 BIG-IP内部,并与BIG-IP APM协同工作,以确保连接安全且全程采用端到端加密,同时杜绝凭据重放的可能性。在整个过程中,用户或客户端始终不会获知此临时密码;即使在极少数情况下该密码遭到泄露,对攻击者或恶意行为者也毫无价值。借助此机制,F5甚至可以为任何仅限使用用户名和密码进行身份验证的系统提供CAC或多重身份验证。
Web SSH客户端
Web SSH客户端是一款HTML5客户端,可在政府提供的任何Web浏览器中运行,无需安装客户端组件。因此,当前及未来任何配备Web浏览器的美国联邦政府系统均可即时访问。该客户端提供完整的终端仿真、鼠标事件、剪切和粘贴功能,并可在客户端记录连接日志。此外,该客户端还支持叠加密级标识横幅,可按主机或全局指定;同时可按主机提供密码算法选项,以确保与旧版设备兼容。
整个系统均位于F5 BIG-IP内部,并与BIG-IP APM协同工作,以确保连接安全且全程加密,同时杜绝凭据重放的可能性。
整合特权用户访问
F5 Privileged User Access解决方案不仅可以弥补旧式系统和不合规系统的严重安全缺口,还能有效整合对现代系统的访问。F5可以保护许多需要特权用户访问的系统,例如:
- 电话系统管理界面(例如,Cisco Communications Manager Administration)
- 防火墙、IDS/IPS和DLP管理界面(例如Palo Alto Web界面)
- 代理服务器管理界面(例如,BlueCoat ProxySG)
- 存储阵列接口(例如NetApp OnCommand、Pure Storage)
- VDI管理界面和VDI客户端身份验证要求(例如VMWare Horizon、Citrix XenDesktop、Windows Remote Desktop)
通过整合管理员访问控制,可以充分利用BIG-IP APM广泛的身份验证和控制功能。借助这些功能,可以在不受信任的网络中强制使用TLS加密标准。还可以利用BIG-IP APM的日志记录功能,集中记录和审核对这些系统的管理访问,并与报告和日志记录系统集成,以满足合规要求。
F5解决方案支持身份验证联合模型,并可促进美国国防部采用SAML和云技术。
身份验证的未来
F5提供了一个框架,可用于添加未来可能成为要求的功能。政府和美国国防部(DoD)领导层正在考虑的一些身份验证功能包括派生凭证、生物识别和其他身份验证因素。如果政府决定不再使用通用访问卡(CAC)或目前常用的身份验证方法,F5解决方案可灵活扩展,以便在这些附加功能明确后提供支持。
F5解决方案支持联合身份验证模型,并可促进美国国防部采用SAML和云技术。无论美国国防部环境中的应用、设备、管理界面和系统位于云端,还是未来部署在其他位置,F5都能为其提供强身份验证。
要了解更多信息,请访问www.f5.com/solutions/us-federal-government,或进一步了解影响美国联邦机构的网络安全趋势。