借助F5,轻松保护和治理Red Hat OpenShift AI
借助经认证的F5 AI Guardrails和F5 AI Red Team OpenShift Operator,可以轻松使用F5安装、保护和强化Red Hat OpenShift AI模型及智能体。
大规模采用AI需要治理
对于AI而言,治理已不再只是合规工作,而是一个关键流程要素,有助于更快速、更有信心地规模化采用AI。然而,大多数组织认为,解决AI安全和治理等关键挑战需要一年以上的时间。1仅30%的组织认为,他们已做好充分准备,能够应对有信心地采用AI所需的风险管理和治理要求。2
轻松采用、部署和管理Red Hat OpenShift AI的安全与治理
借助Red Hat OpenShift Operators,F5和Red Hat让您能够轻松使用F5 AI Guardrails和F5 AI Red Team部署、管理、强化和保护OpenShift AI模型、智能体及输出。
F5 AI Guardrails
通过为已部署的AI模型和智能体提供全面的运行时安全防护,应对数据安全、对抗性威胁和监管合规挑战。将漏洞转化为动态防护,并在引入新模型或业务需求发生变化时,保持灵活的风险覆盖。AI Guardrails支持:
- 抵御对抗性攻击
保护AI系统免受提示词注入和越狱等不断演变的威胁。可选择预设防护规则,也可针对特定用例创建定制策略。 - 保护AI数据安全
在运行时检测并防止数据泄露、合规问题和违反策略的行为。 - 规范负责任的AI使用
确保符合法规要求,阻止有害输出,并对模型和智能体权限实施限制。 - 简化AI可观测性
实现对所有AI交互的持续可见性和可追溯性。
F5 AI Red Team
积极主动的红队测试始终离不开人工防御人员的参与,但AI的快速发展意味着需要更强大的测试能力。AI Red Team让组织能够访问持续更新的攻击提示词数据库,以测试漏洞,并帮助将洞察转化为防护措施。借助AI Red Team,可以:
- 发现漏洞
通过持续开展基于真实场景的对抗性测试,抢先发现AI弱点,并以清晰的安全评分量化结果,推动修复。 - 验证韧性和性能
确定AI在实际压力下的性能极限,防止停机,并确保模型保持稳定、安全且可扩展。 - 加快AI安全准备
自动化红队测试可更快交付结果,让安全专家摆脱重复性任务,并助力构建安全且合规的系统。
借助OpenShift Operator加速
Red Hat OpenShift Operators可自动创建、配置和管理Kubernetes原生应用实例,涵盖从平台组成部分的管理,到以托管服务形式提供的应用管理。
Red Hat与F5提供经验证可与Red Hat OpenShift配合使用的Operator库,并将其统一打包,便于进行生命周期管理,从而简化AI保护。目前,AI Guardrails和AI Red Team可用于本地部署的Red Hat OpenShift环境。
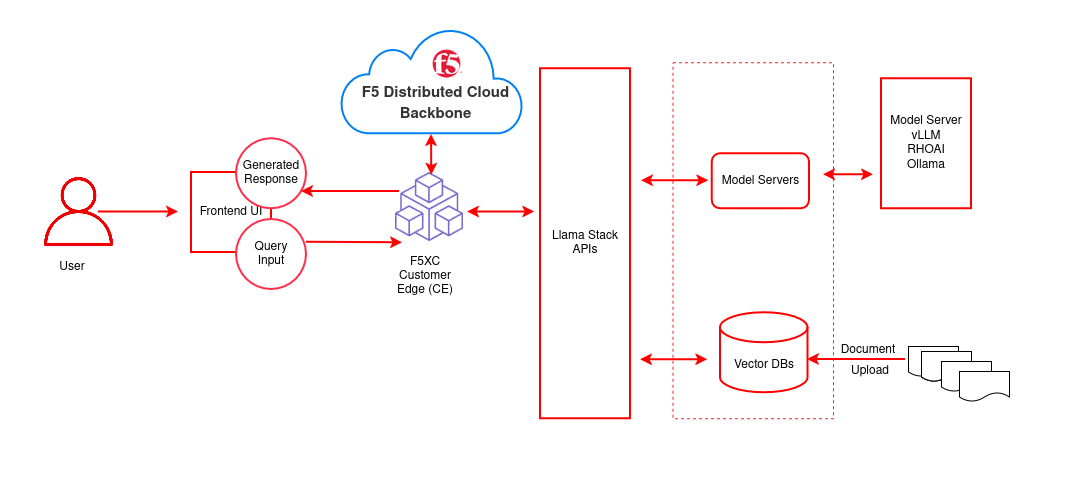
借助F5和Red Hat,安全加速AI应用
F5与Red Hat携手合作,通过一键式部署和全生命周期管理,帮助您在OpenShift中安全运行AI驱动的应用。借助经AI Guardrails和AI Red Team认证的OpenShift Operator,您可以更轻松地开始利用AI推动业务转型。
访问以下网址,详细了解F5与Red Hat的合作:f5.com/redhat
来源:
- 德勤,《企业人工智能现状:尚未发掘的优势》,2026年1月
- 同上。
主要优势
轻松管理AI安全
在OpenShift环境中,只需一键即可部署、监控、升级和管理F5 AI安全解决方案。
抵御对抗性威胁
借助AI驱动的防御机制,抵御复杂的提示词注入、越狱和DDoS攻击。
简化合规工作
针对《欧盟人工智能法案》等框架应用开箱即用的控制措施,同时保留详细的可追溯信息,说明提示为何被阻止或允许。
保护AI数据
制定并实施企业标准,规范AI模型、用户和智能体与敏感数据的交互方式。
在部署前发现漏洞
持续开展自动化对抗测试,在投入生产前识别风险,从而缩短漏洞可被利用的时间窗口。
量化并传达风险与治理情况
每项评估均依据综合AI安全指数(CASI)和智能体抵御评分(ARS)进行风险评分,以支持客观评估、治理跟踪和高管报告。