F5 BIG-IP AFM入侵防御系统(IPS)
服务提供商和企业网络使用多种不同协议运行,以连接大量应用。其中大多数网络采用内置安全机制薄弱或缺失的传统协议,攻击者可能利用这些协议影响服务或窃取信息。对于提供5G服务的服务提供商而言,新的5G架构使网络基础设施的潜在入口呈指数级增加。要在竞争激烈的市场中提供符合客户期望的体验,必须保护网络。
灵活的现代化协议检测解决方案
F5入侵防御系统(IPS)是F5 BIG-IP AFM的原生组成部分,可对所有入站流量执行第5至第7层检查,并保护超过25种协议和基础设施应用免受安全事件和漏洞利用的影响。BIG-IP AFM的IPS解决方案会检查流量是否符合协议标准,并将其与数百种已知攻击特征进行匹配。它可保护DNS基础设施,抵御可能影响性能的协议攻击和漏洞利用。对于服务提供商,BIG-IP AFM IPS还能保护网络边缘,并针对常见的服务提供商协议执行流量检查和协议合规性检查,例如通过UDP、TCP和SCTP进入网络的SS7、Diameter、HTTP/2、GTP、SCTP和SIP流量。该系统可确保这些应用服务免遭攻击或漏洞利用。每年售出的数百万台IoT设备会连接到消费者和企业网络,这使威胁形势更加严峻。其中许多IoT设备的安全防护薄弱,甚至毫无防护,因此容易成为黑客攻击目标,并被纳入攻击网络。BIG-IP AFM IPS可检查广泛使用的IoT协议MQTT和CoAP,以缓解针对IoT服务服务器的攻击。
主要功能
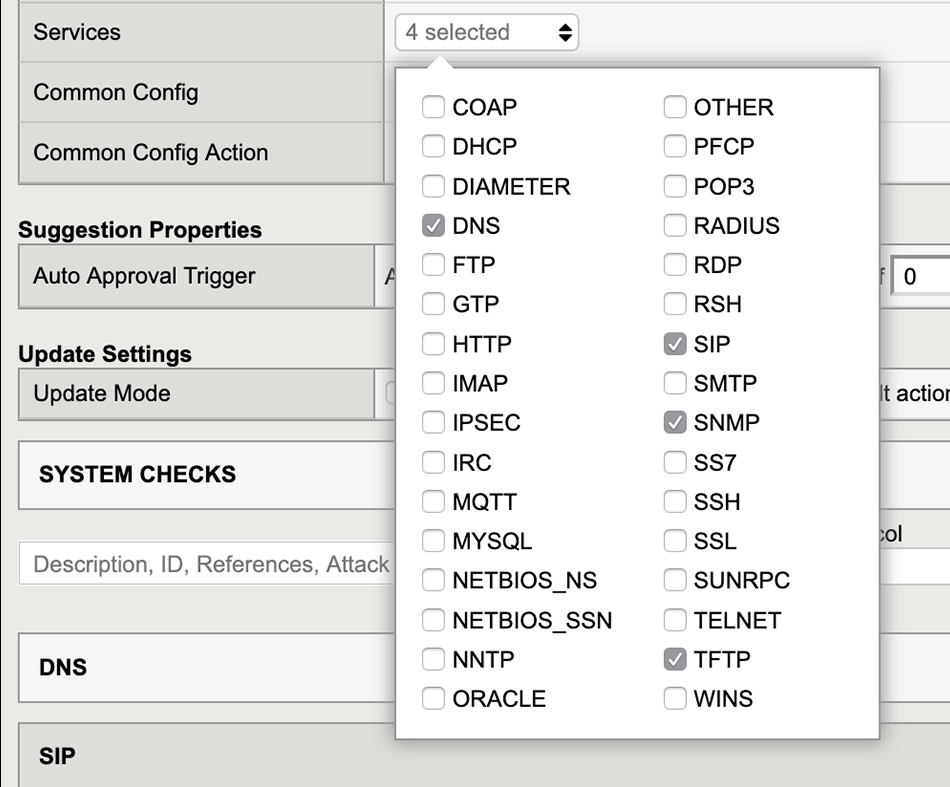
BIG-IP AFM IPS目前支持以下协议:
CoAP | MQTT | RSH |
DHCP | MYSQL | SMTP |
Diameter | NETBIOS_NS | SNMP |
DNS | NETBIOS_SSN | SS7 |
FTP | NNTP | SSH |
GTP | Oracle | SSL |
HTTP | PFCP | SUNRPC |
IMAP | POP3 | TELNET |
IPSEC | RADIUS | TFTP |
IRC | RDP | WINS |
快速、简单、灵活
为使BIG-IP AFM IPS能够快速响应针对网络和协议的攻击及漏洞利用,它支持BIG-IP Standard虚拟服务器、访问控制列表(ACL)和FastL4。还可使用F5 iRules快速将策略应用于入站流量。iRules已得到拥有超过250,000名用户的F5 DevCentral社区广泛运用。社区用户协作创建自定义规则,以缓解较少见的威胁,并在社区中共享这些规则,让其他管理员能够灵活扩展其BIG-IP AFM部署的功能。
F5提供开箱即用的预构建规则,并针对服务提供商网络协议进行专门调优,进一步扩展对用户流量的检测和保护。
SNORT兼容规则的使用与防护
BIG-IP AFM的IPS引擎使用行业标准的领域特定语言(DSL)SNORT,对入站流量应用规则,以检测并阻止攻击和漏洞利用。BIG-IP AFM的IPS可以导入并使用第三方来源的SNORT规则,基于现有策略提供一致的防护。F5提供开箱即用的预构建规则,这些规则专门针对服务提供商网络协议进行了调优,可进一步扩展对订户流量的检查和防护。为防范新出现且不断演变的攻击和漏洞利用,BIG-IP AFM IPS订阅服务会持续提供新的特征码。
近实时风险可视性
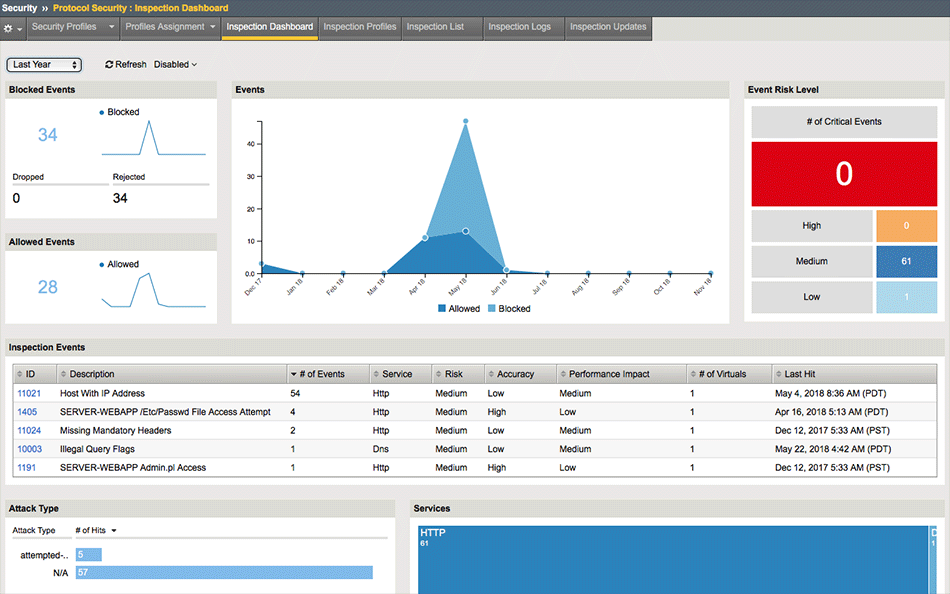
BIG-IP AFM IPS具备高速日志记录(HSL)功能,可近乎实时地查看传入流量,帮助网络人员快速响应攻击。F5 BIG-IQ Security可提供关联的威胁可见性和可执行的响应措施,进一步增强这一能力。日志数据可传输至受支持的第三方安全信息和事件管理(SIEM)解决方案,用于分析和历史对比。
内置学习和规则建议
BIG-IP AFM IPS内置策略建议引擎,使管理员无需投入大量精力监控和制定规则,即可应对不断演变的攻击和漏洞利用。策略建议引擎根据流量模式生成规则,并支持手动或自动接受或拒绝这些规则,无需专业知识或额外开销即可轻松增强防护。该引擎还可在某条规则可能产生大量误报并应予禁用时提供反馈。
多线程架构,提升性能和可扩展性
BIG-IP AFM IPS基于F5 BIG-IP平台构建,采用原生多线程处理设计,可轻松扩展以应对流量激增或计划内增长,同时不影响服务。多线程架构还可提供高可用性,并支持无中断软件升级,使业务运营能够持续进行,同时降低风险敞口。
运营灵活性
BIG-IP AFM虚拟版的IPS解决方案可轻松运行于AWS、Azure和Google Cloud平台以及VMware/KVM私有云环境,为任何应用基础设施和NFV端点提供保护。部署可通过位于公有云或私有云中的F5 BIG-IQ进行管理,从而简化管理并提高可见性。
BIG-IP AFM虚拟版的IPS解决方案可轻松运行于AWS、Azure和Google Cloud平台,以及VMware/KVM私有云环境。
服务整合平台
BIG-IP AFM IPS支持服务提供商通过单一平台中集成了Gi防火墙和负载均衡服务的IPS,整合并保护其基础设施。BIG-IP AFM IPS经过优化,可保护数据中心核心、边缘以及支撑订阅用户服务的底层协议。对于需要高可扩展性和高性能的网络,BIG-IP iSeries设备和VIPRION机箱上的IPS可提供出色的吞吐量和可靠性,确保安全交付网络服务。
结论
BIG-IP AFM的IPS解决方案可保护DNS基础设施,抵御可能影响性能的协议攻击和漏洞利用。对于服务提供商,BIG-IP AFM IPS可保护网络边缘,并对服务提供商协议执行流量检查和协议合规性检查。随着服务提供商着手交付基于5G的服务,遭受攻击的可能性也随之增加,因此网络保护变得更加重要。
详细了解BIG-IP AFM和BIG-IQ如何帮助保护基础设施。