将工作负载迁移到AWS上的VMware Cloud
概述
将工作负载从本地数据中心迁移到Amazon Web Services(AWS)等公有云提供商的优势已广为人知。这些优势包括降低资本支出(CapEx),并整体转向更可预测的运营支出(OpEx);加快创新和应用部署;以及显著提升可扩展性。VMware Cloud产品用户可以使用VMWare Cloud on AWS,将其VMware环境扩展、迁移到AWS并加以保护,从而构建无缝的混合云环境。VMware Cloud on AWS在熟悉的VMware环境中提供广泛的企业级功能、简单一致的运维体验和灵活的使用方式。
将工作负载迁移到VMware Cloud on AWS时,负责管理本地数据中心中BIG-IP部署的IT运维人员可能会担心失去长期以来依赖F5提供的宝贵应用服务,或浪费此前在众多物理和虚拟设备上创建和维护应用、服务及配置所投入的大量时间。这些工作负载也包括本地环境中属于VMware软件定义数据中心(SDDC)的工作负载。
此类担忧完全没有必要。
我们的方法
F5与VMware秉持共同愿景:用户应能通过任何设备在全球任何地点访问应用,同时不影响安全性和性能。无论工作负载来自何种公有云、私有云或混合云数据中心平台,我们都致力于支持性能始终如一的数字工作空间。此外,我们还提供所需的全部工具,帮助您轻松、安全地将工作负载从一个平台迁移到另一个平台。
无论VMware SDDC部署在本地还是VMware Cloud on AWS中,您仍可使用vCenter部署和管理应用;在这两种环境中,您也仍可使用相同的BIG-IP解决方案,并可利用BIG-IQ Centralized Management作为集中控制点,从而在不同云环境中采用一致的策略和流程。
F5与VMware解决方案协同支持多种迁移选项(请参阅下文的“建议”),并有助于确保所有关键配置与应用和数据一同安全迁移。
架构概述
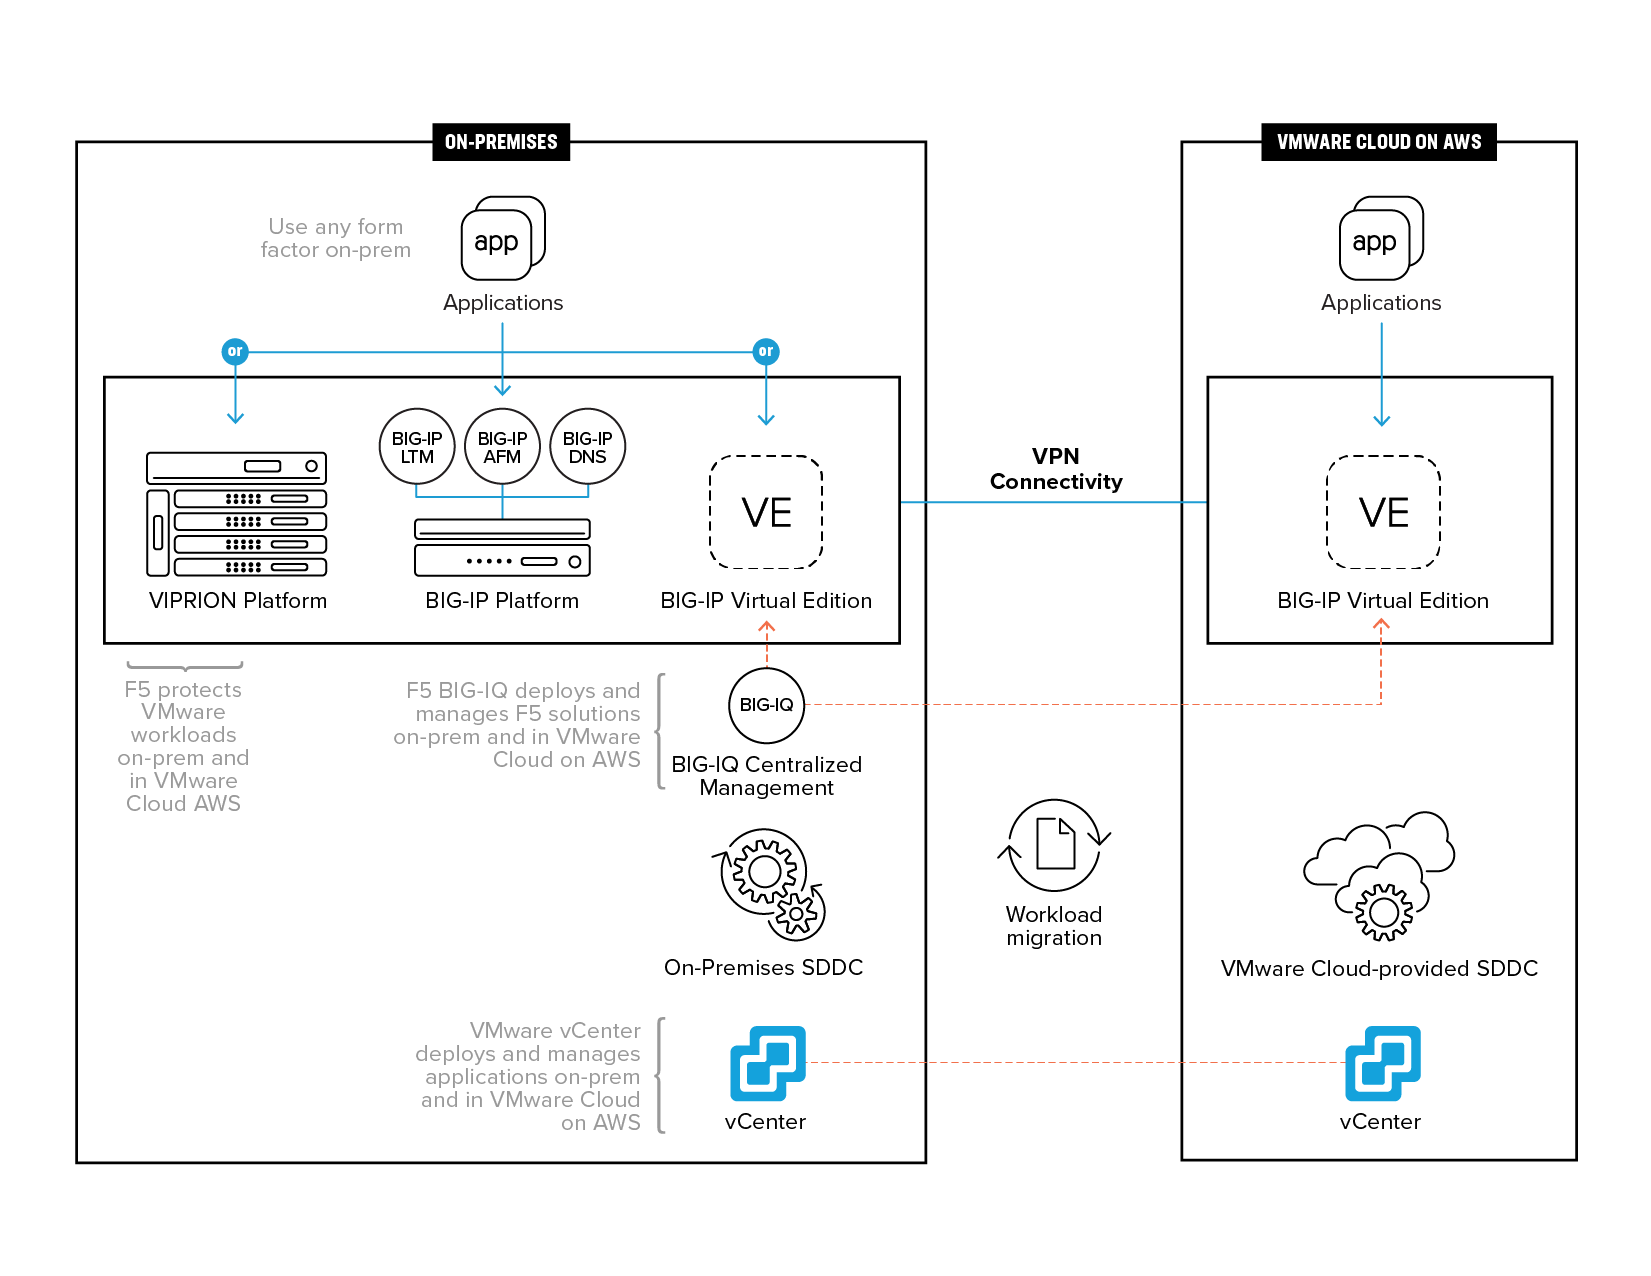
从IT经理的角度来看,在本地和VMware Cloud on AWS中管理VMware SDDC工作负载的方式几乎没有区别。如图1所示:
- F5可在这两种环境中保护VMware工作负载。
- BIG-IQ Centralized Management可在这两种环境中部署和管理工作负载。
- VMware vCenter在这两种环境中部署和管理应用。
此外,还可利用BIG-IP在本地解决方案与新的VMware Cloud on AWS部署之间创建VPN,以便通过SSL安全迁移应用和工作负载。
要应对工作负载迁移挑战,需要采用覆盖私有数据中心和云提供商的高级可编程应用交付服务,从而提高业务灵活性并助力迁移成功。BIG-IP提供统一平台,使用户能够在其应用环境中以一致的方式交付和管理应用服务及相关策略,适用于现有应用和新的云原生应用。
迁移后,BIG-IP虚拟版(VE)可提供广泛的智能应用和网络服务,包括加速、优化、智能流量管理(本地和全局)、DNS、高级应用访问和网络安全。这些服务可作为应用堆栈的一部分实现全面集成和自动配置。在许多情况下,这些服务可能已部署在您的数据中心,迁移到VMware Cloud on AWS后仍保持不变。
建议
有关混合迁移(即在本地数据中心与VMware Cloud on AWS SDDC之间迁移虚拟机)的详细信息,可从VMware获取。混合迁移用例需要满足多项先决条件并完成相关配置,以确保虚拟机兼容,同时还需要适当的网络带宽和延迟来支持迁移。混合迁移用例包括:
- 使用VMware vMotion从本地数据中心迁移到VMware Cloud SDDC:在这种情况下,一对本地BIG-IP系统与一对云端BIG-IP系统相匹配,使vMotion在整个迁移过程中保持活动状态(应用也可继续使用)。迁移每个应用时,还可使用BIG-IQ Centralized Management迁移相应的BIG-IP配置(如上图1所示)。
- 使用vMotion从云SDDC迁移到本地数据中心(存在一些限制):此选项与上一个选项类似,但应用和BIG-IP配置的迁移方向相反(从云端迁移到本地)。
- 从本地数据中心冷迁移到云SDDC,以及从云SDDC冷迁移到本地数据中心:与之前逐个迁移应用且应用在迁移期间仍可使用的场景不同,冷迁移要求应用在迁移期间离线。不过,这确实简化了迁移流程,因为所有BIG-IP配置都会作为一个整体迁移,几乎不需要重新配置,甚至完全无需重新配置。
- 使用VMware HCX,通过批量迁移、vMotion迁移和冷迁移,在本地数据中心与云SDDC之间进行双向迁移:与上述所有场景一样,当两端(本地和云端)均已正确配置时,BIG-IQ Centralized Management可确保BIG-IP策略在本地与云端之间双向迁移,从而与应用和数据保持一致。
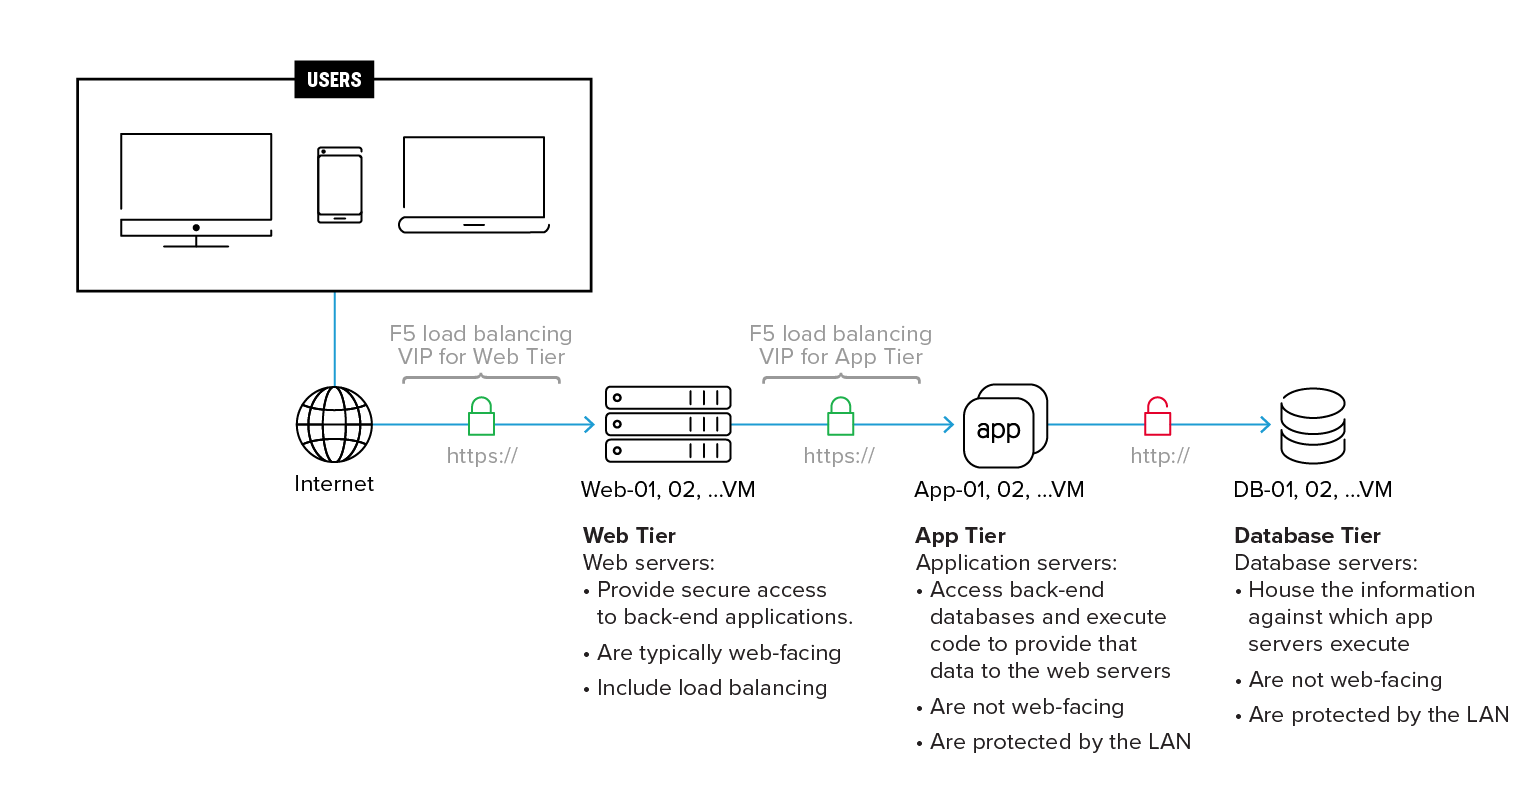
对于较大型系统,通常建议将应用服务器横向扩展到多台虚拟机上。可以采用图2所示的三层架构,也可以采用其他应用架构,例如容器化微服务架构。VMware Cloud on AWS的一项优势是混合移动性,即能够在本地环境与云之间迁移工作负载,并实现零停机。不过,在迁移期间,性能暂时受到影响并不罕见。
注意事项
可扩展性和可用性
将应用交付平台迁移到VMware Cloud on AWS等云服务,可以立即提升可扩展性。本地部署解决方案的可扩展性受限于已部署的物理资源,或取决于新资源的部署;而AWS上的VMware Cloud SDDC可以快速扩展虚拟资源,以满足虚拟机不断变化的需求。
BIG-IP Local Traffic Manager (LTM)和BIG-IP Application Policy Manager (APM)非常适合此类环境,能够处理数千个会话(具体取决于平台),并保持高度可扩展性,确保所有用户随时随地访问其应用。BIG-IP还可减少持续升级(“销毁并重新部署”)的需求,并减少常规维护操作,从而降低数据中心相关成本。无论集成的BIG-IP和VMware SDDC部署在本地还是VMware Cloud on AWS中,都能获得BIG-IP的这些优势,并可跨多个产品的多个会话同时提供高可用性。
可管理性
管理的便捷性和一致性是用户选择同时部署F5 BIG-IP系统与VMware SDDC的主要原因之一。无论是在本地环境中,还是在VMware Cloud on AWS中,F5 BIG-IQ Centralized Management都可以部署和管理F5解决方案,而VMware vCenter则可以部署和管理SDDC中的应用。迁移到VMware Cloud on AWS后,仍可使用最初为本地部署设置的所有相同工具、流程、规程、设置和配置。
安全性
无论是在本地还是在VMware Cloud on AWS中,应用都必须得到安全保护。复杂的L3–7混合安全威胁会将多种大流量DDoS攻击与应用层攻击(OWASP十大风险、跨站脚本、SQL注入等)结合起来,因此防范此类威胁比以往任何时候都更加重要。面对这些威胁,IT管理人员需要确保安全工具采用一致的访问策略和应用安全策略,以免无意中扩大攻击面,并暴露与访问权限配置和取消配置相关的漏洞。BIG-IP解决方案支持贵组织在私有数据中心和云端复制并实施一致且经过验证的安全策略和访问权限。
在迁移过程中,BIG-IP发挥着至关重要的作用,可在本地解决方案与新的VMware Cloud on AWS部署之间创建VPN。这样,所有数据从数据中心传输到AWS服务器时,都会通过SSL进行完全加密。
摘要
随着企业着手将关键应用迁移到云端,使用BIG-IP平台交付应用所带来的成熟优势也可轻松扩展至云应用工作负载。这有助于解决用户在采用公有云时可能面临的诸多挑战和顾虑,包括确保所有应用基础设施采用一致的安全防护。
F5与VMware Cloud on AWS集成迁移解决方案利用F5 BIG-IP应用服务和BIG-IQ Centralized Management功能,无论VMware SDDC位于何处,都能为关键应用提供可用性、性能和安全保障。借助主流云市场提供的灵活许可模式,企业可以规划、预部署这些服务,并将其部署到公有云。F5与VMware携手帮助企业和组织在保持可见性、安全性和控制力的同时,放心地将工作负载迁移到单云和多云环境。
了解详情
- F5与VMware (https://www.f5.com/partners/technology-alliances/vmware)
- VMware Cloud on AWS
- VMware:迁移虚拟机
- K15003222:BIG-IP VE和BIG-IQ VE对VMware vMotion的支持概述
- K44134742:克隆BIG-IP虚拟版实例时的注意事项
- K13570:将BIG-IP Virtual Edition迁移到新的VMware主机可能需要获得许可证迁移授权
如需开始使用,请联系我们的专家:https://www.f5.com/products/get-f5 (https://www.f5.com/products/get-f5)