Cisco FTD与F5 SSL Orchestrator:跨网络拓扑的架构设计
客户端(计算机、平板电脑、手机等)与服务器之间传输的数据主要使用安全套接字层(SSL)或更新、更安全的传输层安全协议(TLS)进行加密。(有关参考信息,请参阅F5 Labs发布的《2019年TLS遥测报告摘要》)。如今,加密已无处不在,这意味着除非解密流量,否则威胁会被隐藏,安全检查无法发现。
由Cisco Firepower Threat Defense (FTD)等不同安全设备分别对数据进行解密和加密,可能会增加开销和延迟。再加上SSL可见性方面的挑战以及安全技术栈的碎片化,企业很难设计出全面且长期有效的安全策略。
本系统参考架构介绍了如何在不同网络拓扑中部署SSL Orchestrator和Cisco FTD产品,并应对可见性、隐私和法规合规方面的挑战。
SSL Orchestrator:洞察加密威胁
F5 SSL Orchestrator 位于IT基础设施与互联网之间,可创建用于检查的解密区域。在该区域内,Cisco FTD等安全设备可以访问数据,以检测并缓解恶意软件等隐藏威胁。
F5先进的SSL/TLS解密技术、强大的密码套件支持和灵活的架构有助于优化资源利用、消除延迟,并增强安全检查基础设施的韧性。由于所有通信都通过SSL Orchestrator传输,它还可作为战略控制点,用于执行应对运营风险(性能、可用性和安全性)的策略。
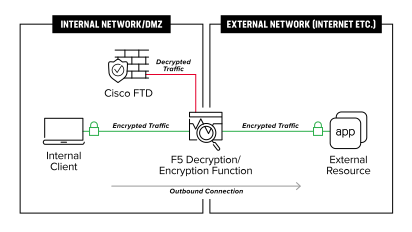
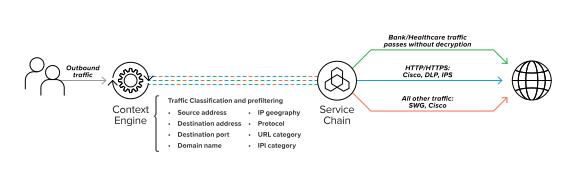
SSL Orchestrator可对入站(从互联网用户到Web应用)和出站(从企业用户到互联网)SSL/TLS流量进行高性能解密。如图1所示,出站流量经解密后会发送至Cisco FTD系统进行检查和检测。
SSL Orchestrator的架构组件
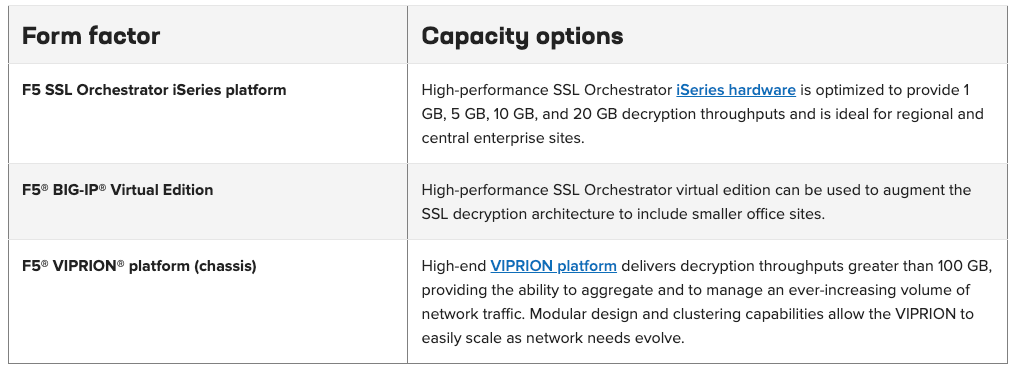
不同环境需要不同的架构。SSL Orchestrator提供多种规格和尺寸,可满足多样化的架构需求。
动态服务链
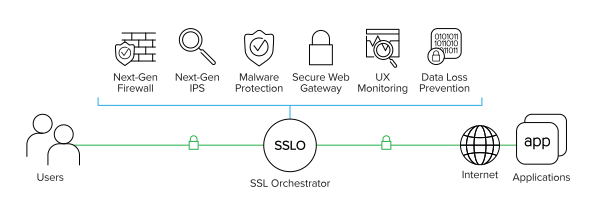
典型的安全技术栈通常由多个系统组成,例如下一代防火墙(NGFW)、入侵检测或防御系统(IDS/IPS)、数据丢失防护系统和恶意软件分析工具。所有这些系统都需要访问解密后的数据以进行检查。
SSL Orchestrator可轻松集成到现有安全架构中,并集中为安全堆栈中的多个检测设备执行SSL/TLS解密。这种“一次解密,分流至多个检测设备”的设计,可解决由每台安全设备分别执行解密可能导致的延迟、复杂性和风险问题。还可使用上下文引擎为不同流量创建多个服务链。
“F5 SSL Orchestrator中的服务 在SSL Orchestrator系统中,服务是指由相同安全设备组成的池。例如,Cisco FTD服务包含一台或多台FTD设备。默认情况下,SSL Orchestrator会在服务中的所有设备之间对流量进行负载均衡。 运行状况监控 SSL Orchestrator提供多种运行状况监控器,用于检查服务中安全设备的运行状况,并即时处理任何设备故障。例如,在Cisco FTD服务中,如果某台设备发生故障,SSL Orchestrator会自动将负载转移到正常运行的FTD设备。如果服务中的所有设备均发生故障,SSL Orchestrator会绕过该服务,以保持网络连续性并尽可能延长正常运行时间。”
用于流量分类的上下文引擎
SSL Orchestrator的上下文引擎可根据分类条件、URL类别、IP信誉和流信息做出的策略决策,智能引导流量。还可使用上下文引擎绕过对金融、政府服务、医疗保健等应用和网站流量的解密,以满足法律或隐私要求。
高可用性
SSL Orchestrator支持主动-备用高可用性(HA)架构:一套系统主动处理流量,另一套系统则保持备用模式,直至需要时启用。此架构旨在减少停机时间并消除单点故障。两套系统会自动同步配置和用户连接信息。
“旁路保护 SSL Orchestrator可与旁路交换机集成,提供断电直通保护。如果SSL Orchestrator系统断电,流量将通过旁路传输,不会影响网络性能。”
部署拓扑
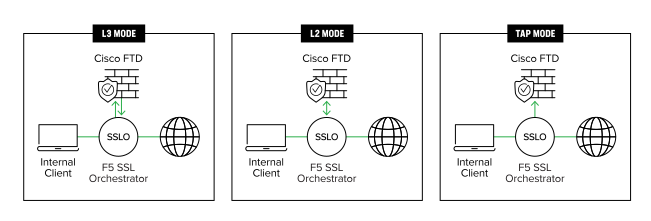
F5 SSL Orchestrator以内联方式部署,可采用第2层或第3层模式,并可配置为显式正向代理、透明正向代理或反向代理。与Cisco FTD集成时,可通过内联L3、内联L2或仅接收TAP模式连接SSL Orchestrator,以引导解密后的流量,如图4所示。
参考架构图
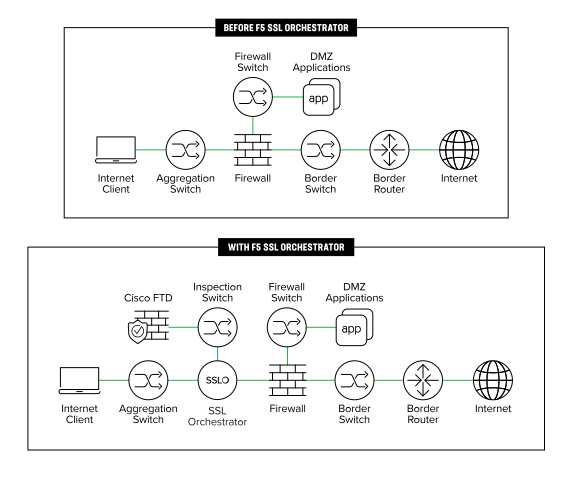
图5展示了SSL Orchestrator如何集成到企业架构中,为通过检测基础设施的入站和出站流量提供集中解密。
摘要
SSL及其后继协议TLS正日益广泛地用于保护互联网IP通信。这既有好处,也可能带来风险。好处是,所有通信都会经过加密,防止他人窥探。但潜在风险在于,攻击者可以将恶意软件隐藏在加密流量中。如果只是直接放行加密流量,安全系统便无法拦截其中的恶意内容,从而使通过分层部署安全功能实现纵深防御的整体策略失效。
F5 SSL Orchestrator与Cisco FTD等高级威胁防护系统配合使用,可通过在企业边界内集中进行SSL/TLS解密,应对这些SSL/TLS挑战。它可以编排解密后的流量,使其通过整个安全堆栈接受检查,从而识别并阻止零日漏洞利用。因此,该解决方案可帮助充分利用现有安全服务投资,加强恶意软件防护和下一代防火墙能力。
关于F5
F5(纳斯达克股票代码:FFIV)助力全球大型企业、服务提供商、政府机构和消费品牌随时随地安全、从容地交付每个应用。F5提供云和安全应用服务,使组织能够采用所选基础设施,同时兼顾速度与控制力。有关更多信息,请访问f5.com。还可在Twitter上关注@f5networks,或访问我们的LinkedIn和Facebook页面,进一步了解F5、其合作伙伴和相关技术。