OWASP 2021 年十大风险信息图
简介
当今的数字经济依赖现代应用和架构、多云部署以及第三方集成(包括软件供应链和CI/CD流水线),这使攻击者可乘之机激增。2021年版OWASP十大风险针对新一轮风险提供了重要指导,是改进应用设计和实施安全性的必读内容。
20年来意义重大的更新
OWASP Top 10于2003年首次发布,代表了业界对Web应用面临的关键安全风险的广泛共识。20年来,主要风险基本保持不变,但2021年更新进行了重大调整,针对以下三个主题领域的应用风险:

重新划分风险类别,使症状与根本原因相对应

涵盖现代应用架构和开发的新风险类别

漏洞利用及业务逻辑滥用
导致安全事件的首要原因是什么?
访问攻击
““访问攻击,即针对面向用户的身份验证界面的攻击,是导致数据泄露最常见的单一原因。”1 ”
《2022 年应用保护报告:预见数据外泄》
2021 年新增内容
以下是影响OWASP Top 10更新的关键因素:
2017
专注于传统Web应用
小型数据集(指定的30个CWE子集)
多种风险因素及其对技术和业务的影响
注入攻击连续20多年位居首要风险
2021
转向现代架构
基于400个CWE的数据驱动流程
围绕症状和根本原因重新分类
新一轮风险:不安全的设计与实施
2021 年 OWASP 十大安全风险
A01
访问控制失效
A02
加密机制失效
A03
注入
A04
不安全设计
A05
安全配置错误
A6
存在漏洞和已过时的组件
A7
身份识别和身份验证失败
A8
软件和数据完整性故障
A9
安全日志记录和监控失效
A10
服务器端请求伪造(SSRF)
主题 #1
症状与根本原因相对应
有哪些变化?
OWASP十大风险与常见弱点枚举(CWE)相对应,而这些弱点往往会被利用形成漏洞攻击。但此前OWASP的数据收集仅侧重于预先规定的30个CWE,且以往的榜单并未明确区分代表根本原因的CWE与由多种潜在原因导致、更多体现为症状的弱点。2021年榜单涵盖400个CWE,因此能够开展更广泛的分析。
2017年:症状
A3:2017
敏感数据泄露
A7:2017
跨站脚本(XSS)
A4:2017
XML外部实体(XXE)
A9:2017
使用含有已知漏洞的组件
A8:2017
不安全的反序列化
A10:2017
日志记录和监控不足
2021年:根本原因
A02:2021
加密机制失效
A03:2021
注入
A05:2021
安全配置错误
A06:2021
易受攻击和过时的组件
A08:2021
软件和数据完整性故障
A09:2021
安全日志记录和监控失效
为什么这很重要?
2021年版清单更准确地将症状与深层根本原因对应起来,帮助安全团队专注于从源头降低风险。
导致云环境遭入侵的首要原因是什么?
安全配置错误
“我们希望您真正思考这些根本原因,以及可以采取哪些措施,而不是试图用权宜之计掩盖表面问题。2 ”
Andrew van der Stock,OWASP基金会执行董事
主题2
新的风险类别
有哪些变化?
新增的三个风险类别凸显了从应用设计之初就着手解决安全问题,并将安全纳入软件生命周期的必要性。
A04:2021
不安全设计
A08:2021
软件和数据完整性失效
A10:2021
服务器端请求伪造
为何如此重要?
近期披露的log4j2漏洞凸显了开源软件漏洞利用的重要性。log4j2日志记录工具中的弱点涉及OWASP十大风险中的两类,再加上一个已在现实环境中遭到利用的CVE,三类风险由此齐聚:注入、软件和数据完整性失效,以及易受攻击和过时的组件。
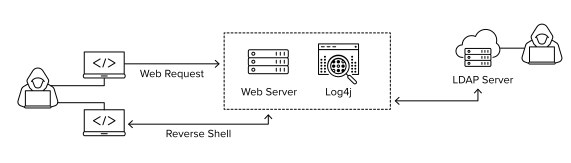
“安全的设计仍可能存在实施缺陷,进而产生可能被利用的漏洞。”
OWASP 2021年十大安全风险
主题3
保护现代应用和架构
有哪些变化?
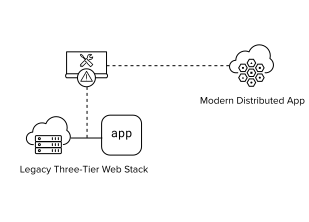
应用架构不断演进,云部署、容器化、移动应用日益普及,API和第三方集成也大量涌现。登录页面、购物车和其他业务逻辑本身并非缺陷,但天然容易遭到滥用。2021年OWASP十大安全风险为在这一新格局下主动采取前瞻性安全措施提供了指导。
为何如此重要?
必须将安全性融入应用开发的整个流程,包括安全的CI/CD管道、组件清单、威胁建模和完善的风险管理。最新版OWASP Top 10为致力于进一步将安全左移并纳入基础设计原则的安全及AppDev/DevOps专业人员提供了参考资源。
1 F5 2022 年应用保护报告。
2 Van der Stock, Andrew, OWASP Top 10 (https://www.youtube.com/watch?v=uLBCDBnMEt0),YouTube。2021 年 10 月 8 日。