HTTP/2.0时代的SSL流量可见性与控制
F5“SSL Everywhere”架构以定制开发的SSL/TLS协议栈为核心,该协议栈是每个F5 BIG-IP部署的一部分。这使F5能够在HTTP/2.0时代查看并控制SSL/TLS流量。
为什么SSL/TLS流量的可见性和控制如此重要?就在十年前,SSL还仅供金融机构和公共部门机构等特定组织使用,主要用于安全意识较强的网站和服务的登录页面。如今,SSL已扩展到大多数基于Web的服务,并迅速成为事实上的通信协议。根据Gartner的行业研究,到2015年年底,全球超过50%的互联网流量将被加密。
如今,TLS为企业处理IT网络的方式带来了范式转变,因为它可为通过网络服务器进行的通信提供安全保障。客户端与服务器之间的连接具有私密性,因为传输的数据采用对称加密技术进行加密。
HTTP/2.0中SSL/TLS流量的可见性与控制
随着加密流量日益普及,依赖防火墙、入侵防护系统和入侵检测系统的传统方法已不再适用,因为这些设备无法了解流经其中的数据流,因而难以发现其中的威胁。
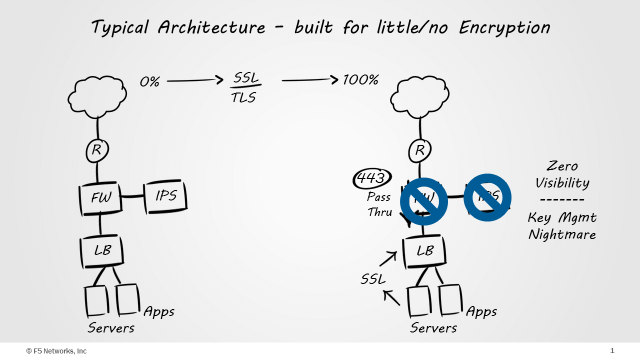
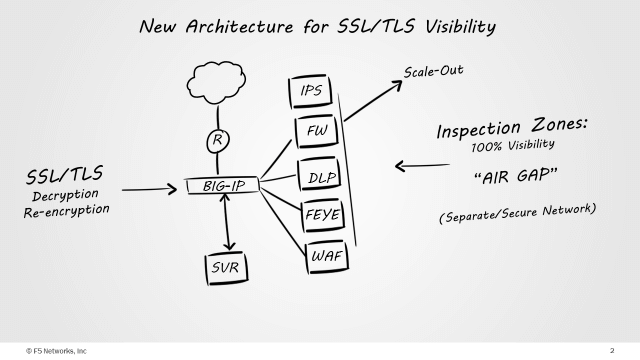
解决这一问题的方法是在安全边界执行初始SSL解密。然而,业内大多数部署在安全边界的解决方案并非专为“SSL解密”而设计或开发。虽然其中一些可能具备解密能力,但无法充分满足需求。许多企业在启用SSL解密后还会遇到性能显著下降的问题。因此,企业开始探索应如何设计安全边界,以优化SSL流量处理。要充分发挥第7层安全设备的效能,必须在安全边界附近执行SSL解密。入站SSL流量解密后,即可对生成的请求进行分析、修改和引流。
SSL密码套件
网络犯罪分子深知安全设备可能存在安全漏洞,因此经常利用SSL绕过这些设备发起攻击。隐藏在SSL流量中的恶意软件也可能轻易绕过安全平台。Gartner还估计,到2017年,超过50%的企业网络攻击将利用SSL绕过安全防护。
随着更多存在漏洞的密码套件被发现,并引发Heartbleed、BEAST、POODLE等攻击,安全管理员修复漏洞的时间窗口十分有限。管理数百甚至数千台SSL前端服务器意味着修复工作可能需要数周,在此期间,这些服务器仍可能遭到恶意来源的攻击。
关键在于确定哪些流量需要解密。如果企业要向外部用户提供内容,就需要使用设备从服务器卸载SSL流量,然后在流量路径中加入安全防护。这会终止SSL连接,但应以智能方式进行:银行业务会话不应解密,而Facebook会话则需要解密。安全系统需要能够智能识别流量去向,并据此决定是解密流量还是保持原样。
虽然从技术上讲,SSL有助于实现点到点安全,但不一定能保护所有流量。攻击者无需伪造SSL证书,只需将恶意软件隐藏在加密流量中,就可能拦截SSL流量。因此,IT团队应重点实时检查欺诈活动,并立即采取缓解措施。
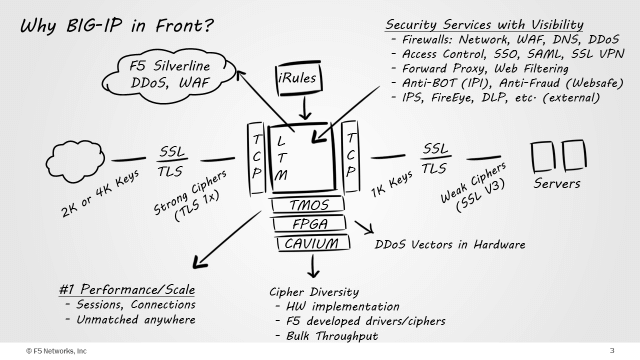
F5的全代理架构可实现无缝转换和解密,同时为内部和外部通信建立独立连接。终止SSL会话的能力也让IT团队能够更轻松地加密外部流量,并在需要时继续使用旧版HTTP。这样可以支持各种连接,IT团队无需拆除并更换整个Web应用基础设施,即可获得HTTP/2.0带来的优势。
管理TLS配置,同时保持性能
随着采用更强的密钥长度(从1,024位增加到2,048位),计算需求呈指数级增长,达到原来的4至8倍。这会降低现有基础设施在处理相近流量时的性能。采用专用硬件和硬件加速器,有助于减少升级整个服务器集群CPU资源的需求。
PCI DSS 3.1要求企业在2016年6月30日前停止使用SSL和TLS 1.0,改用更新的TLS实现。为满足这一要求,企业需要为所有设备设置集中式SSL管理点,以便在几分钟内解决整个环境中的问题。
文档参考资料: