使用场景
F5与Cisco技术协同工作,有助于提升运营效率,实现整个网络的一致管理,并增强对关键威胁途径的安全防护。优势包括:
- 通过增强管理、可见性和安全性,确保当今动态网络中的运营一致性。
- 能够快速部署和扩展对所有应用的基于信任的访问,无论这些应用位于云端还是本地。
- 通过先进的硬件加速、现代密码算法实现和软件编排,集中执行解密和重新加密,充分提升安全技术栈的效率。
探索数据中心用例
统一可视性
监控应用运行状况和流量状态,并将其与Cisco APIC构造相关联。
简化应用部署
灵活预配和部署L4–7配置,可使用模板,也可不使用模板。
L2–3网络管理
管理BIG-IP上的第0天至第N天网络配置。
动态应用扩缩容
根据Cisco APIC上的端点学习结果,自动在BIG-IP池中添加或移除应用服务器。
探索安全用例
通过最大限度提升效率来提高可用性。强大的智能引擎可识别上下文,支持基于上下文实施策略。
集中实现Web流量的可视性、编排、安全防护和控制。
为何选择F5与Cisco
F5与Cisco在多个职能领域开展合作,为企业和安全领域创造协同价值。双方技术的集成带来了兼具战略意义和可衡量运营效益的成果。
我们专注于能够解决现实挑战并创造实际价值的用例。这些用例有助于打破不同团队之间的壁垒,通过自动化方式简化运营,并为您利用F5和Cisco未来的创新成果奠定基础。
F5如何提供帮助
数据中心
数据中心
为网络和应用团队提供所需的解决方案,帮助确保应用始终可用并优化性能。
F5 ACI ServiceCenter
为管理员提供统一的自动化和可视化管理入口,涵盖L2–3以及F5 BIG-IP与Cisco ACI之间的L4–7应用服务。
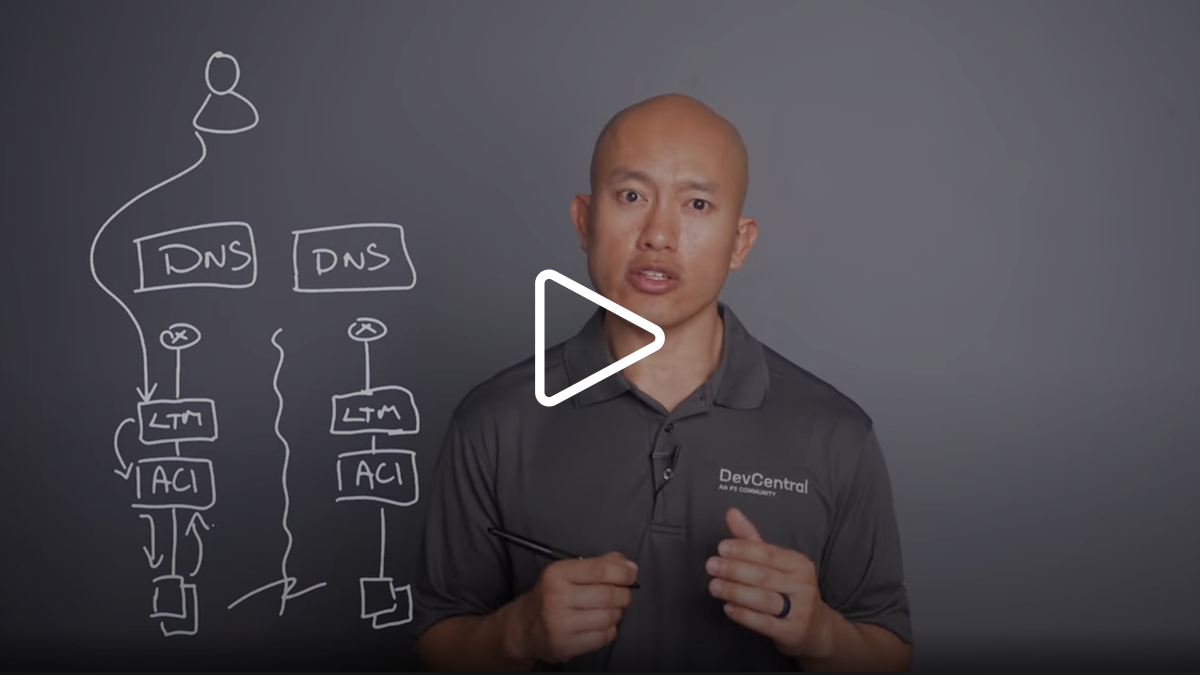
BIG-IP与ACI单Pod、多Pod和多站点
在ACI单数据中心和多数据中心部署中,通过本地和全局负载均衡优化全球应用交付。
Terraform中的F5 BIG-IP和Cisco ACI
使用HashiCorp Terraform简化F5 BIG-IP和Cisco ACI运维。
Ansible中的F5 BIG-IP和Cisco ACI
使用Ansible实现F5 BIG-IP和Cisco ACI用例自动化。