多年来,漏洞管理一直遵循一套熟悉的流程:漏洞被发现并披露后,安全团队评估风险,组织测试修复方案,随后补丁经过变更控制流程,在维护窗口期间部署到生产环境。
这种模式依赖于一个组织很容易视为理所当然的条件:时间。
如今,这段时间正逐渐消失。人工智能正在加快漏洞发现、漏洞利用开发以及自动化攻击流程。随着这些能力不断提升并得到更广泛的应用,安全团队面临着根本性的攻防节奏失衡:攻击者越来越能以机器速度行动,而防御者仍然必须受制于企业IT的现实条件。
“应对之道不是放弃安全基本原则,也不是寄望于AI能解决所有问题,而是明确:当落实这些原则的行动窗口发生根本变化时,组织应如何继续坚守这些原则。”
漏洞攻防竞速已发生变化
这些数字表明,漏洞攻防的形势已发生巨大变化。
我在F5举办的线上Post-Mythos安全峰会中谈到,2018年,从漏洞披露到被利用的平均时间超过2年,为防守方提供了约771天的缓冲时间。到2021年,这一时间窗口已缩短至约10个月。2024年,这一窗口缩短至53天。2025年,则仅为约3周。
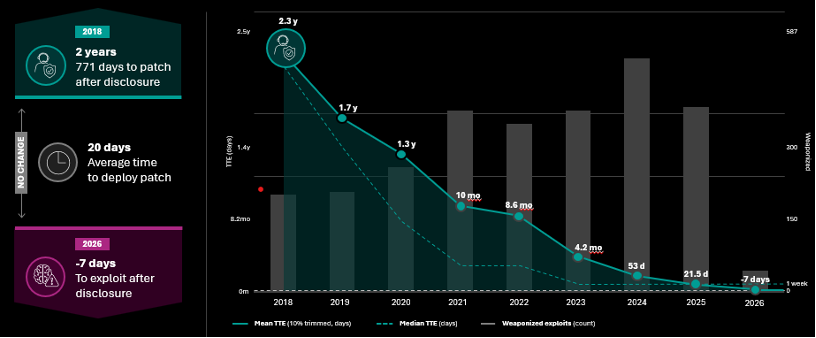
如今,Mandiant M-Trends数据显示,这一估计值为负7天。换言之,漏洞利用可能在漏洞公开披露前一周就已开始。与此同时,尽管防守方可用的时间大幅缩短,部署补丁所需的平均时间仍基本不变,约为20天。
这并不意味着安全和IT团队只需加快工作速度。在整个企业环境中部署补丁,需要开展测试、变更控制、维护规划、可用性保障以及跨团队协调。这些流程都有其存在的合理原因。仓促将变更部署到生产环境,本身也可能带来安全和业务风险。
问题在于,这些流程所针对的安全环境中,防守方通常有更充裕的时间。
攻击能力正变得更易获取
前沿AI也在改变哪些人能够以更快的速度开展行动。
先进模型吸引了大量关注,但更广泛的趋势可能更为重要。目前,广泛可用的AI模型已能协助开展逆向工程、渗透测试和漏洞研究等任务。与此同时,围绕智能体支持的红队演练和Web漏洞评估,新项目正不断涌现。
最初处于技术前沿的能力,很少会永远局限于此。随着模型不断改进、攻击工具变得更易使用,越来越多的攻击者能够掌握复杂的漏洞发现和漏洞利用开发技术。
这使漏洞管理不再只是与其他人类操作者竞速,而是越来越多地受到自动化的影响。这也引出了一个令人不安的问题:如果攻击者能在组织安全完成补丁部署流程之前采取行动,会发生什么?
不能仅靠打补丁应对所有问题
打补丁仍然至关重要。但漏洞利用可能发生在漏洞披露之前,因此组织不能想当然地认为,仅靠修复就能足够快地关闭风险暴露窗口。同时,也不能直接放弃那些保障软件变更安全的运维防护措施。
安全负责人必须从更广泛的角度审视从发现漏洞到完成修复的这段时间。在补丁完成必要测试和审批的过程中,组织如何减少风险暴露?如何确定哪些资产需要优先处理?如何在不引入不可接受的运营风险的前提下,确保安全防护措施更快响应?
这些问题正同时成为安全和运营层面的问题。它们也表明,组织需要从更广泛的层面转变对韧性的认识。
目标不只是加快现有流程,而是建立一种运营模式,既能应对AI驱动的威胁,又能保留企业仍然需要的规范性、可见性和问责机制。
技术将是应对威胁的关键一环,但它只是解决方案的一部分。组织面临困境,往往不是因为缺少安全工具,而是因为其运营跟不上威胁环境的变化。
当补丁修复窗口缩短至零时,会发生什么?
在F5 Post Mythos Security Summit的演讲“当补丁修复速度跟不上威胁时,”中,我将这一问题从理论带入实践,探讨当传统修复周期遇上以AI速度演进的威胁时,安全和运维负责人可以采取哪些行动。我还会提供组织可采取的具体步骤,帮助增强安全态势,并介绍F5如何应对帮助防御方跟上威胁步伐这一挑战。
应对之道不是放弃安全基本原则,也不是寄希望于AI这一万能解方,而是明确:当落实这些原则的行动窗口已发生根本性变化时,组织该如何继续坚守这些原则。
观看我在F5 Post-Mythos Security Summit上的点播演讲,进一步了解前沿AI时代的现代补丁管理。
关于作者
Michael负责制定并执行覆盖全公司的战略,确保公司运营以安全性和韧性为核心。他领导F5的安全、风险和数字运营组织,推动建立端到端的运营信任,惠及客户、合作伙伴和员工。 Montoya于2025年10月加入F5高管团队,此前曾于2021年至2025年担任F5董事会成员。加入F5之前,Montoya曾任BlueVoyant首席运营官,并先后担任Equinix和Digital Realty首席信息安全官。他还曾在Microsoft任职十余年,担任多个全球领导职务,包括首席网络安全官、欧洲、中东和非洲地区及亚洲地区CIO/CISO,以及数据中心运营全球负责人。
Michael Montoya 的更多博客文章相关博客文章




WAF和API发现技术在保护智能体AI应用中的作用
智能体AI系统的功能和集成会在运行时快速变化。要以同样的速度保障其安全,需要通过API发现和Web应用防火墙(WAF)实施切实可行的控制措施。

