与NetOps和SecOps团队一样,AppDev团队每天工作的首要目标都是确保应用保持健康、安全、可用且性能良好。然而,要始终掌握应用服务的性能状况并非易事。
随着组织的应用组合不断扩大,对集中实现应用可见性的需求也持续增长。为了满足客户期望,应用数量从数百个增至数千乃至数万个,给现有IT投资带来了压力。《应用策略现状》报告指出,随着现代化程度不断提高,复杂性也随之增加,现代应用和移动应用正逐步取代传统应用。数字化转型的复杂局面、极速开发、众多云服务选项以及不断扩大的威胁面,都在阻碍个性化体验的交付。要在提供出色客户体验的同时为这些关键应用提供支持,难度与日俱增。例如,随着攻击途径不断增多,这些关键应用已成为网络攻击者的主要目标,给组织造成损失并影响客户体验。
为应对这种复杂性,我们必须确保各环境保持一致,并确保应用开发团队及其协作团队能够通过统一、易用的可见性与洞察工具,从外部监控应用并掌握网络可见性,所有功能均集中在一个管理仪表板中。
在本系列“一日工作实录”的首篇博客中,Zach Westall指出:“要解决以往的BIG-IP管理难题,需要采用更现代的策略,将支持RBAC的可见性、分析功能,以及面向不同环境中应用的整体管理工作流结合起来,同时涵盖各种自动化和自助服务场景。”集中式管理便是其中一种思路,尤其适用于支持RBAC的可见性和分析功能。
在该博客系列的第二篇文章中,我们指出:“随着组织不断扩充Web应用组合,要真正全面了解(应用)指标已变得愈加复杂。当然,看不见就难以保护。”同样,集中式方法提供了一种现代化解决方案。
F5于今年早些时候发布了BIG-IQ 8.0,为应用开发团队提供全面的可见性和分析能力。BIG-IQ 8.0增强了可见性,并将基于角色的访问控制(RBAC)扩展到更多工作流和安全仪表板(Configuration Analyzer)。例如,可以为开发人员分配RBAC权限,使其能够在应用性能出现问题时,通过BIG-IQ查看应用健康状况仪表板。
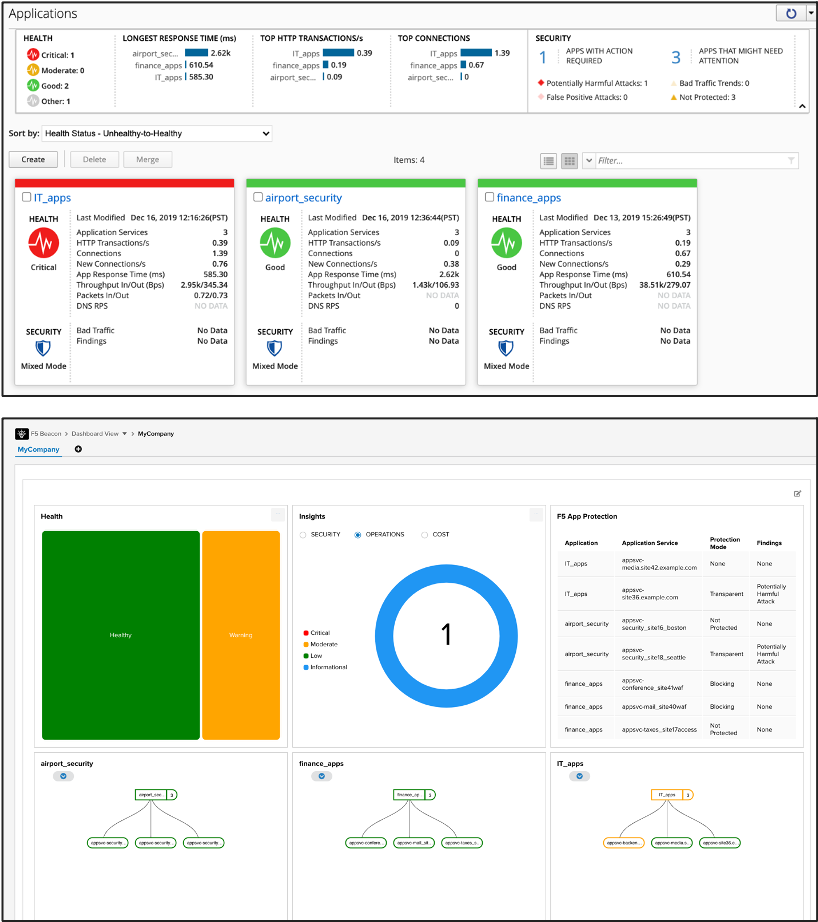
此版本的一些关键功能包括:为DevOps和应用所有者增强基于角色的访问控制(RBAC),简化并优化故障排除工作流,以及缩短故障排除时间。此外,借助BIG-IQ 8.0和全新的F5 Beacon SaaS集成,可以获得端到端建模、最终用户健康状况和性能信息,以及切实可行的洞察。直观易懂的分析有助于缩短平均修复时间(MTTR),并让所有团队及时掌握信息,从而提高一致性,实现前所未有的可见性。
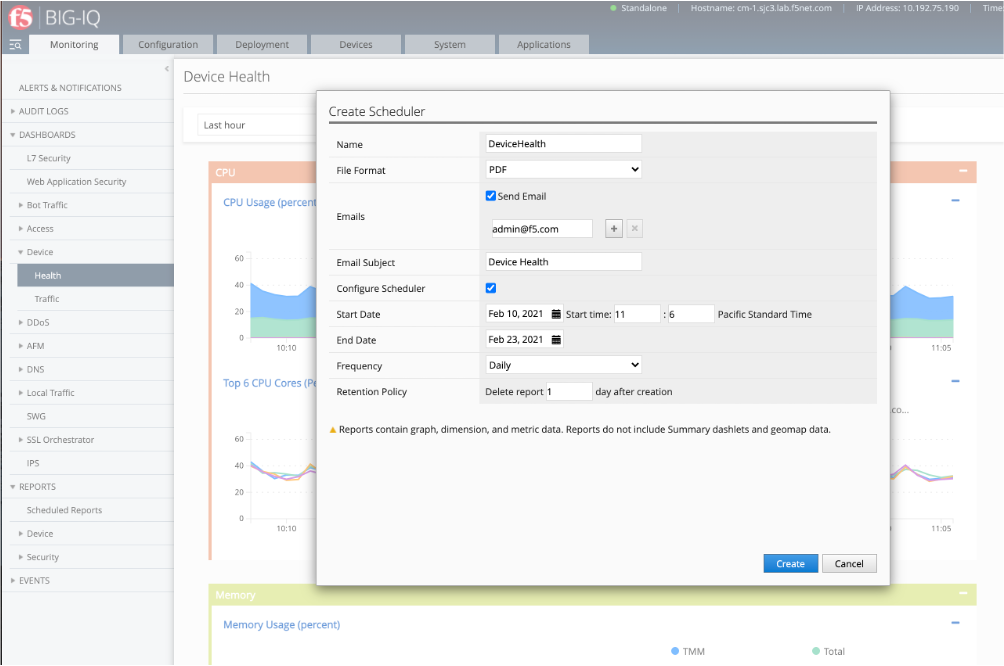
此外,还可定时向拥有BIG-IQ访问权限和无BIG-IQ访问权限的收件人发送完整的应用和设备运行状况仪表板及分析。从应用流量和DNS服务到设备和安全仪表板,让所有AppDev和DevOps利益相关者及时了解其资产的最新情况。
最后,借助F5 Automation Toolchain的AS3,将自动化融入与DevOps一致的工作流。AS3采用声明式API和模板化方法,支持标准化、自动化的声明式应用服务和安全策略。这样,开发团队无需具备深厚的领域专业知识,即可加快应用部署、确保一致性并提高部署灵活性。
BIG-IQ 8.0集中管理新增了多项实用功能和能力,包括:
- 面向整个BIG-IP套件的直观、数据丰富的应用仪表板
- 全局视图,将相关应用和服务分别呈现为单一实体
- 概览和深度分析仪表板
- 可将遥测数据流式传输至F5 Beacon,以实现高级应用建模、运行状况监控和洞察分析
- 与现有环境和旧版部署兼容
- 自动按计划生成报告并发出警报,帮助优先关注性能问题或潜在安全问题
有关BIG-IQ Centralized Management的更多信息,点击此处。也可观看点播的BIG-IQ网络研讨会和现场演示。
关于作者
相关博客文章
Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。