跨公有云和混合云的快速安全网络连接
Distributed Cloud Network Connect 通过虚拟覆盖网络协调本地和公有云基础设施之间的连接,重塑网络连接方式。组织可以轻松连接现有网络,并借助集中式可观测性和运维改善网络安全态势。
一致的网络运维与管理
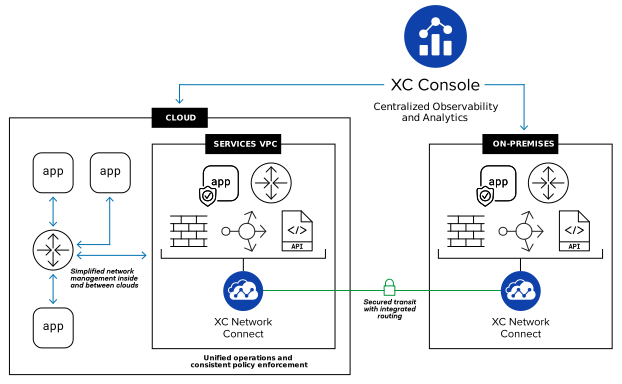
集中式可观测性和编排:持续、一致地查看和管理跨站点、跨区域以及与公有云提供商之间的网络,有助于加快故障排查和问题解决。
一致执行安全策略。轻松构建不受平台限制的安全策略,并将其部署到云端和本地的任何环境中。无需维护重复策略,同时降低配置错误或安全疏漏的风险。
简化应用交付的网络连接
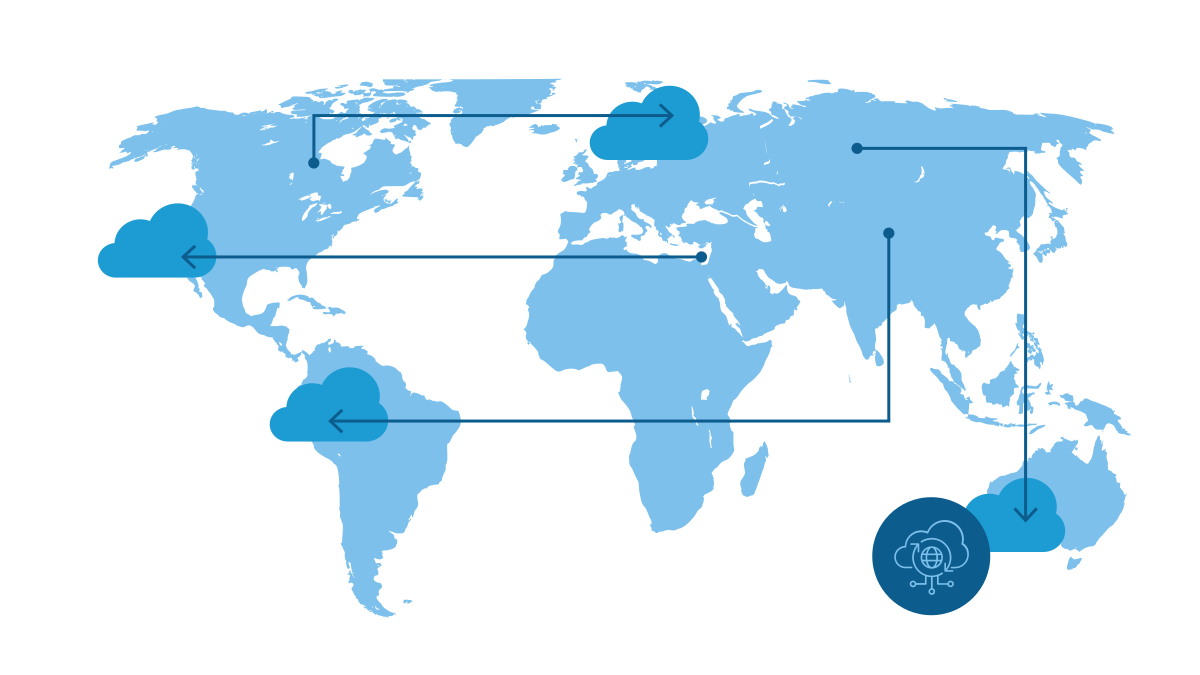
简化混合云和多云连接:简化的工具集可帮助网络管理员轻松连接公有云、本地和边缘环境,并提供加密的站点到站点连接,以及集中式网络和安全策略实施。
网络分段。将安全事件限制在隔离的网段内,防止恶意软件扩散和未经授权访问敏感数据,从而增强安全性。通过专用连接,将内部网络安全地扩展至外部合作伙伴、供应商或客户。
集成式混合云和多云网络安全
开箱即用的应用安全:利用高级威胁检测、网络告警和分析功能,识别异常的网络流量激增并抵御攻击。通过原生Web应用防火墙、DDoS缓解、Bot防御和API安全功能强化网络并保护应用,应对广泛的威胁,确保服务交付具有韧性且不间断。
服务插入:集成Palo Alto Networks和F5® BIG-IP®现有的网络防火墙服务与设置,以维持现有安全态势。
产品概述
基于真实网络的虚拟服务
Distributed Cloud Platform是一个基于SaaS的现代化平台,可在分布式基础设施中提供集成的网络和安全服务,以及跨环境的统一工作负载编排。
SaaS控制台
逻辑集中式多租户控制台,可在全球范围内大规模实现跨职能控制、可观测性、编排和自动化。
F5全球网络
全球传输骨干网具备数Tbps容量,与公有云和SaaS广泛对等互联,并在全球主要大都市附近设有区域边缘计算接入点(PoP)。
Distributed Cloud App Stack
应用执行堆栈,包括分布式Kubernetes、身份管理、零知识密钥管理和持续应用验证
Distributed Cloud Mesh
网络和安全技术栈,包括BGP路由器、VPN、集群入口和出口、ADC、TCP/HTTP代理、WAF、API安全以及基于机器学习的异常检测。
核心功能
提供分布式服务,支持跨边缘、多云和我们的全球网络部署、连接、保护和运营应用及数据。
平台支持与集成
与主流提供商和平台集成
F5 Distributed Cloud服务可交付至云端、本地或边缘的任何平台、网络或集群。连接并保护在虚拟机、容器、裸机或无服务器环境中运行的站点。