F5 WAF for Distributed Cloud
F5的AI驱动型WAF采用基于风险的评分机制,可阻止前沿AI攻击,并以简单、一致的方式保护任何环境中的应用。
借助F5业界领先的WAF和AI能力防御攻击
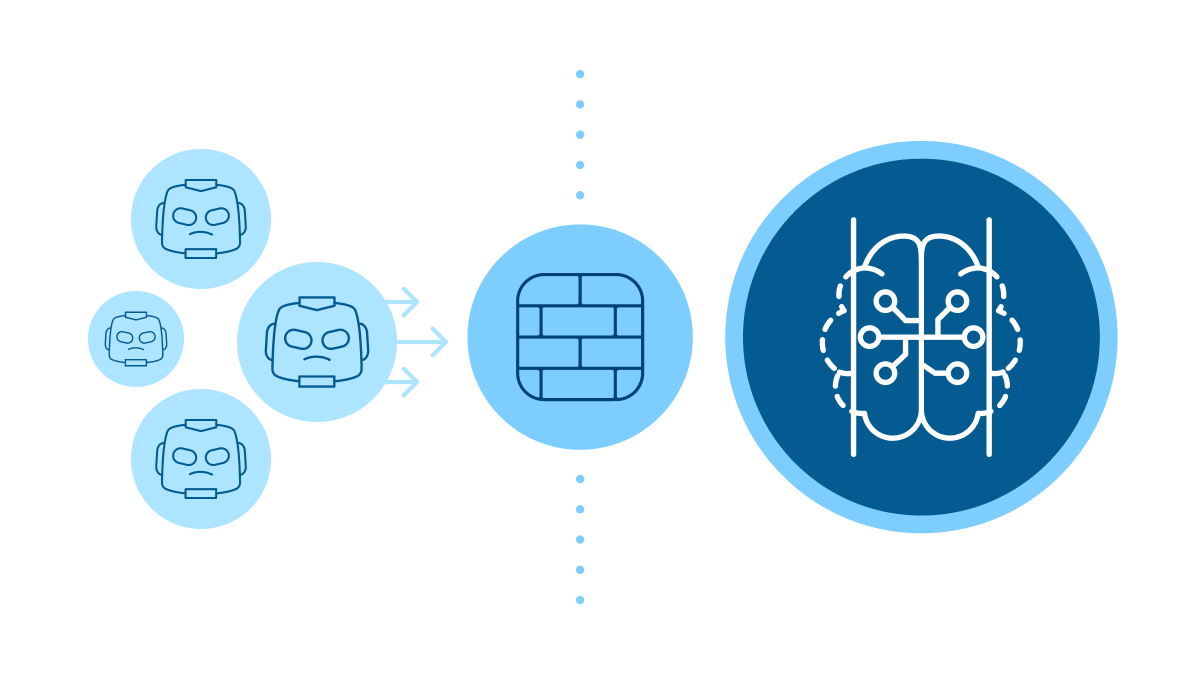
借助AI驱动的风险评分增强威胁防护并减少误报
从配置繁重的WAF运维转向以结果为导向的检测。AI驱动的功能可补充基于特征码和行为跟踪的检测方法,提升检测能力,在攻击发生前加以阻止,同时减少误报和手动调优时间。
借助Agentic Threat Intelligence,将洞察转化为行动
摆脱海量告警带来的疲劳。F5 Agentic Threat Intelligence将由外而内的全球威胁趋势与由内而外的WAF遥测数据相结合,自主关联正在攻击应用的CVE漏洞利用活动。F5不再让您面对杂乱无章的噪声,而是提供按优先级排序、可直接采取行动的每日简报,并给出即时虚拟补丁建议,帮助您更有信心地保护API和应用。
消除WAF的复杂性和手动调优
F5 WAF Anomaly Detection 原生集成于 F5 AI-Powered WAF,是一种自学习引擎,可持续分析特有流量并建立正常行为基线。通过根据该基线对实时请求进行评分,它能够标记漏洞利用行为并大幅减少误报。无需手动调优,即可获得开箱即用、基于上下文的安全防护。
防御已知威胁和可疑行为,同时缩短问题解决时间
快速提升对所有安全事件的可见性和洞察力,包括WAF签名命中、DoS事件、自动化威胁和持续性威胁,以及所有其他客户端交互和应用性能,并提供直观的下钻分析功能。结合签名防护与行为防护,可轻松识别潜在恶意行为者并采取措施,即使客户端未触发任何已知威胁签名也不例外。
产品概述
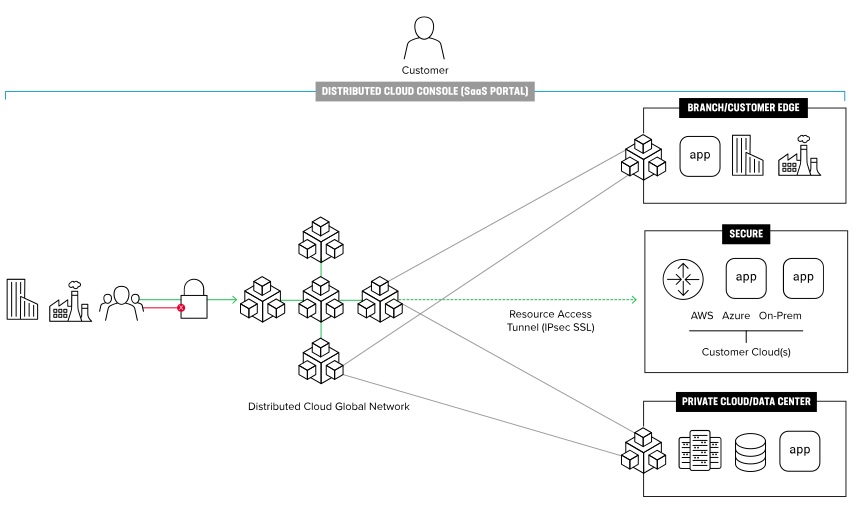
核心功能
F5 WAF for Distributed Cloud提供强大的基于行为的防御和特征码,并集成AI能力和智能体威胁防护,可阻止前沿AI驱动的攻击,以及针对Web应用的N日和零日攻击。
平台支持
广泛支持各类平台和云服务提供商
广泛支持各类平台和云服务提供商
Distributed Cloud Services可交付至在任意平台及任何公有云或私有云上运行的应用。连接并保护在虚拟机、容器、裸机或无服务器环境中运行的应用。



简化DevOps和SecOps
简化DevOps和SecOps
F5原生Terraform提供程序、vesctl CLI工具和公共API可满足应用团队的自动化需求。支持Opsgenie和Slack等告警工具以及Splunk和Datadog等安全信息和事件管理(SIEM)工具,可简化DevOps和SecOps工作。