面向全球的分布式应用和基础设施管理门户
全面可观测性
通过应用运行状况和分析、端到端网络可视性,以及覆盖多云和边缘位置的多层安全监控,深入掌握整体情况。
面向现代应用的高级安全防护
通过多层安全策略和控制措施,确保不同环境中的安全性保持一致,保护应用、API、关键密钥、证书和密码。
确保正常运行时间
对所有环境中的网络和应用进行端到端监控,并通过异常检测提供预警,同时衡量合规性和关键绩效指标(KPI)。
提升团队协作效率和生产力
多个团队可通过共享控制台跨职能、跨项目协同工作,借助全面、统一且可信的信息来源,加快部署并减少相互推诿。
产品概述
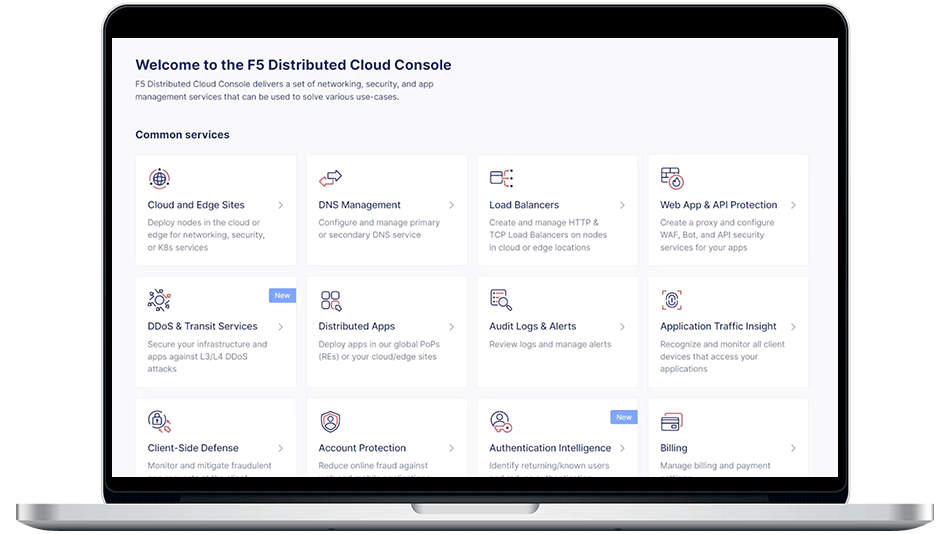
通过统一的网络视图管理基础设施、服务和应用
Distributed Cloud Console提供基于SaaS的运维和可观测性门户,用于管理跨多云和边缘环境的基础设施与应用,并通过统一视图监控分布式基础设施中的应用和服务。NetOps团队可通过系统命名空间管理整个全球系统,并实施组织范围的网络和安全策略;SecOps团队则可在共享或系统命名空间中定义策略,并将其自动应用于环境中的每个项目或应用。还可直接在Distributed Cloud Console中创建支持工单,便于全球支持团队协作。
公有云
管理和保护托管在AWS、Azure和GCP中的应用工作负载。
本地部署
管理并保护数据中心和边缘站点的应用。
F5全球PoP
在F5全球网络的接入点(PoP)管理和保护应用工作负载。
核心功能
Distributed Cloud Console是集中配置和监控所有平台服务的控制台。其可自定义的仪表板可提供端到端的应用可见性,并报告安全服务、网络性能和系统运行状况。
平台支持与集成
广泛支持各类平台和云服务提供商
广泛支持各类平台和云服务提供商
Distributed Cloud Services可交付至在任何公有云或私有云的任意平台上运行的应用。连接并保护在虚拟机、容器、裸机或无服务器环境中运行的应用。



服务发现和服务网格集成
服务发现与服务网格集成
支持同时使用多种服务发现协议:Consul、Kubernetes和DNS开箱即用。Istio或Linkerd服务网格可与Distributed Cloud Services入口/出口网关集成。
自动化、告警和SIEM集成
自动化、告警和SIEM集成
F5原生Terraform提供程序、vesctl CLI工具和公共API可满足应用团队的自动化需求。支持使用Opsgenie或Slack等工具发送警报,并支持将Splunk或Datadog用于SIEM,从而简化DevOps和SecOps团队的工作。