发现并映射API,阻止不需要的流量和连接,防止数据泄露
提升API可见性和防护能力
API经常发生变化。借助F5,可以轻松、持续地识别映射到应用的所有API端点,对其进行测试,并持续监控异常活动或影子API,包括阻止可疑请求和端点。我们的解决方案可自动生成OpenAPI规范文件,减少手动跟踪API端点的工作量,从而缩短配置和部署API安全策略所需的时间。
减少数据丢失
更全面地了解并监控API暴露的数据。简化对暴露数据的发现、标记和报告,包括常见的个人身份信息(PII)、合规相关数据类型(例如PCI-DSS、HIPAA、GDPR等)以及自定义模式;同时可限制、掩码或阻止API暴露此类数据。
降低生产环境中API漏洞的暴露风险
与API代码存储库无缝集成,在开发生命周期的更早阶段开始发现、测试和监控API。帮助您在API发布到生产环境之前了解API及其潜在漏洞,确保API符合安全和/或合规标准。对于不符合标准的API,可在实施代码修复期间通过补偿性控制措施加以保护,从而减少未经检查便推送到生产环境的漏洞数量。
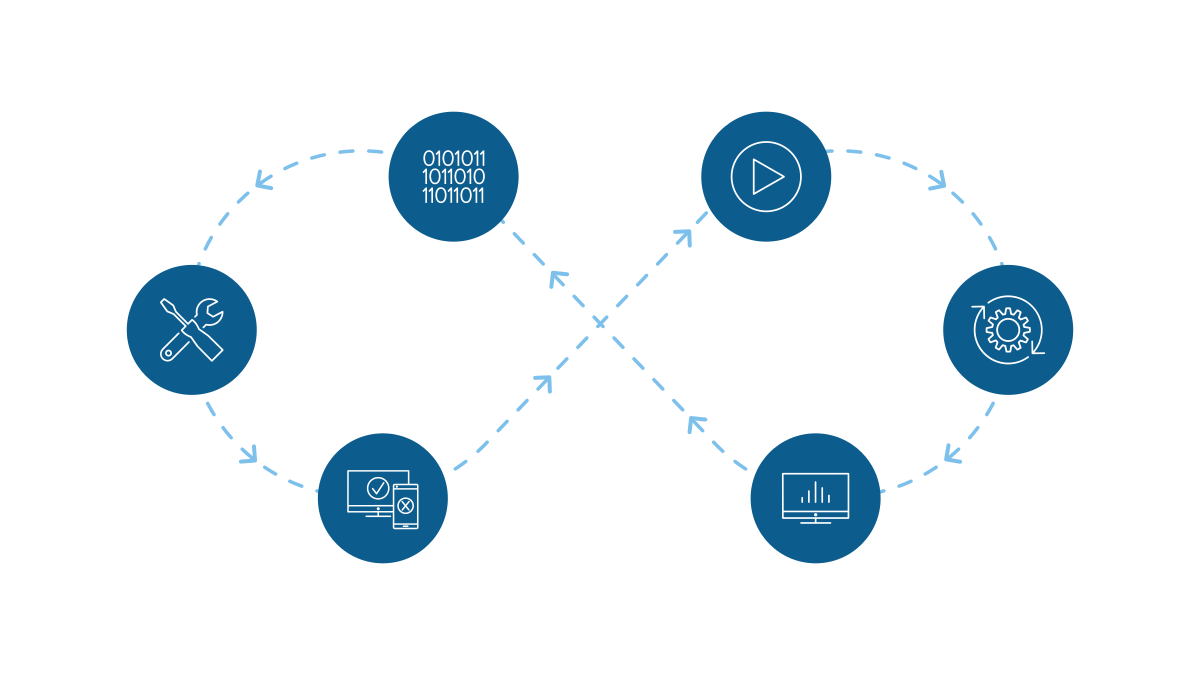
实现API全生命周期安全
采用全面的方法,将安全融入CI/CD流程,在API的设计、构建、测试及整个生产阶段提供保护。我们的解决方案有助于保障API在每个阶段的安全,在发布前尽早识别并解决潜在漏洞,并在投入生产后持续监控和防范威胁与滥用。
产品概述
使用Distributed Cloud API Security发现、检测并保护API
Distributed Cloud API Security融合数据分析能力以及AI和机器学习提供的深度洞察,帮助发现、检测和保护API。无缝识别并阻止API攻击,消除漏洞,防止敏感数据通过API泄露。基于SaaS的门户可帮助用户更全面地了解完整的API资产,并深入开展威胁分析、取证以及现代应用API通信故障排除。
核心功能
通过全面发现、漏洞与威胁检测、持续监控和策略执行功能,提供广泛的API安全防护方法,帮助组织检测并阻止开放式Web应用程序安全项目(OWASP)API十大安全风险所列攻击。
平台支持与集成
广泛支持各类平台和云服务提供商
广泛支持各类平台和云服务提供商
Distributed Cloud Services可交付至在任何平台和任何公有云或私有云上运行的应用。Distributed Cloud Services有助于连接并保护在虚拟机、容器、裸机或无服务器环境中运行的应用。



服务发现与服务网格集成
服务发现与服务网格集成
Distributed Cloud Services支持同时使用多种服务发现协议。Consul、Kubernetes和DNS开箱即用。Istio或Linkerd服务网格可与Distributed Cloud Services入口/出口网关集成。