通过Azure Active Directory轻松配置对所有应用的安全访问
F5 Zero Trust Access for BIG-IP与Microsoft Entra ID无缝协作,为所有应用提供联合访问,包括传统应用和自定义应用。
尽管将工作负载迁移到云端以及开发新的云原生应用已成为持续趋势,但在可预见的未来,组织的大多数关键业务应用很可能仍将部署在本地。在《2020年F5应用服务现状报告》的受访者中,仅有27%表示,到2020年底,其一半以上的应用将部署在云端。
部署和维护云端与本地混合的应用环境并非新挑战,但随着移动办公和远程办公人员数量激增,构建零信任安全架构变得更加紧迫。F5与Microsoft提供集成双方优势的解决方案,帮助组织在所有应用中采用零信任,涵盖本地“传统”应用以及部署在云端的企业应用。F5还为管理员提供工具,大幅简化这些应用的访问管理和配置。
采用零信任安全模型是整个企业的优先事项,考虑到实施规模,全面且少需人工干预的解决方案更为适合。F5与Microsoft紧密合作,推出了这样的解决方案,确保部署在云端或以软件即服务(SaaS)形式提供的企业应用的安全性和效率,同时也让本地应用能够利用Microsoft Entra ID的特性和功能,这一能力由F5 Zero Trust Access for BIG-IP(前身为BIG-IP APM)提供。Zero Trust Access for BIG-IP还包含Access Guided Configuration(AGC)功能,可将应用访问配置的复杂度降低75%。这对网络运维和安全运维的工作负载有显著影响。更重要的是,该功能可自动执行那些既繁琐又重要的任务,在对准确性要求严格的场景中降低人为错误的风险。
“已有证据表明,F5 Zero Trust Access for BIG-IP的Access Guided Configuration功能可将应用访问配置的复杂性降低75%。”
一家典型企业可能有数十、数百,有时甚至数千个仍在日常使用的“经典”应用或定制应用,其中许多应用在开发时尚未将公有云作为主要考量因素。这些应用既包括Oracle和SAP等老牌厂商提供的可信应用,也包括为特定企业的销售、库存、物流或其他关键业务能力提供支持的高度定制化应用。确保用户能从任何地点快速、便捷地访问这些应用,并避免任何应用因异地访问过于困难而使用量下降,至关重要。
Zero Trust Access for BIG-IP与Azure AD的集成
在云端,Entra ID提供可信的企业身份服务,同时提供单点登录(SSO)和多因素身份验证(MFA),帮助用户抵御99.9%的网络安全攻击。Entra ID支持超过2,800款预集成的SaaS应用,包括Office 365、Google Apps和Salesforce。对于许多组织,Entra ID已成为连接员工、合作伙伴和客户的可信身份源。
Zero Trust Access for BIG-IP简化用户对应用、数据和应用编程接口(API)的访问并提供安全保护,同时提供市场上扩展能力出众的访问网关。Zero Trust Access for BIG-IP已在大多数《财富》500强企业中部署,与F5 BIG-IP Local Traffic Manager(F5 BIG-IP LTM)和F5 WAF for BIG-IP等解决方案共同构成关键组件。
Zero Trust Access for BIG-IP充当组织传统应用和自定义应用的访问网关。F5与Entra ID的集成弥合了两类应用之间的身份鸿沟:一类是支持现代身份验证方式(如Secure Assertion Markup Language(SAML)、Open Identity Connect(OIDC)和Open Authentication(OAuth))的公有云和SaaS应用;另一类是支持传统身份验证方式(如Kerberos、基于标头的身份验证和RADIUS)的本地和私有云应用。
Zero Trust Access for BIG-IP与Entra ID无缝协作,实现用户身份联合,简化用户对企业应用的身份验证和授权,无论应用托管于何处。组织可以应用Microsoft Entra Conditional Access策略,并利用Microsoft Entra ID Protection引擎检测用户登录风险、管理和监控访问,为用户访问传统应用提供SSO、MFA和无密码身份验证。
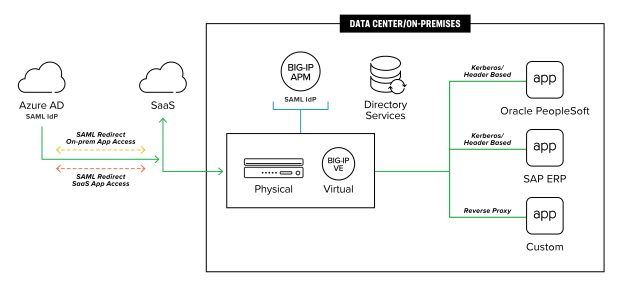
熟悉这些技术的组织可获取设置和部署指南及说明,具体内容可能因各组织对传统应用的使用情况而异。相关资料来自Microsoft和F5。
Access Guided Configuration让应用安全防护更简单
Zero Trust Access for BIG-IP与Entra ID相结合,通过集中管理应用访问,简化应用访问并改善用户体验。借助这一联合解决方案,用户只需登录一次,即可从同一位置访问所有获授权的相关应用,无论这些应用托管在何处。不过,改善用户体验只是此次合作的部分独特优势。对于企业而言,还有一系列其他优势,包括能够大幅简化设置和部署、减少管理开销,以及改善整体管理体验。
以往,管理员通常会参考已发布的配置指南和教程,按步骤完成Zero Trust Access for BIG-IP与Entra ID的集成。如今,Zero Trust Access for BIG-IP的Access Guided Configuration(AGC)通过统一界面对所有应用实施策略控制,集中管理身份验证,简化应用访问的部署和管理,让管理员的工作更轻松。
“Zero Trust Access for BIG-IP的Access Guided Configuration通过单一界面对所有应用实施策略控制,集中进行身份验证,简化应用访问的部署和管理,让管理工作更轻松。”
AGC逐步引导管理员完成Zero Trust Access for BIG-IP的设置和部署。这种引导式设置比传统方式显著更快,可有效减轻管理员的工作负担并降低部署成本。
AGC还支持Entra ID管理员快速接入和管理SAP ERP、Oracle PeopleSoft等承担关键业务的传统应用。由于每个传统应用都需要单独的访问配置,按照以往的做法,管理员必须分别为SAP应用、Oracle应用以及其他每个传统应用或自定义应用配置访问权限,甚至往往需要为不同版本创建各自的配置。整个过程耗时、繁琐,而且容易出现人为错误。换句话说,这类流程非常适合自动化。
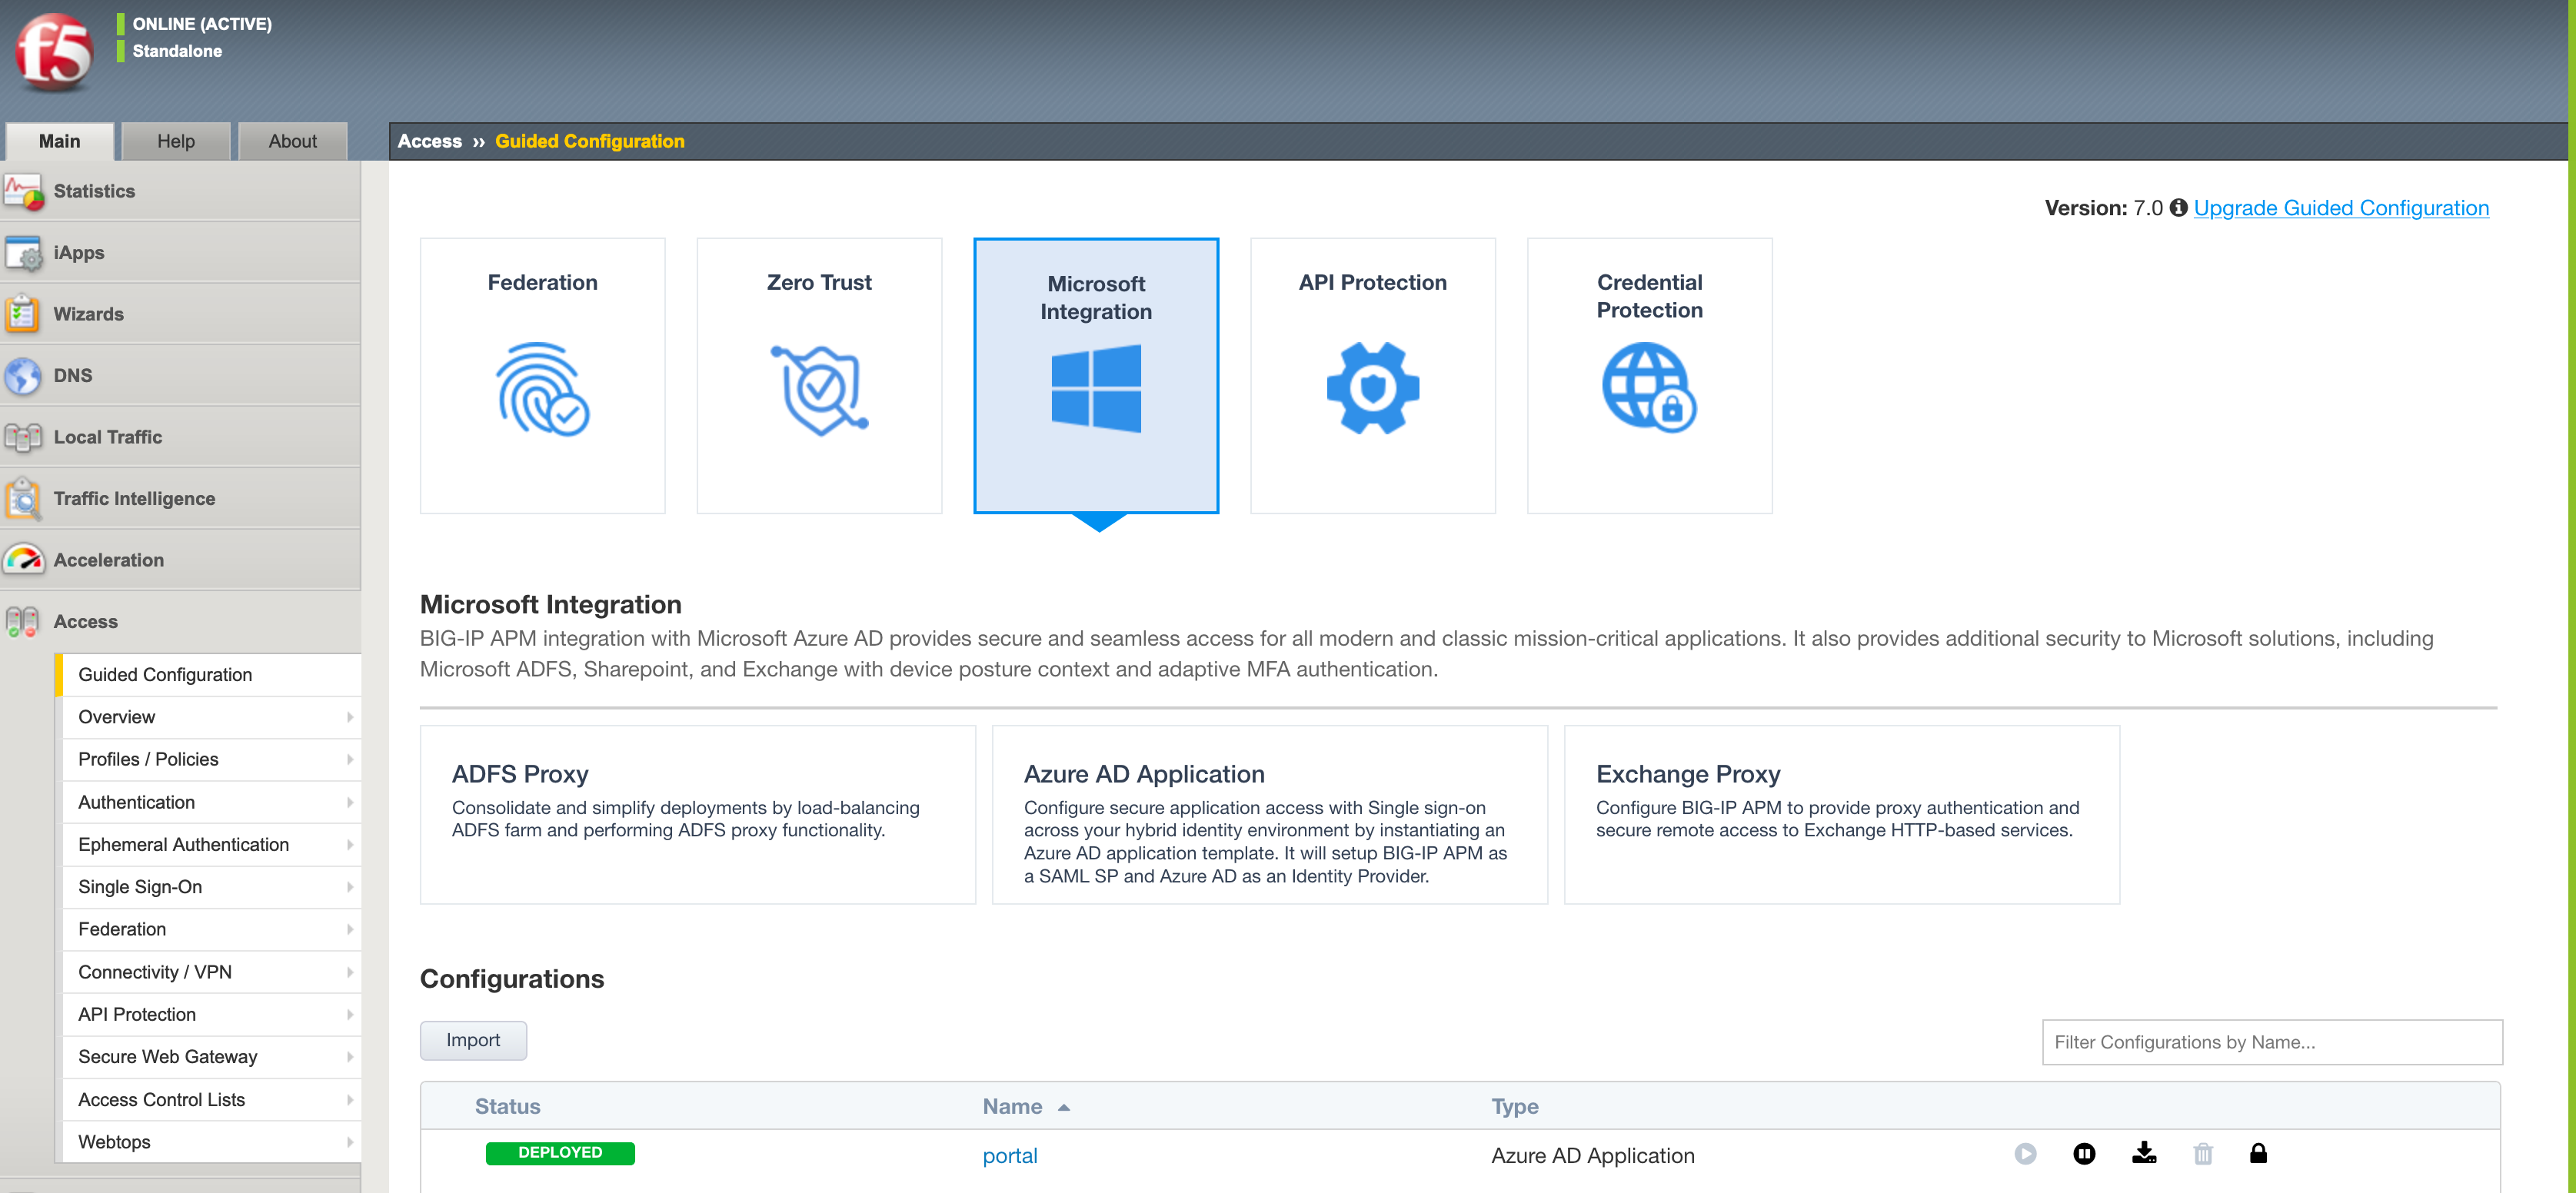
借助AGC,管理员可以通过一系列简单直观、易于操作的输入项提供基本信息。与Zero Trust Access for BIG-IP and Entra ID的通用引导式配置相比,AGC的这项功能可将配置复杂度降低75%。完成引导流程并点击“部署”按钮后,相应用户即可访问应用。只需点击一个按钮,管理员就能省去以往部署Zero Trust Access for BIG-IP and Entra ID时所需的众多步骤,弥合Oracle PeopleSoft和SAP ERP的访问缺口。
“管理员只需单击按钮,即可省去以往为BIG-IP和Entra ID部署Zero Trust Access以弥合访问缺口时所需的诸多步骤。”
该集成解决方案为所有获批的传统应用、自定义应用、公有云应用和SaaS应用提供用户身份联合功能,包括通过SSO改善用户体验并增强凭据安全性,以及通过MFA增强应用安全性,尤其适用于此前无法或不支持这两项功能的传统应用和自定义应用。
集中管理应用的用户身份验证可减少组织面临的威胁、改善易用性,并显著降低管理成本。Zero Trust Access for BIG-IP与Entra ID的集成实现了这种集中管理,显著改善了用户和管理员的体验。
用户只需登录一次,即可无缝、安全地访问所有应用,无论应用位于何处或使用何种身份验证方式,都能获得更出色的体验。同时,对于既不原生支持现代身份验证、也无法通过扩展支持现代身份验证的传统应用和自定义应用,管理员可以大幅简化其配置,从而减少管理开销并降低成本。
总结
如今,应用分布在本地环境、私有云和公有云中,企业需要一种解决方案,为所有应用(包括云原生应用、SaaS应用、传统应用和自定义应用)提供安全、简化且集中的访问。企业还需要将访问范围扩展到不支持现行SSO协议和MFA的应用,同时提供零信任应用访问和轻松便捷的用户体验。结合使用Zero Trust Access for BIG-IP和Entra ID,组织可以确保对所有应用的无缝、可信访问,大幅改善用户和管理员的体验。
如需了解更多信息,请访问F5 on Microsoft Azure网页。
发布于2020 年 10 月 12 日