
LTE网络安全:保护对象、必要性与实现方式
简介
如今,服务提供商在推动网络演进并提升其面向未来的适应能力时,面临诸多复杂挑战,包括应对持续增长的网络流量、超大规模扩展要求、虚拟化和编排需求、成本控制,以及拓展新的收入来源。
与此同时,运营商正面临多年来互联网服务提供商所遭遇的类似安全事件和攻击。网络拥塞、服务降级或完全中断,以及用户信息和信令消息泄露,都是需要高度重视的问题。核心网元和支撑基础设施比以往更容易受到外部威胁。高级持续性威胁(APT)、分布式拒绝服务(DDoS)攻击和DNS层攻击会威胁网络及服务的可用性和性能。因此,确保高速移动网络的安全性、性能和可用性,对于拥有并运营这些网络的服务提供商及其用户都至关重要。此外,如今不仅必须保护网络本身,还必须保护连接到网络的用户设备。
F5的运营商级安全解决方案可保护长期演进(LTE)网络及其用户,应对当前面临的威胁。这些解决方案可帮助服务提供商适应不断变化的安全形势,维护品牌声誉,抵御新一代攻击,并拓展新的收入来源。
网络演进与不断变化的威胁形势
传统上,服务提供商的安全工作几乎完全侧重于保护网络基础设施,很少或根本不考虑用户端点设备。然而,随着网络技术不断演进,网络性能从3G、4G、5G乃至后续技术持续提升,过去认为只需保护网络本身就足够的运营观念必须改变。
随着服务提供商架构向动态、虚拟化和编排式基础设施模式演进,面向固定网络基础设施和低性能用户设备设计的传统运营模式已无法满足需求。如今,服务提供商网络,尤其是不断演进的LTE网络,必须在设计上确保各处的安全性,才能在虚拟化、云和软件定义网络(SDN)环境中提供可靠的高性能服务。此外,要在21世纪保障基础设施安全,服务提供商还需重新重视消费者设备保护,因为这些设备已成为一种新的重大风险来源。
F5通过专用硬件和虚拟化产品,为这些关键挑战提供解决方案,帮助运营商在网络不断扩展和演进的过程中获得所需的安全性、性能和可用性。
不断演进的用户设备及其重要性
多年来,移动通信设备不断发展,如今在性能和普及程度上已不逊于普通计算机。与此同时,这些设备可存储的数据量和数据类型大幅增加,使其本身成为攻击者青睐的目标。同样,移动网络面临的威胁范围也已从早期基于短信的攻击,扩展到设备、应用和网络层面的风险。
超过三分之二的成年网民使用免费且不安全的公共WiFi服务,由此带来的安全威胁显而易见。Verizon Business总监Bryan Sartin表示:“两年后,从移动设备窃取的数据将超过从服务器和应用窃取的数据。”
除了恶意攻击流量,还需考虑另一个风险:频繁通信的应用及其可能给信令系统和辅助支持系统带来的负载。邮件、新闻和社交媒体等常用应用的一次连接请求,往往会产生30个或更多连接和信令事件,因此,数百万台用户设备可能导致服务提供商的信令和支持基础设施过载,这也是一个切实存在的问题。如果在设计和构建时未提供足够的容量和安全保障,少数恶意行为者很可能会扰乱运营商的信令和支持基础设施。
针对消费者及其设备的威胁形势也在持续演变。随着社会工程、恶意软件、DDoS攻击等威胁载体日益多样化和复杂化,现代LTE网络运营商必须保护客户免受潜在攻击,进而保护自身。
为什么安全对运营商如此重要?
随着技术不断发展以及网络成本效益比不断提高,运营商必须设法弥补纯连接和传统服务收入预计下降所带来的影响。尽管大多数运营商都在努力降低网络基础设施成本,但仅凭这一点无法确保实现盈利增长,因此运营商正在寻找更多服务收入来源。
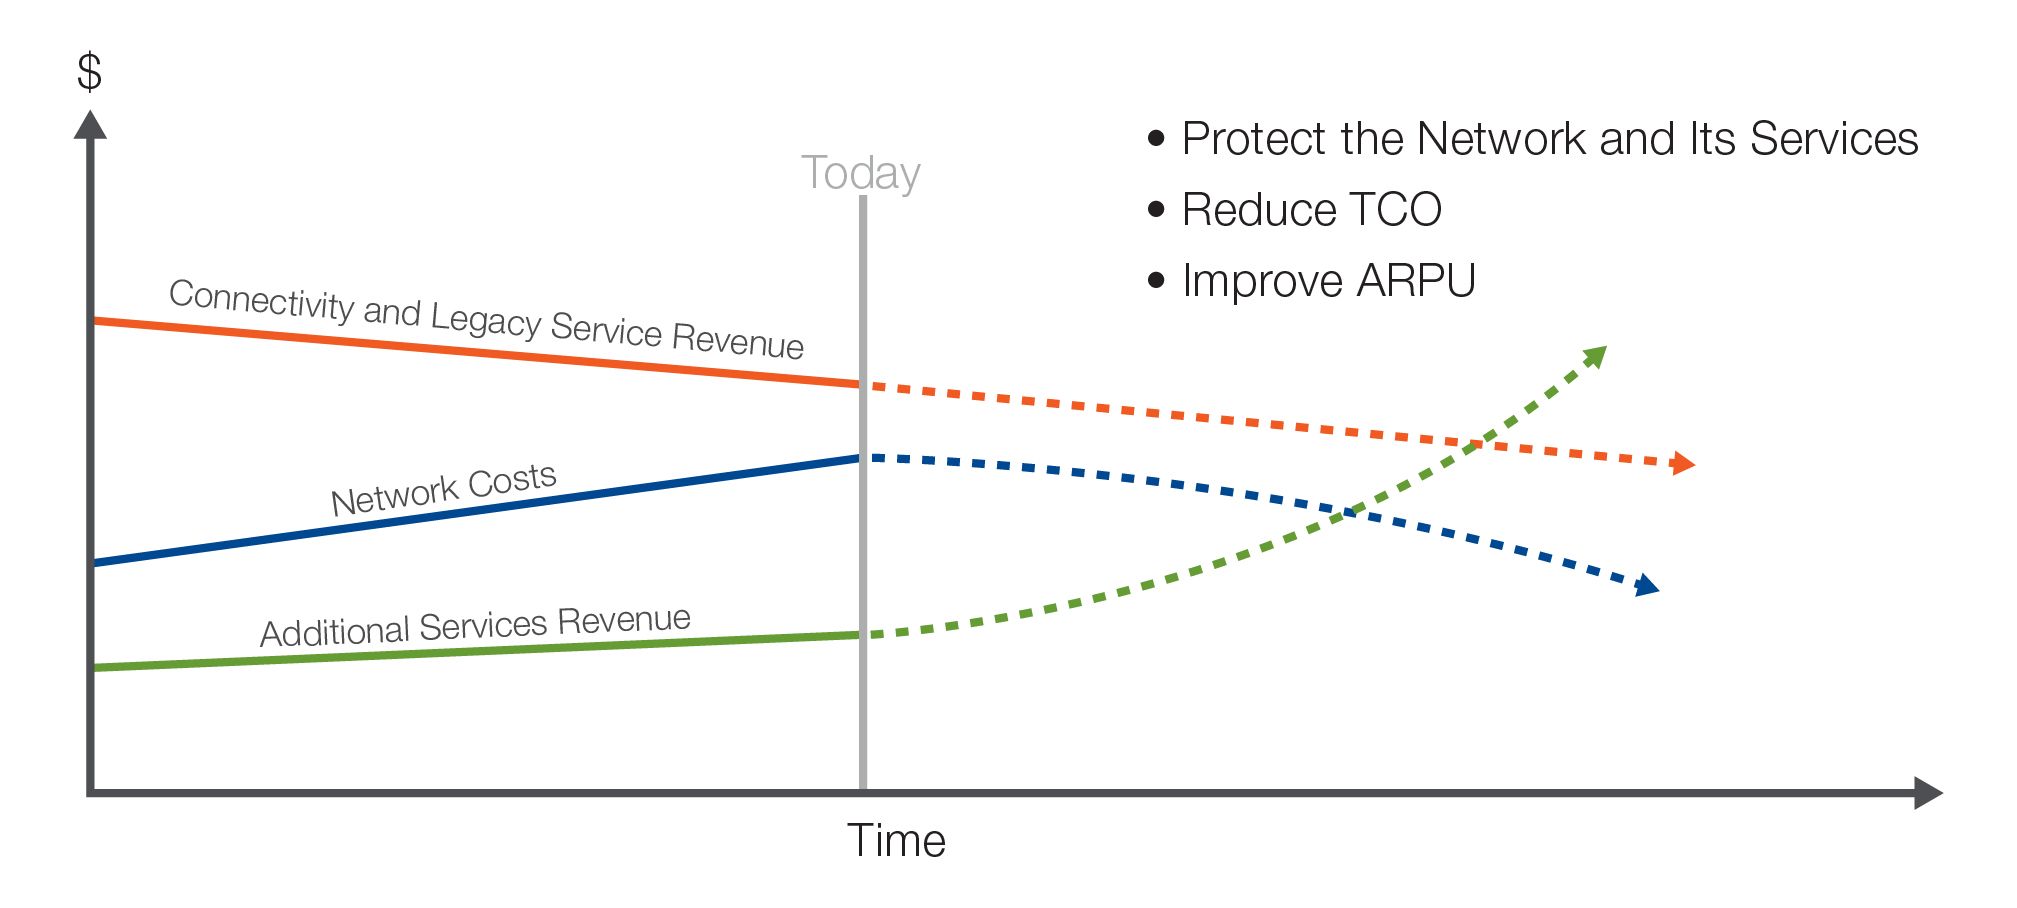
通过保护网络本身,运营商可以提升网络为用户提供的体验质量(QoE),从而保护网络所支持的现有服务和新服务。这有助于运营商减少用户流失,并避免每用户平均收入(ARPU)下降。因此,通过增强网络安全性,运营商可能会提高整体收入并降低总体拥有成本(TCO)。
LTE网络面临哪些风险?
由于涉及多种威胁向量,移动运营商面临独特的风险。设备层、网络层和应用层均存在威胁,必须逐一评估并采取安全防护措施,以保护网络和用户免受攻击。
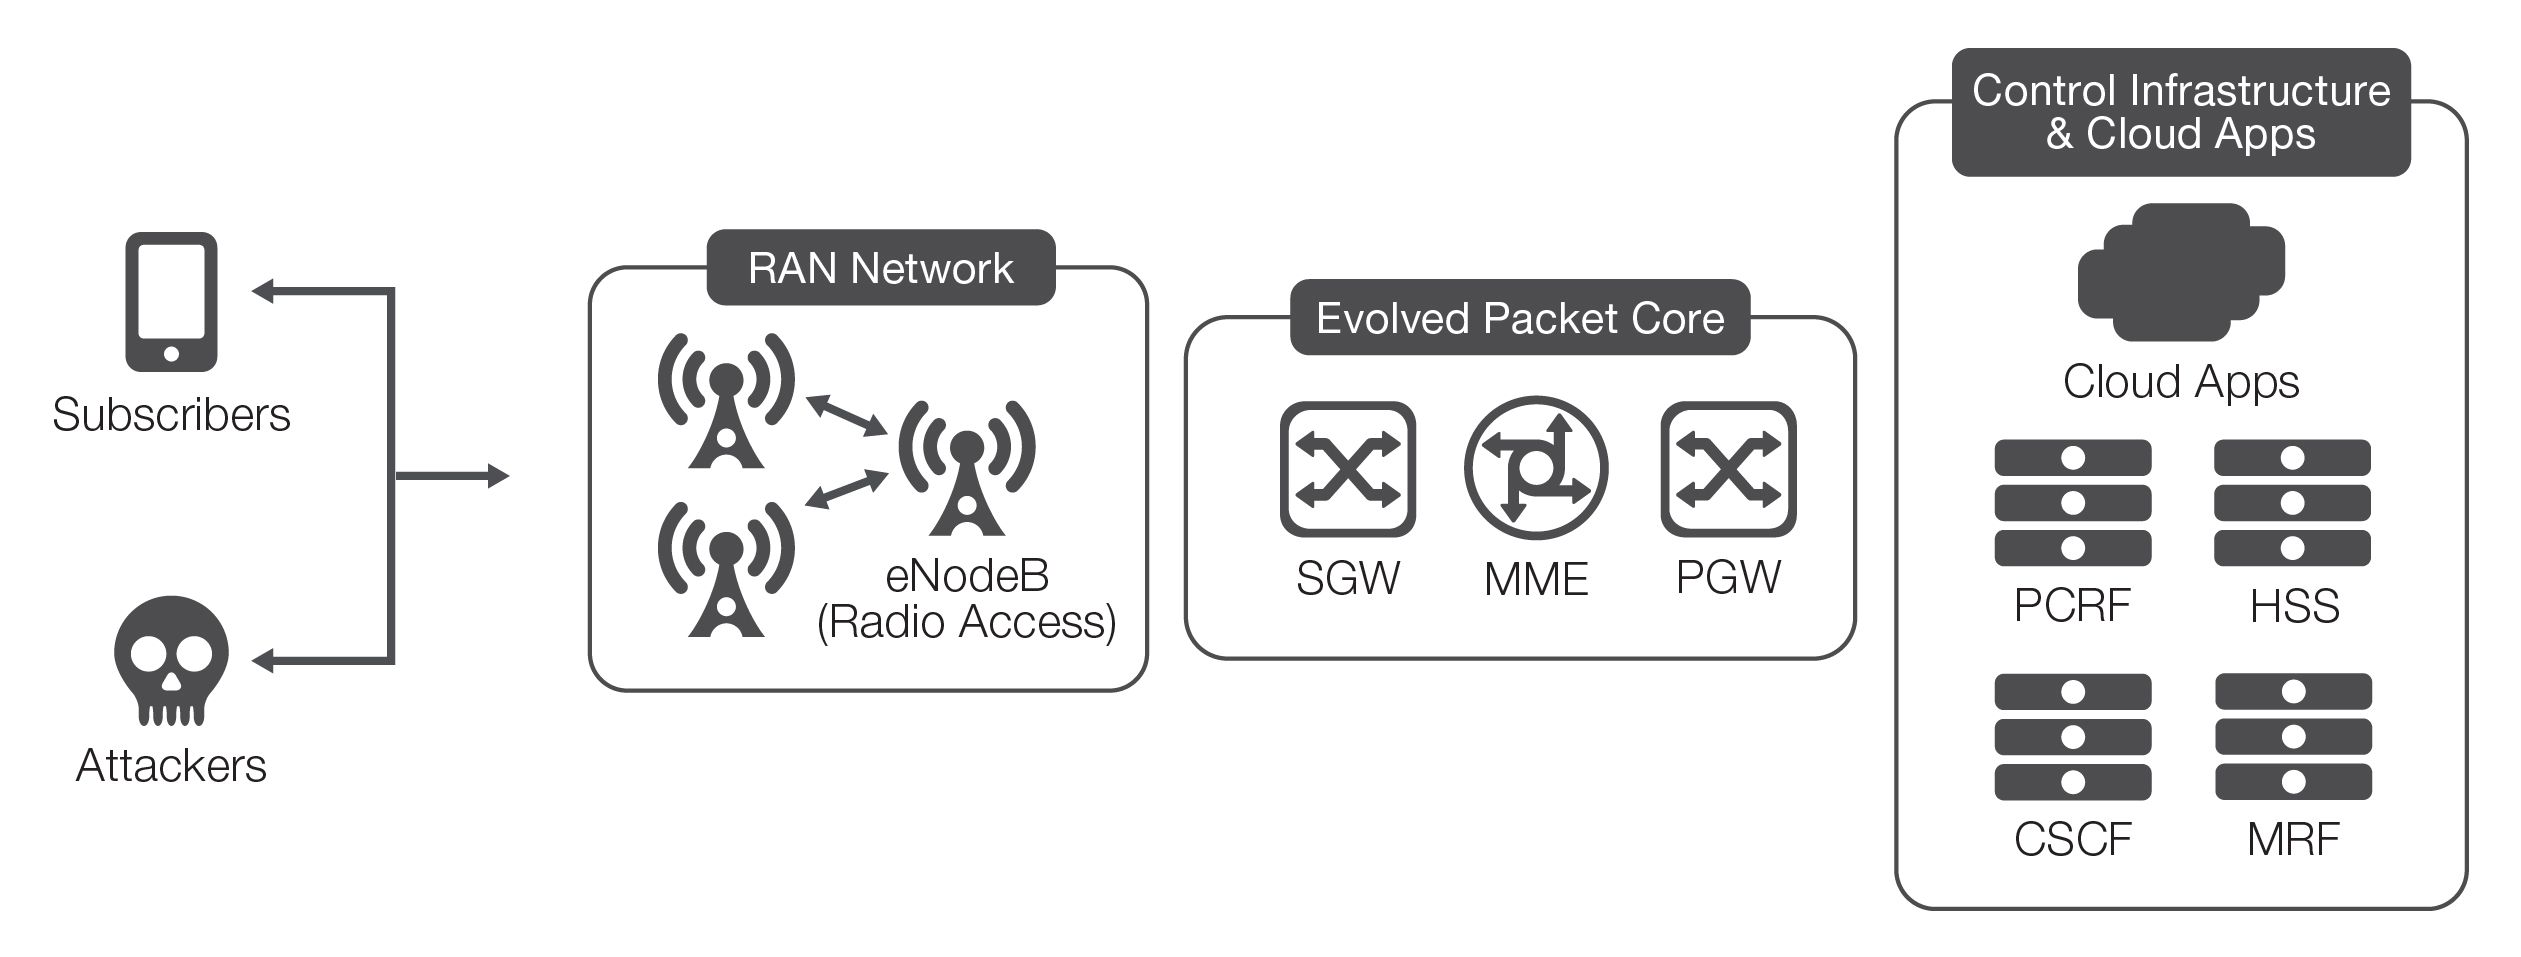
设备级攻击可能由恶意软件或僵尸程序感染订阅用户的设备引发。这类攻击可能产生虚假流量或攻击流量,导致网络出现信令风暴,并耗尽设备电量。网络本身可能面临无线接入网(RAN)和核心网资源耗尽、违反条款和条件(T&C),以及针对DNS、计费和信令基础设施的攻击。此外,针对应用层的攻击可能包括服务器端恶意软件、应用级(特定于协议的)DDoS攻击,或第7层Web应用威胁。
运营商必须考虑所有这些风险因素,以确保网络稳定、安全地运行,保护基础设施,并保障客户安全和满意度。具体而言,运营商必须在多个领域实施控制措施和安全策略,以保护移动网络的各个方面。
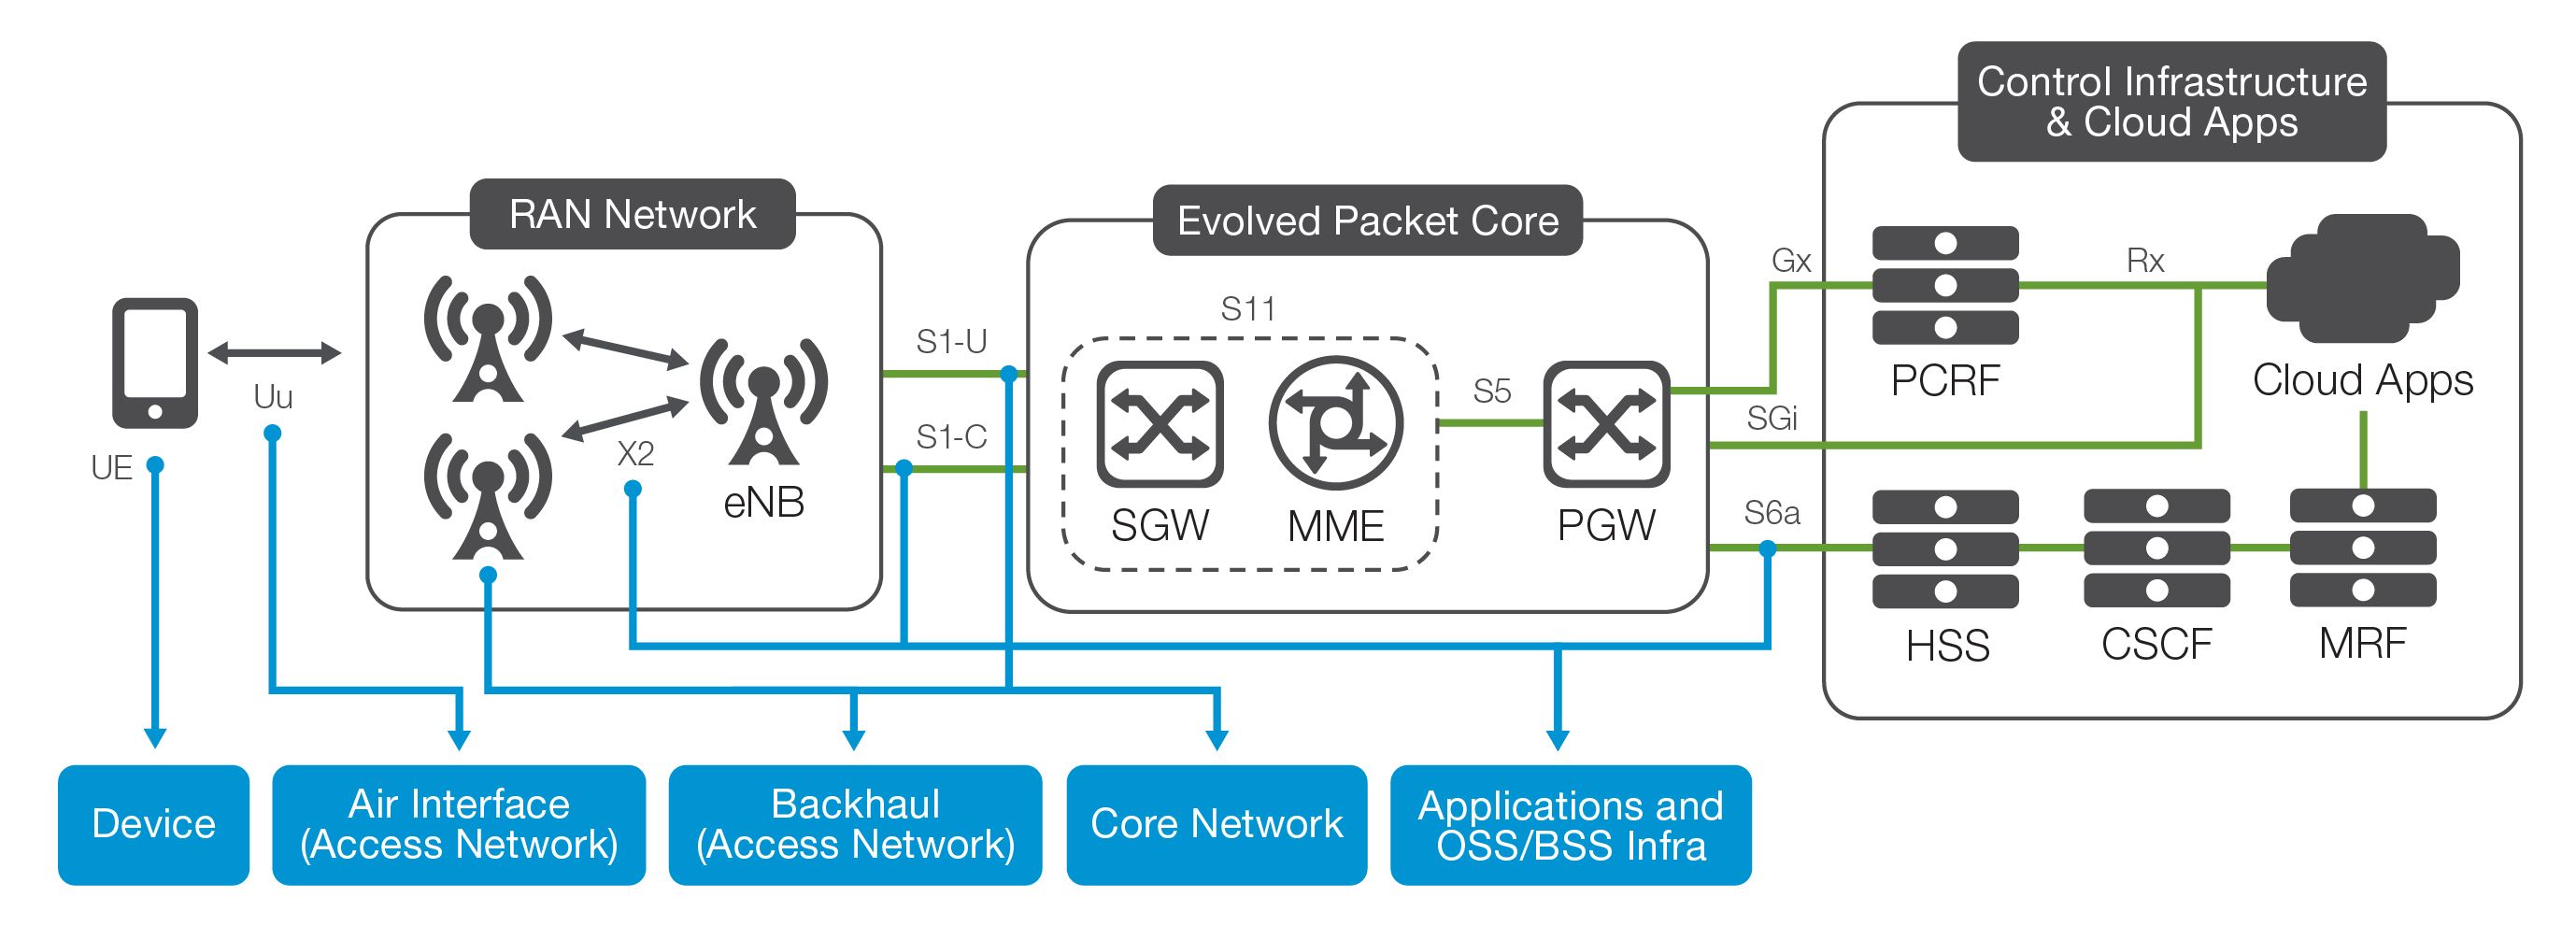
要全面保护网络,需要实施真正的多层、多域安全策略。移动设备、空中接口、接入网、核心网,以及应用、运营支撑系统(OSS)和业务支撑系统(BSS)都必须得到保护。在所有这些层面实现安全防护之前,运营商仍面临来自多种不断演变的威胁向量的攻击风险。
攻击场景及相关影响
许多潜在攻击都可能危害LTE网络及其用户,因此,设计并实施整体安全架构以抵御所有此类攻击至关重要。DDoS攻击等多种攻击造成的损害范围广且会立即显现,而有些攻击只会导致局部服务降级,因此更难排查。
后一类攻击的示例包括RAN连接耗尽(会导致局部服务中断)和用户设备电池电量耗尽问题(可能导致设备退货)。同样,针对计费基础设施的攻击会引发客户不满和服务咨询。
各类攻击一旦得逞,都会降低客户满意度并增加运营商成本,因此,了解相关风险并制定端到端缓解策略至关重要。
场景1:来自互联网侧的攻击
如果运营商未充分重视上游互联网连接的入站安全,攻击者可能会对网络用户发起泛洪攻击或DoS/DDoS攻击。下图展示了此类攻击场景,其中移动用户遭到来自上游的攻击。
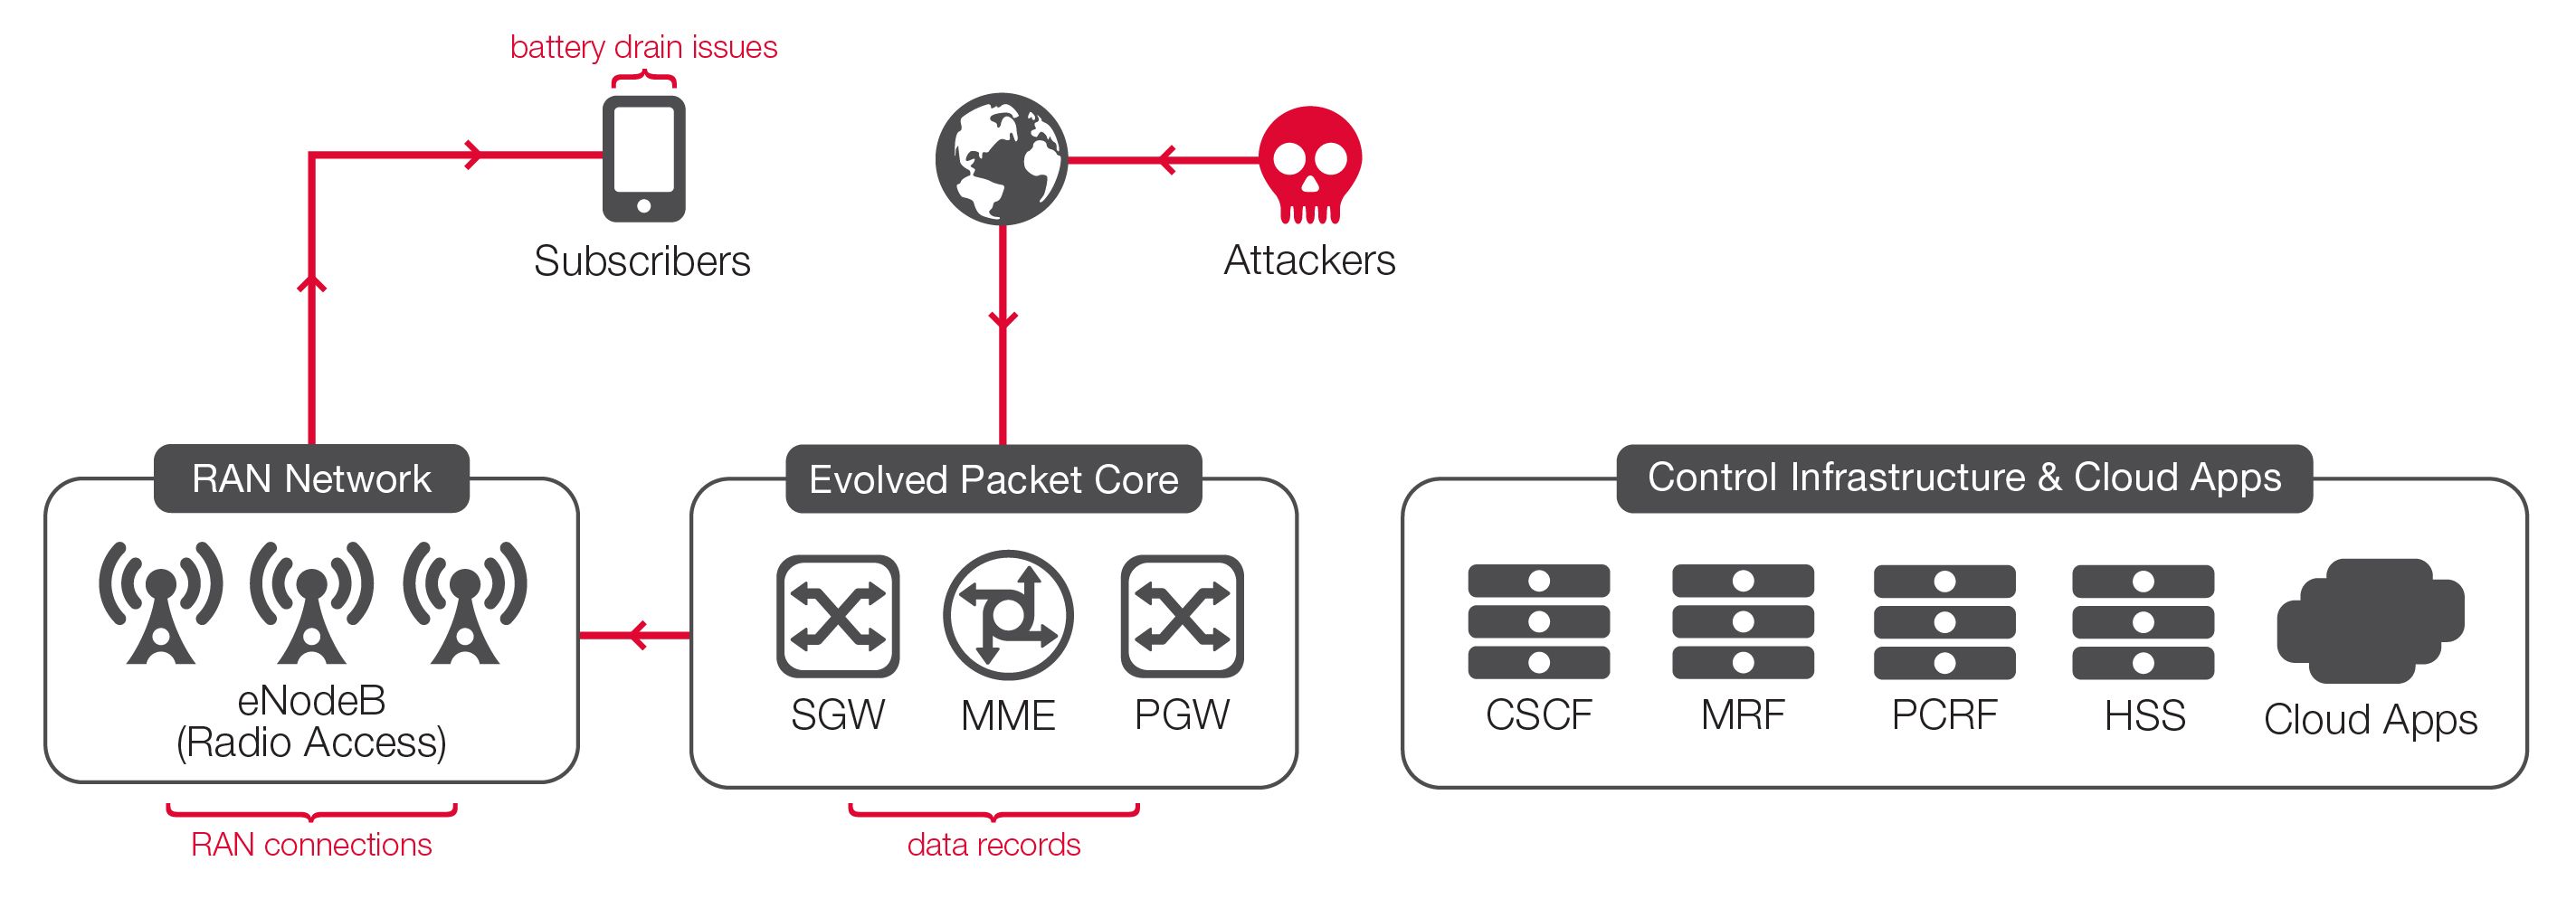
此类攻击可能造成的损害包括:
- 移动设备电池电量耗尽。
- 数据流量使用及由此引发的账单投诉。
- RAN连接耗尽。
场景2:来自移动端的攻击
攻击者还可能从单一运营商网络的移动端攻击其他移动设备用户。在这种情况下,一个或多个移动攻击者可以跨运营商的接入网和核心网基础设施,对网络用户发起DoS、泛洪或DDoS攻击。
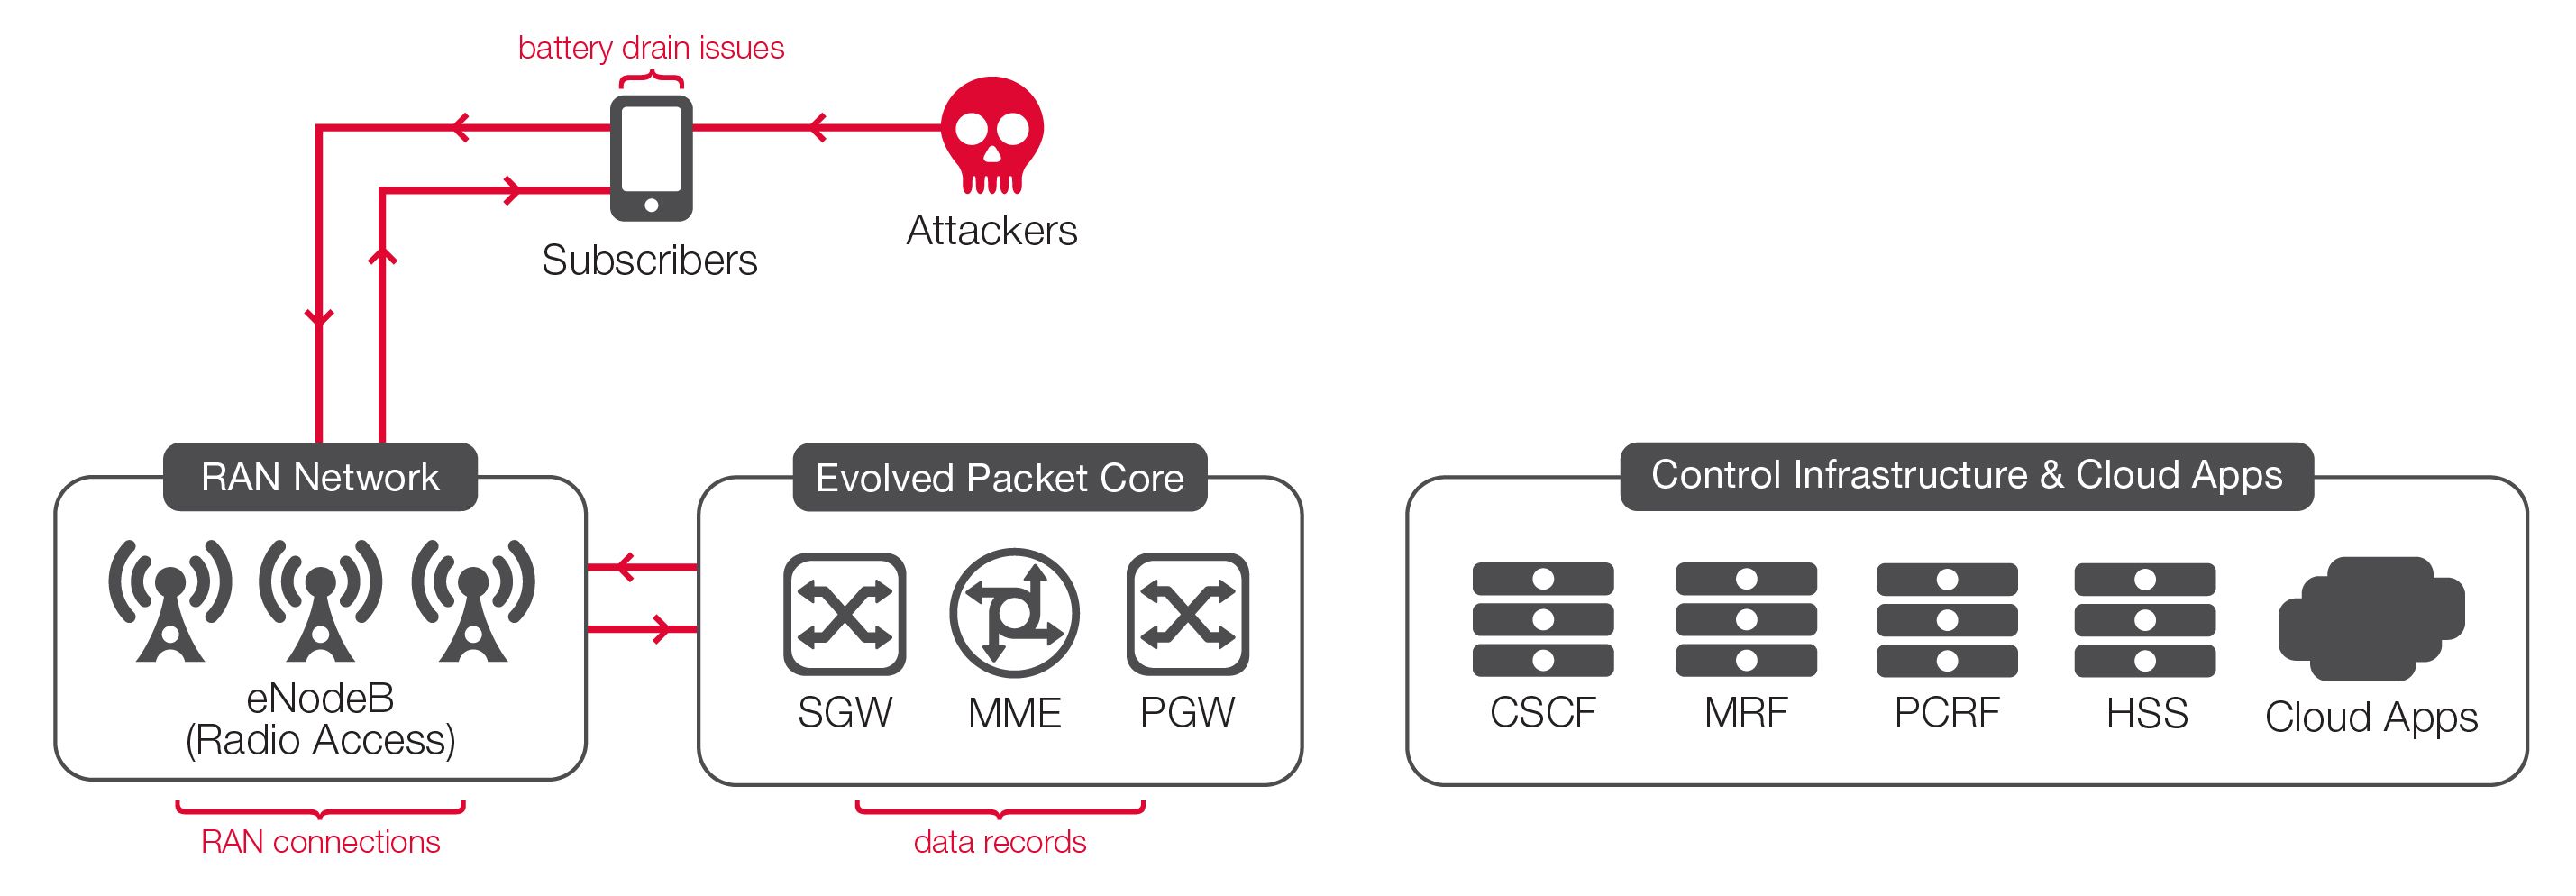
与来自互联网侧的攻击一样,此类攻击也可能引发多种问题,包括:
- 移动设备电池电量消耗。
- 数据流量使用导致账单投诉。
- RAN连接耗尽。
场景3:来自移动端的DNS/信令攻击
来自移动端的攻击可能不会以设备为目标,而是针对运营商的信令基础设施,包括DNS以及计费和账单系统。
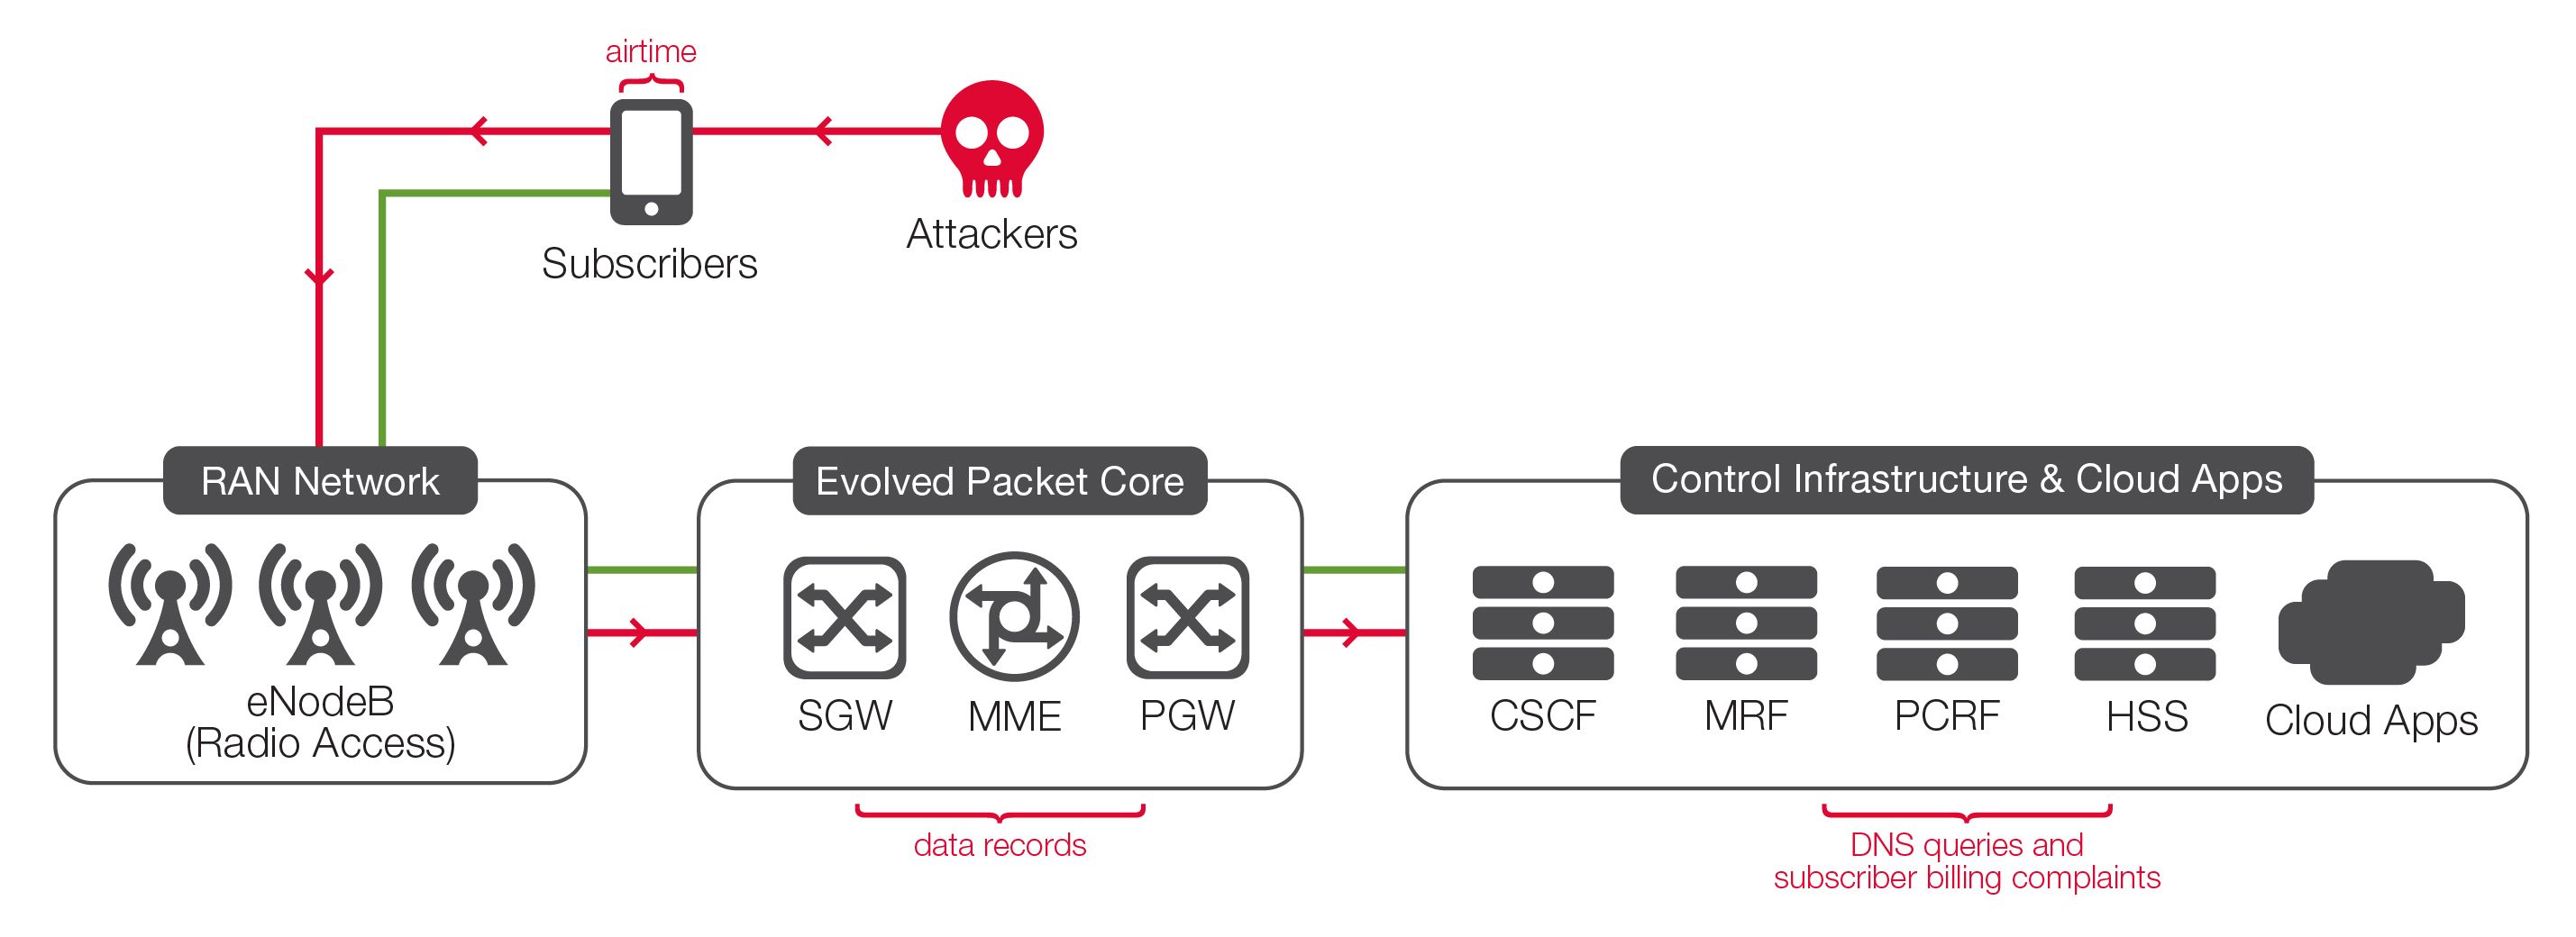
此类攻击带来的风险包括:
- 空口时间和RAN资源耗尽。
- 用户数据流量使用及计费投诉。
- DNS基础设施过载和崩溃。
- 订阅用户数据记录错误。
由此可见,全面了解并应对LTE网络运营商面临的所有潜在安全风险,确实是一项复杂的任务。F5可提供量身定制的运营商级解决方案,帮助缓解这些风险。
借助F5,全方位保护LTE网络
众多大型通信服务提供商信赖F5,借助F5保护并简化网络、提高服务质量和盈利能力。如今,F5凭借广泛的运营商级解决方案组合,在统一平台上提供包括安全服务在内的多种服务,帮助服务提供商应对数据激增,并顺畅迁移至IPv6。F5平台可帮助服务提供商缩短产品上市时间、降低资本支出和运营成本、提升服务交付性能与安全性,并通过网络服务实现创收。
F5服务提供商解决方案集涵盖安全、网络功能虚拟化(NFV)、数据流量管理以及Diameter和DNS信令解决方案。所有F5解决方案均可部署在专用高性能物理硬件平台上,也可部署在各种虚拟或云平台上。此外,还可通过F5® BIG-IQ® 管理平台以及各产品的API对这些解决方案进行管理和编排。
随着网络持续发展并大规模扩展,其承载的流量特征也在不断演变,TCP连接数量随之增加,其中持续时间更短、建立更频繁的连接逐渐成为主流。应用流量的这一变化意味着,服务提供商网络如今需要能够支持超大规模TCP连接扩展的基础设施解决方案。传统安全解决方案缺乏扩展能力,也无法提供现代高性能网络和应用所需的性能,因而不足以满足当前环境对安全性、性能和可靠性的要求。
随着可扩展性要求不断提高,以及对延迟有严格要求的新服务和应用在这些网络上运行,用于构建互联网电视(OTT)或批发网络服务的虚拟网络、叠加网络和虚拟化网络服务也带来了更高的复杂性。
所有这些转型都使市场迫切需要能够提供大规模扩展能力和高性能的安全与流量管理解决方案。F5解决方案兼具这两项能力,非常适合这些新的服务和运营环境。
面向LTE安全的F5解决方案
F5的运营商级服务提供商解决方案可帮助运营商保护其LTE基础设施、用户设备和OSS应用,防范潜在攻击者。具体而言,在运营商数据中心内部部署本地和全局流量管理解决方案,例如F5 BIG-IP® Local Traffic Manager™ (LTM)和BIG-IP® DNS,并部署适用于第4层和第7层的F5防火墙解决方案,例如BIG-IP®Advanced Firewall Manager™ (AFM)和BIG-IP® Application Security Manager™ (ASM),既可保护移动客户免受互联网攻击,也可保护数据中心免受来自移动端的攻击。
在数据中心内部,F5第4层防火墙可从运营商的核心基础设施卸载安全功能,从而增强安全性并降低成本。此外,BIG-IP® Carrier-Grad NAT (CGNAT) 可提供支持数百万用户所需的运营商级NAT可扩展性和性能。BIG-IP® Policy Enforcement Manager™ (PEM) 还可提供用户流量负载可见性和策略执行功能,帮助保护服务流量并实现流量变现。
BIG-IP物理和虚拟平台还提供高性能且高度可扩展的SSL加密和解密端点,用于启用并强制实施进出运营商核心网的安全连接,从而保护接入网基础设施。在对等互联节点使用BIG-IP AFM和BIG-IP ASM安全平台,可保护网络基础设施和移动客户免受漫游网络合作伙伴的攻击。
最后,借助BIG-IP AFM、BIG-IP DNS和F5 Traffix® Signaling Delivery Controller™(SDC),可以保护运营商网络内的OSS和BSS系统(包括用户数据库、DNS以及其他信令和计费系统),使其免受恶意员工、互联网威胁和移动网络威胁的攻击。F5还为SDN和NFV等下一代架构提供全套管理和编排选项,包括北向API和BIG-IQ管理平台。
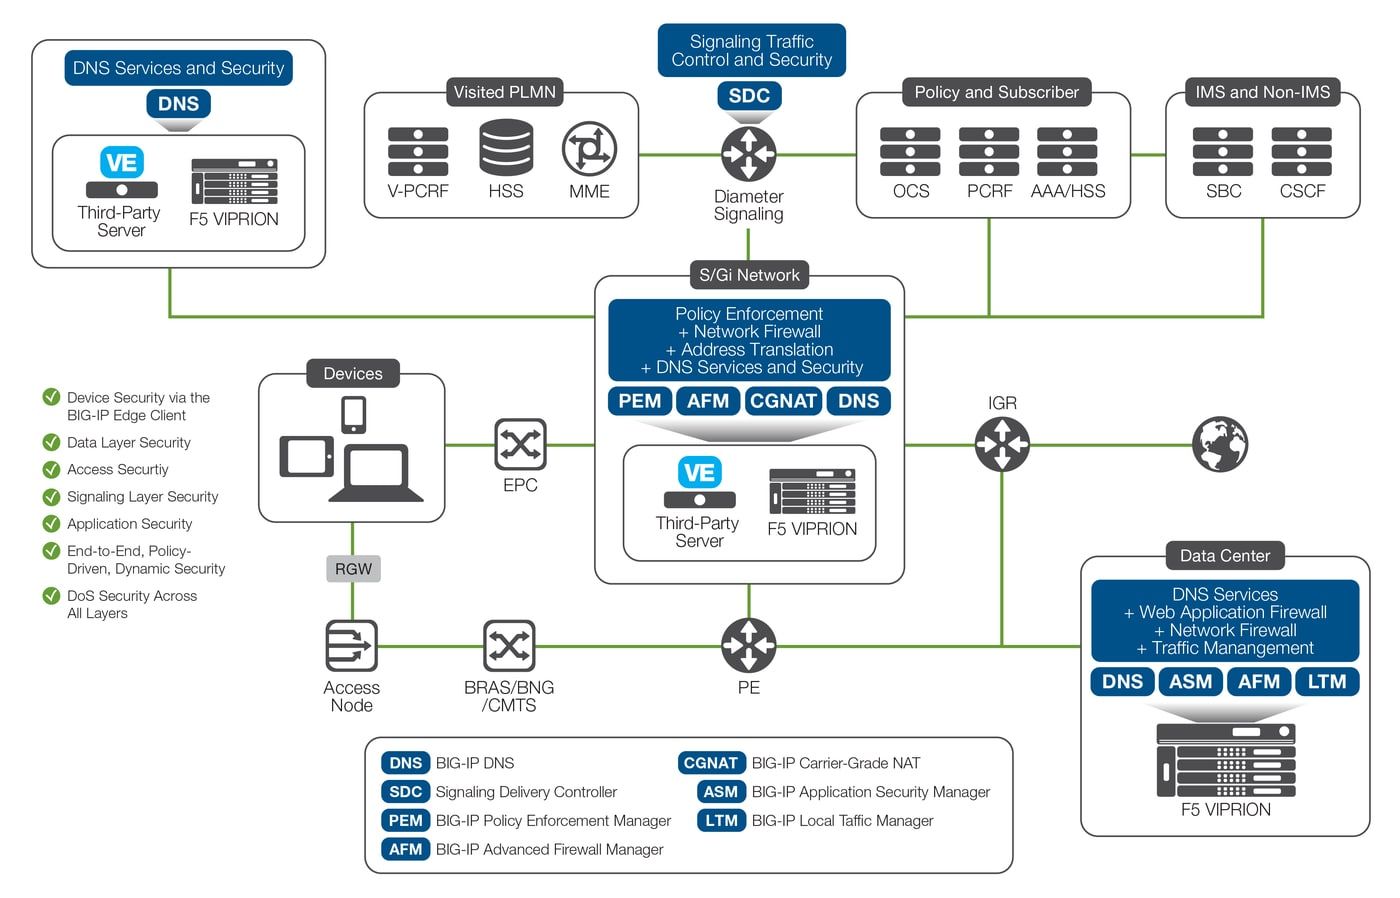
简而言之,F5提供全面的服务提供商安全解决方案,可保护:
- 用户移动设备。
- S/Gi网络本身的数据层,以及数据中心和对等互连。
- 同时支持无线和有线连接的接入网络。
- 由Traffix SDC和BIG-IP DNS服务组成的信令层。
- 数据中心内虚拟化网络功能(VNF)的应用。
上述所有服务均可在整个网络中实现端到端匹配,并通过一套一致的策略实施。最后,可在所有BIG-IP硬件或虚拟版本平台上,为网络各层提供DDoS防护。
F5安全解决方案的优势
F5服务提供商安全和流量管理解决方案可帮助网络运营商:
- 在不断变化的环境中维护服务提供商安全。 F5为服务提供商提供全面的安全解决方案,具备大规模可扩展性、可编程性和可扩展能力。
- 简化。 由于上述所有功能(Traffix SDC除外)均可在单一BIG-IP平台上使用,运营商可以整合并简化数据中心基础设施和网络运营,从而降低资本支出、运营支出和总体拥有成本。
- 保护服务提供商的品牌。 F5安全解决方案可集成到统一的服务交付架构中,帮助主动加强安全防护,并为订阅用户提供出色体验。
- 抵御新一代攻击。 F5安全解决方案为服务提供商提供高度可扩展的平台,在抵御新一代攻击的同时,实现出色的吞吐量、连接速率和并发会话处理能力。
- 安全拓展新的收入来源。 即使在严苛条件下,F5也能保护服务提供商网络和应用基础设施并确保其可用性,助力安全交付新的网络应用和服务,推动收入增长。
结论
服务提供商最关切的仍是保护所有关键网络基础设施免受攻击,但针对用户设备的攻击如今也已明确成为其关注重点。过去,一些服务提供商可能认为移动设备遭受攻击不属于其责任范围,但现在大多数服务提供商已充分认识到此类攻击可能造成的危害,并意识到必须配备相应工具来防止此类事件发生。
用户设备攻击与网络单元攻击之间的界限日益模糊,进一步加大了服务提供商确保所有服务交付实现端到端安全的难度。因此,服务提供商需要实施可扩展、先进且全面的安全框架,在保护网络和客户的同时,提供应对不断涌现的新型复杂威胁所需的工具和能力。如今,构建强大的安全防护体系比以往任何时候都更加重要。借助F5提供的广泛服务提供商安全能力,移动服务提供商可以更有效地保护持续演进的LTE网络。
如需详细了解F5服务提供商解决方案组合,请访问f5.com/solutions/service-provider。
发布于2016年1月28日