
DDoS架构图和白皮书
简介
20多年来,F5一直与客户携手,帮助其应用抵御分布式拒绝服务(DDoS)攻击。随着时间的推移,F5逐步构建了核心产品能力,帮助应用和服务保持抵御DDoS攻击的韧性。自2018年以来,多起影响广泛的攻击促使服务提供商、托管服务提供商(MSP)、金融机构和企业重新设计网络,将DDoS防护纳入其中。通过与这些客户合作,F5开发了一套同时包含云端和本地组件的DDoS防护参考架构。
该参考架构包含多层本地防御,可保护第3层至第7层。网络防御层保护DNS以及第3层和第4层。由于不再受到网络攻击噪声的干扰,应用防御层可以利用其CPU资源保护高层应用。此设计使组织能够抵御各类DDoS攻击,并为组织的各个数据中心带来益处。最后,DDoS Protection解决方案的云组件可作为缓解大流量攻击的故障保护机制。
DDoS的四大类别
尽管DDoS威胁形势不断演变,但F5发现,攻击仍可归为以下四种类型,各自具有如下特征:
- 流量型:基于洪泛的攻击,可发生在第3层、第4层或第7层。L3–4攻击通常使用伪造源地址的UDP流量。
- 非对称型:单向或无状态UDP流量。
- 计算型:旨在消耗CPU和内存的攻击,通常通过TCP在L7发起。
- 基于漏洞:利用软件漏洞发起的攻击。
防御机制不断演进,以应对这些不同类别的攻击。知名组织也逐渐掌握了如何按特定方式部署这些机制,从而尽可能提升安全态势。通过与这些公司合作并对相关组件进行精细调优,F5开发出一种推荐的DDoS缓解架构,可适应特定的数据中心规模和行业要求。
构建DDoS防护解决方案
以下DDoS防护参考架构基于业界广泛采用的组件构建。其中一些组件可能由其他厂商和供应商提供,另一些则是F5专用组件。
DDoS防护架构的组成部分
图1展示了DDoS架构组件与其所缓解的四类DDoS攻击之间的对应关系。
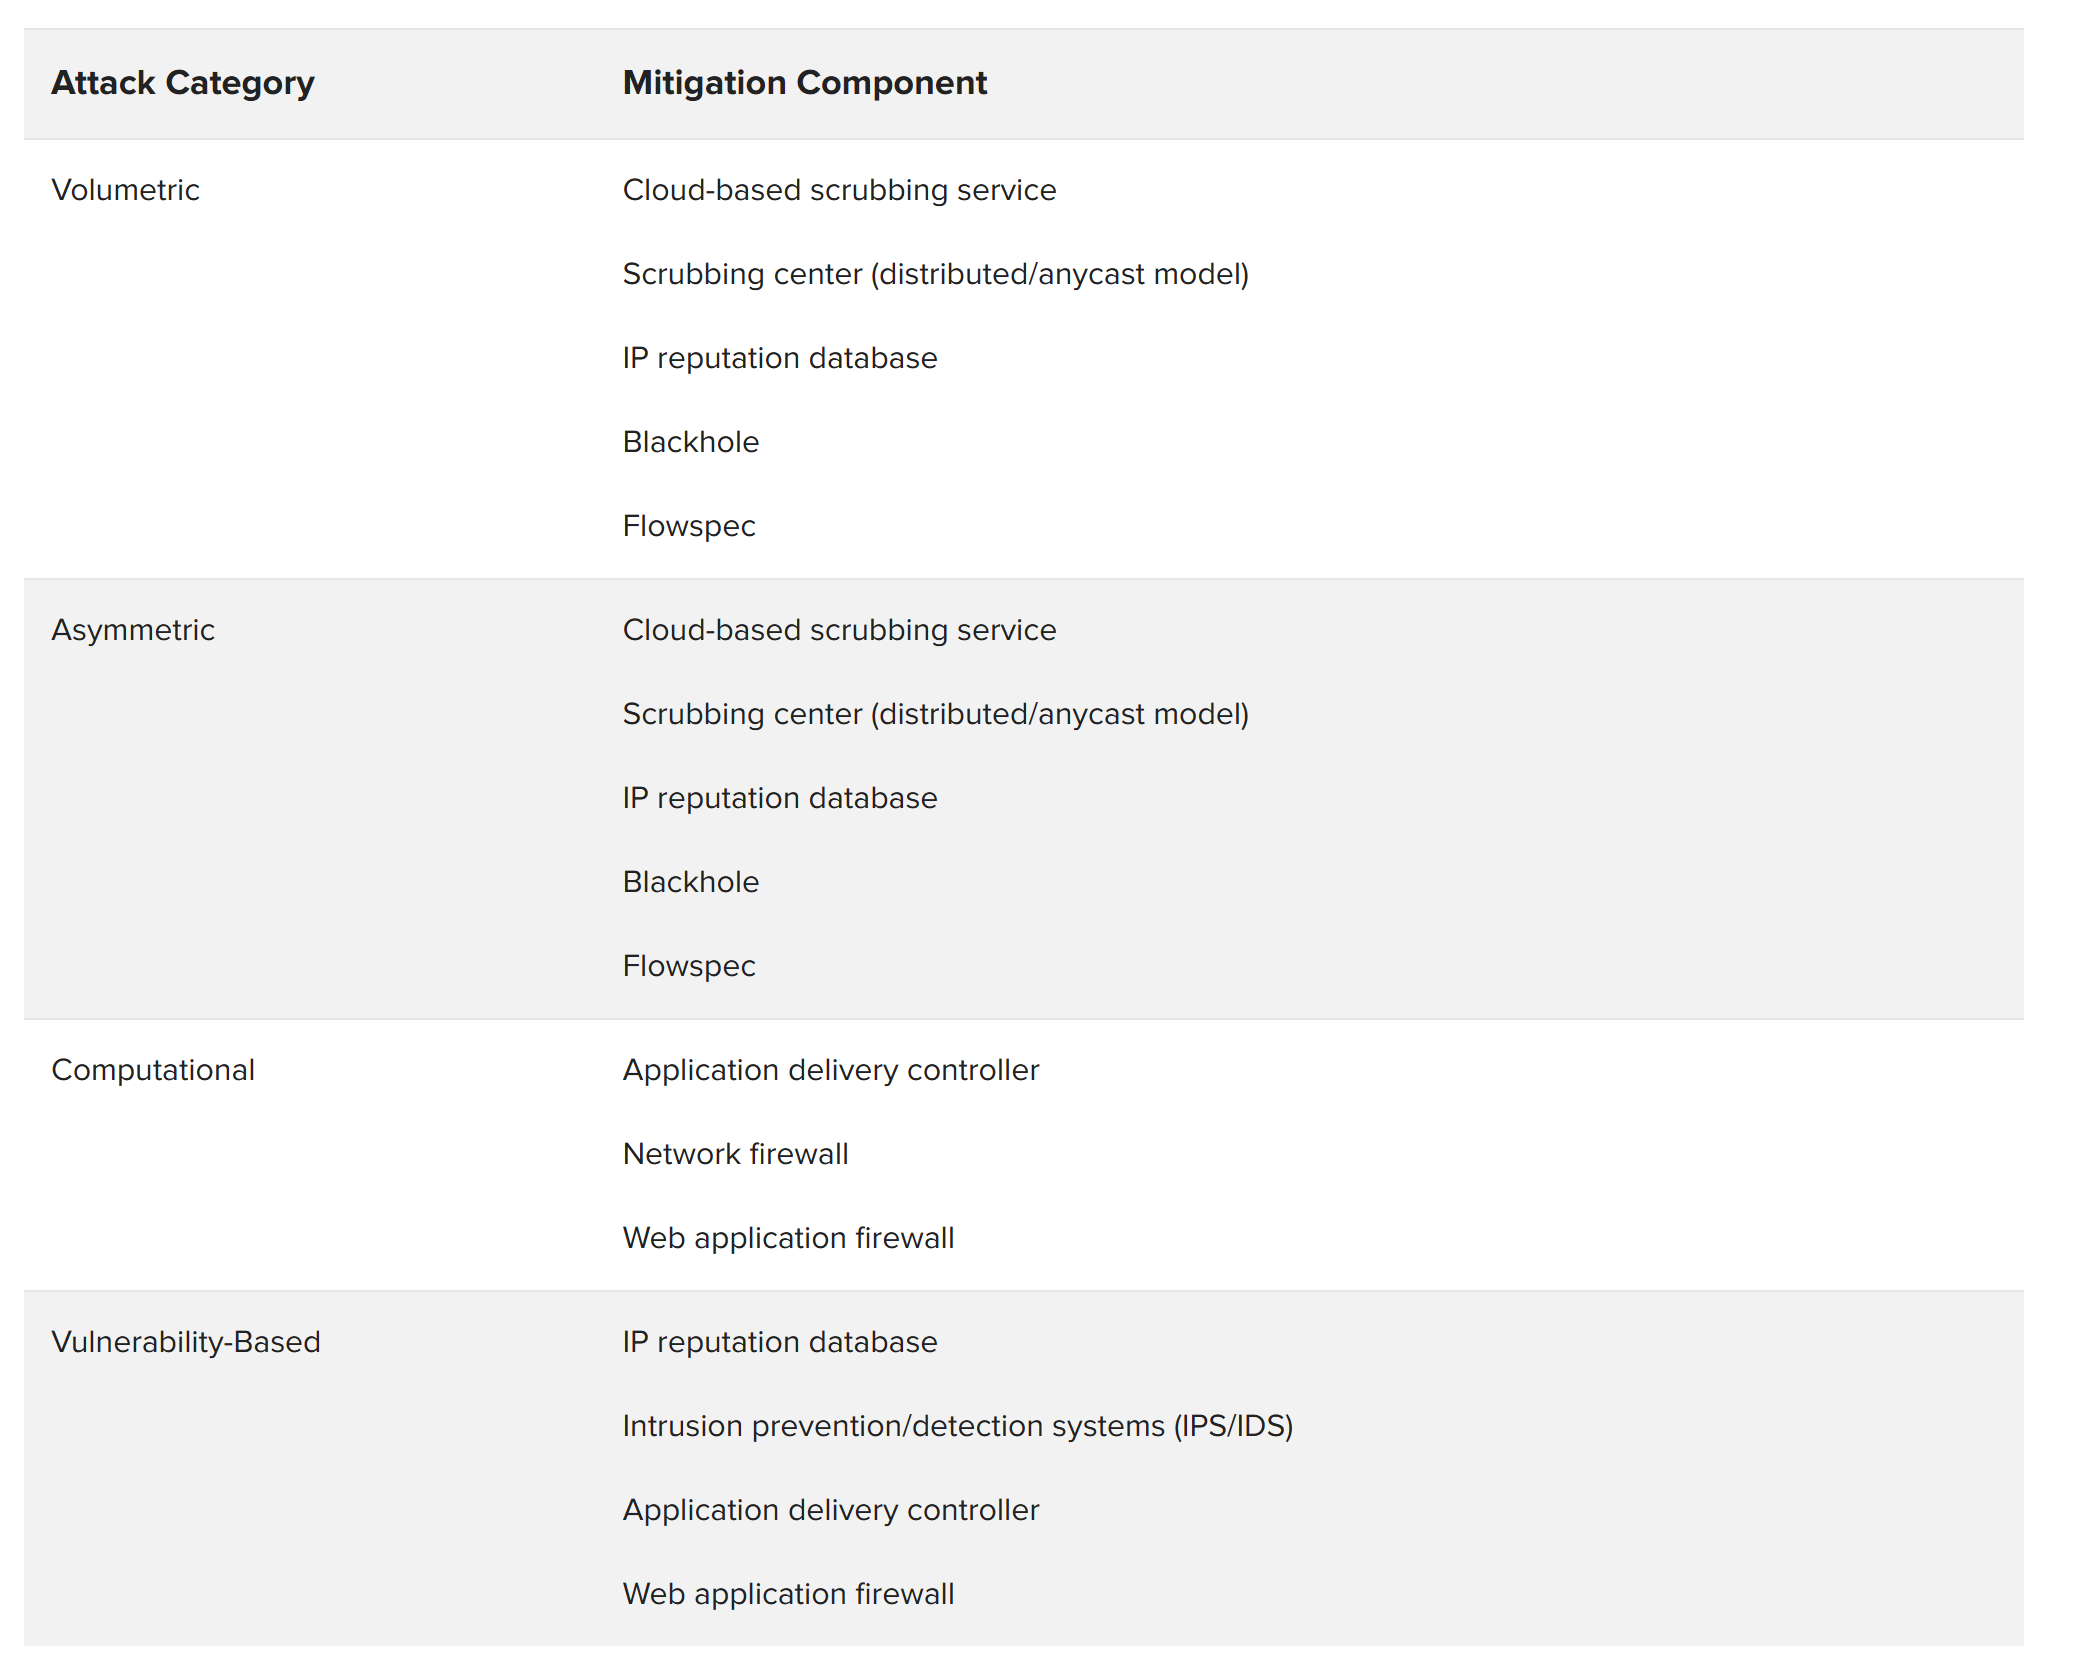
DDoS防护架构的组成部分
基于云的DDoS流量清洗服务是任何DDoS缓解架构的关键组成部分。当攻击者向某组织带宽为1 Gbps的入口点发送50 Gbps的数据时,再多的本地设备也无法解决这一问题。该云服务可托管在真正的公有云中,也可部署在组织的带宽服务提供商内部,通过区分明显的恶意流量和可能的正常流量来解决这一问题。
具备DDoS感知能力的网络防火墙
长期以来,网络防火墙一直是边界安全的基石。然而,许多网络防火墙根本无法抵御DDoS攻击。事实上,即使是许多畅销的防火墙,也可能被最简单的第4层攻击瘫痪。如果防火墙无法识别并缓解攻击,仅靠高吞吐量并不能解决问题。
对于基于第3层和第4层的安全控制设备,F5建议架构师选择容量大且具备DDoS感知能力的网络防火墙。具体而言,该防火墙应支持数百万而非数千个并发连接,并能在不影响合法流量的情况下抵御各种攻击(例如SYN洪水攻击)。
应用交付控制器
应用交付控制器(ADC)可在网络中提供战略性控制点。经过适当选择、配置和控制后,它们可以显著增强DDoS防御能力。例如,F5 ADC采用全代理架构,可通过验证HTTP和DNS等常用协议,减少计算资源消耗型威胁和基于漏洞的威胁。因此,F5建议使用全代理ADC。
集成DDoS防护的Web应用防火墙
Web应用防火墙是一种更高层级的组件,能够理解并执行应用的安全策略。无论是大流量HTTP洪水攻击,还是基于漏洞的攻击,该组件都能识别并缓解这些应用层攻击。多家供应商均提供Web应用防火墙。不过,为构建有效的DDoS架构,F5建议仅使用其自有的Web应用防火墙模块,原因如下:
- F5 Web 应用防火墙可提供其他服务,例如防黑客攻击、Web 抓取防护和 PCI 合规支持。
- F5客户可通过结合使用ADC和Web应用防火墙,同时应用应用交付策略和应用安全策略,从中获益。
- F5 ADC可卸载并检查SSL流量。将其与Web应用防火墙结合使用,客户可在一台设备上整合SSL终止和加密有效负载的安全分析。
入侵检测和防御系统
入侵检测和防御系统(IDS/IPS)可以在DDoS缓解中发挥重要作用。F5建议,IDS/IPS功能不应仅部署在单一位置(例如,集成到第4层防火墙中)。相反,应在可能需要特定额外保护的后端组件(例如数据库或特定Web服务器)前方的关键位置部署IDS/IPS。IPS也不能取代Web应用防火墙。保护基础设施和应用就像剥洋葱一样,需要逐层防护。IPS旨在阻止顶层(协议层)的攻击,而WAF则旨在保护较低层(应用层)。
IP信誉数据库
IP信誉数据库可阻止DDoS攻击者使用已知扫描器探测应用,避免其随后利用漏洞并实施渗透,从而帮助抵御非对称拒绝服务攻击。IP信誉数据库可以在内部生成,也可以由外部订阅服务提供。F5 IP信誉解决方案整合开源情报(OSINT)、F5数据和第三方数据源中的情报,广泛覆盖恶意域名。
多层DDoS防护架构
F5建议采用混合云和本地部署相结合的DDoS解决方案。F5 Silverline DDoS Protection可缓解流量型攻击,该服务通过F5 Silverline云平台交付。Silverline DDoS Protection将分析并清除大部分攻击流量。
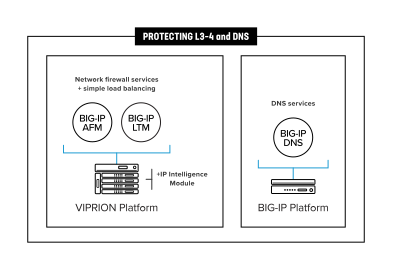
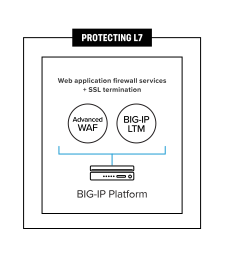
有时,DDoS攻击活动可能包含必须在本地处理的应用层攻击。此类非对称攻击和计算资源消耗型攻击可通过网络防御层和应用防御层进行缓解。网络防御层由L3和L4网络防火墙服务组成,并通过简单的负载均衡将流量转发至应用防御层。应用防御层包含更复杂且CPU资源消耗更高的服务,包括SSL终止和Web应用防火墙堆栈。
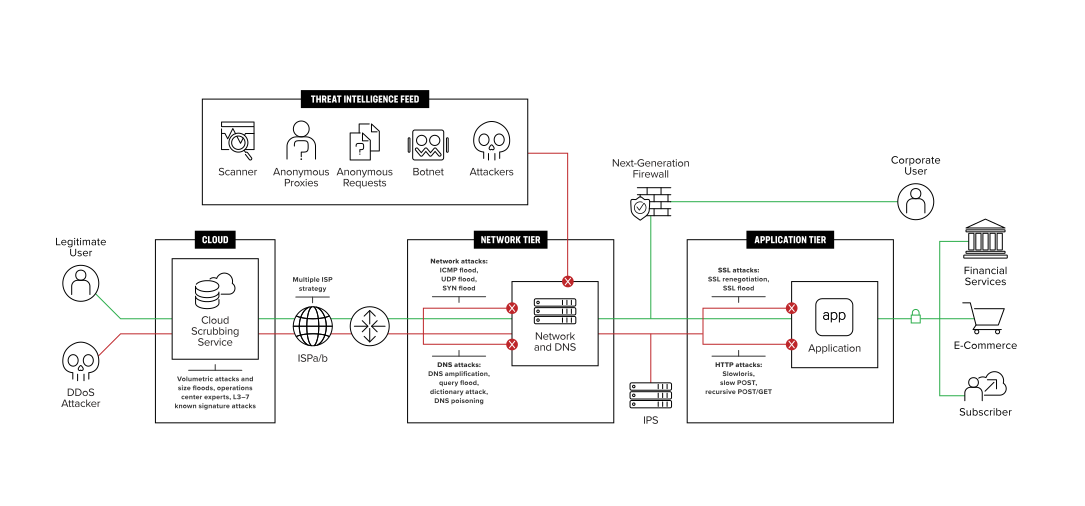
对于DDoS Protection架构的本地部署部分,将网络防御与应用防御分离具有显著优势。
- 网络防御层和应用防御层可以彼此独立扩展。例如,当Web应用防火墙的使用量增加时,可以在应用防御层中添加设备(或刀片),而不会影响网络防御层。
- 网络和应用防御层可以使用不同的硬件平台,甚至可以使用不同的软件版本。
- 在应用防御层应用新策略时,网络防御层可以仅将部分流量定向到新策略,直至这些策略得到充分验证。
F5组件和功能
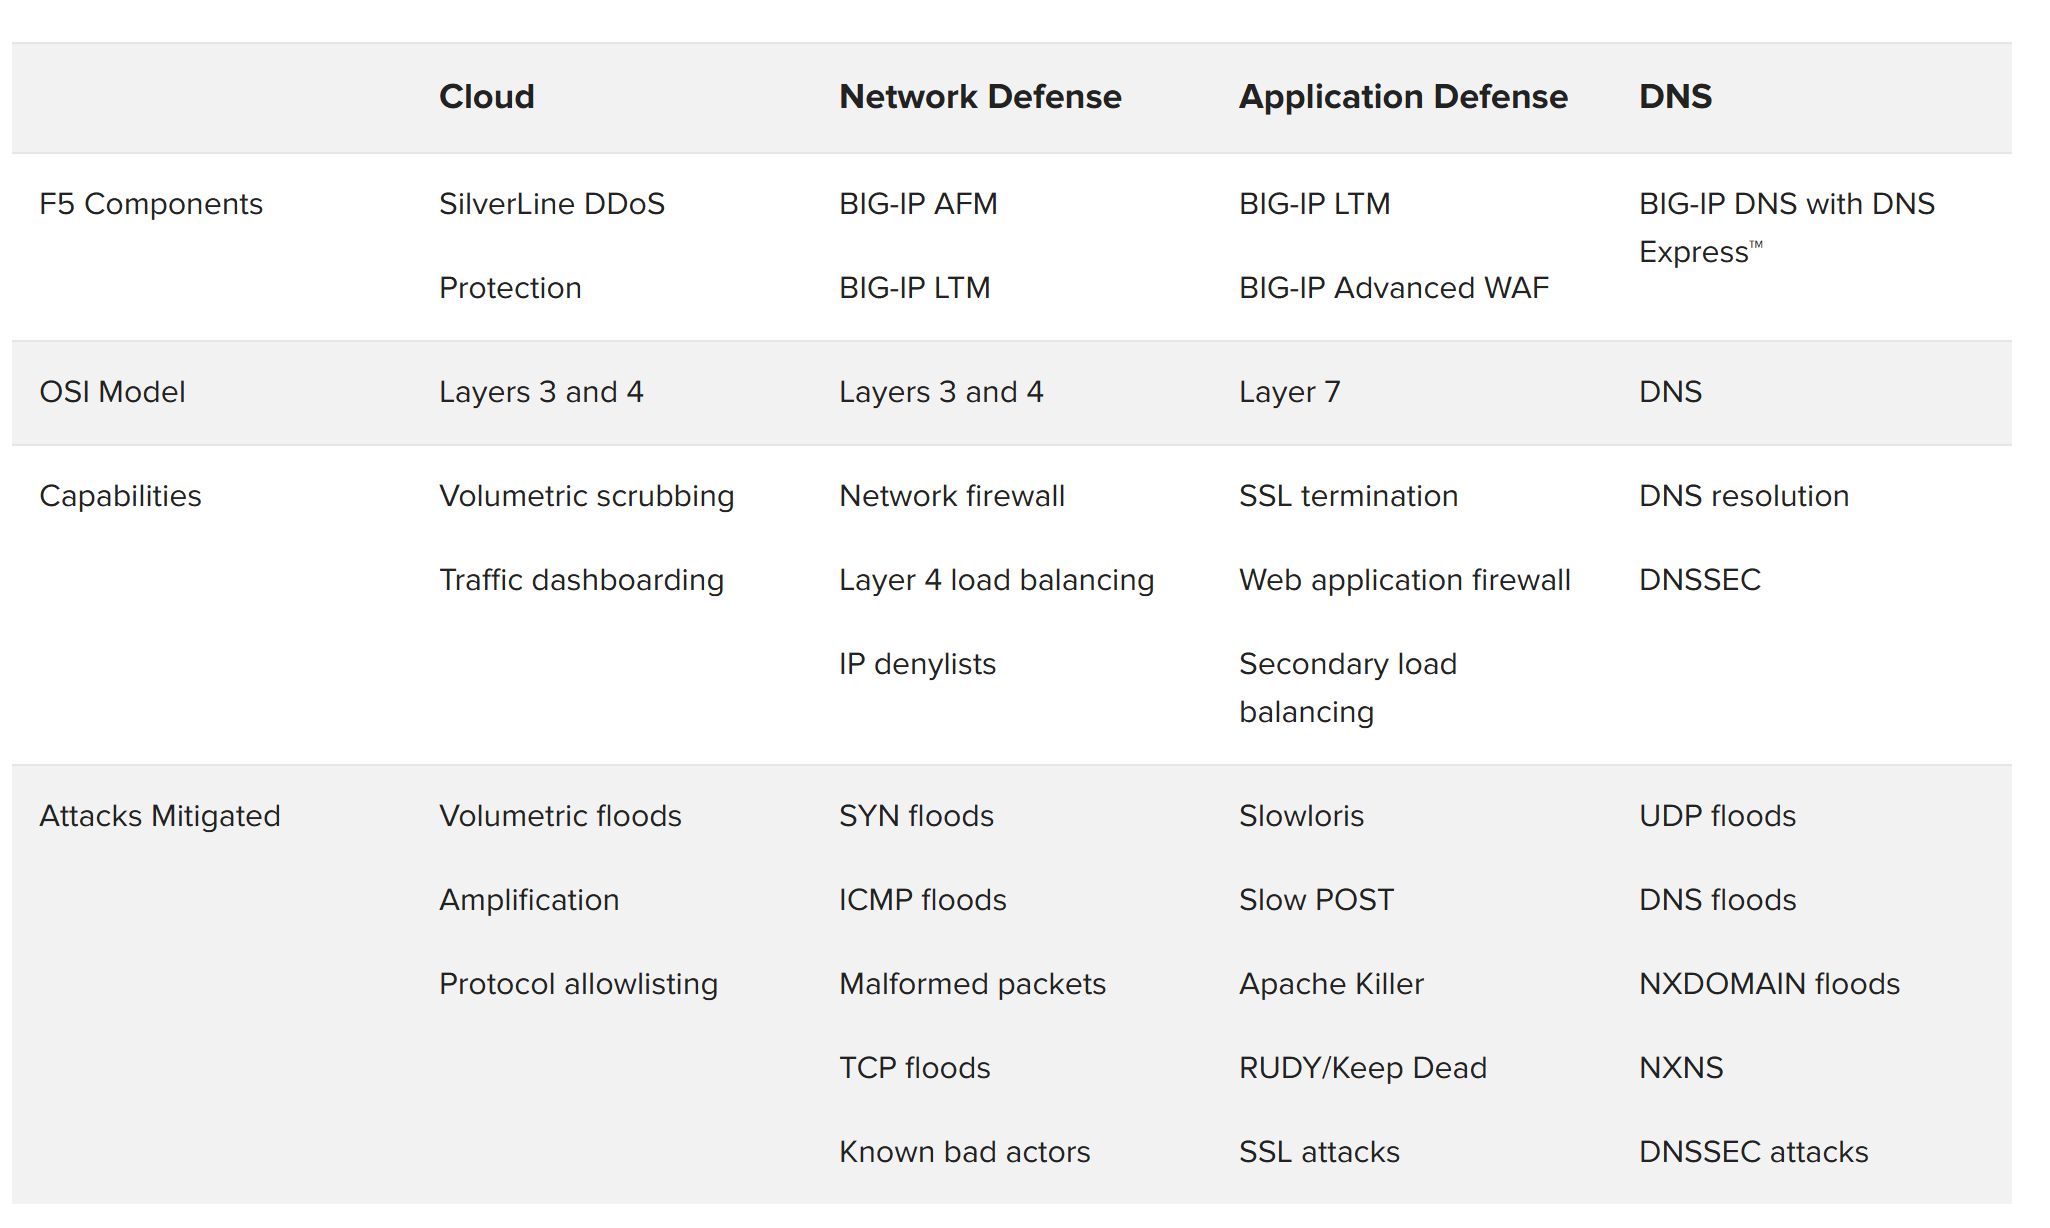
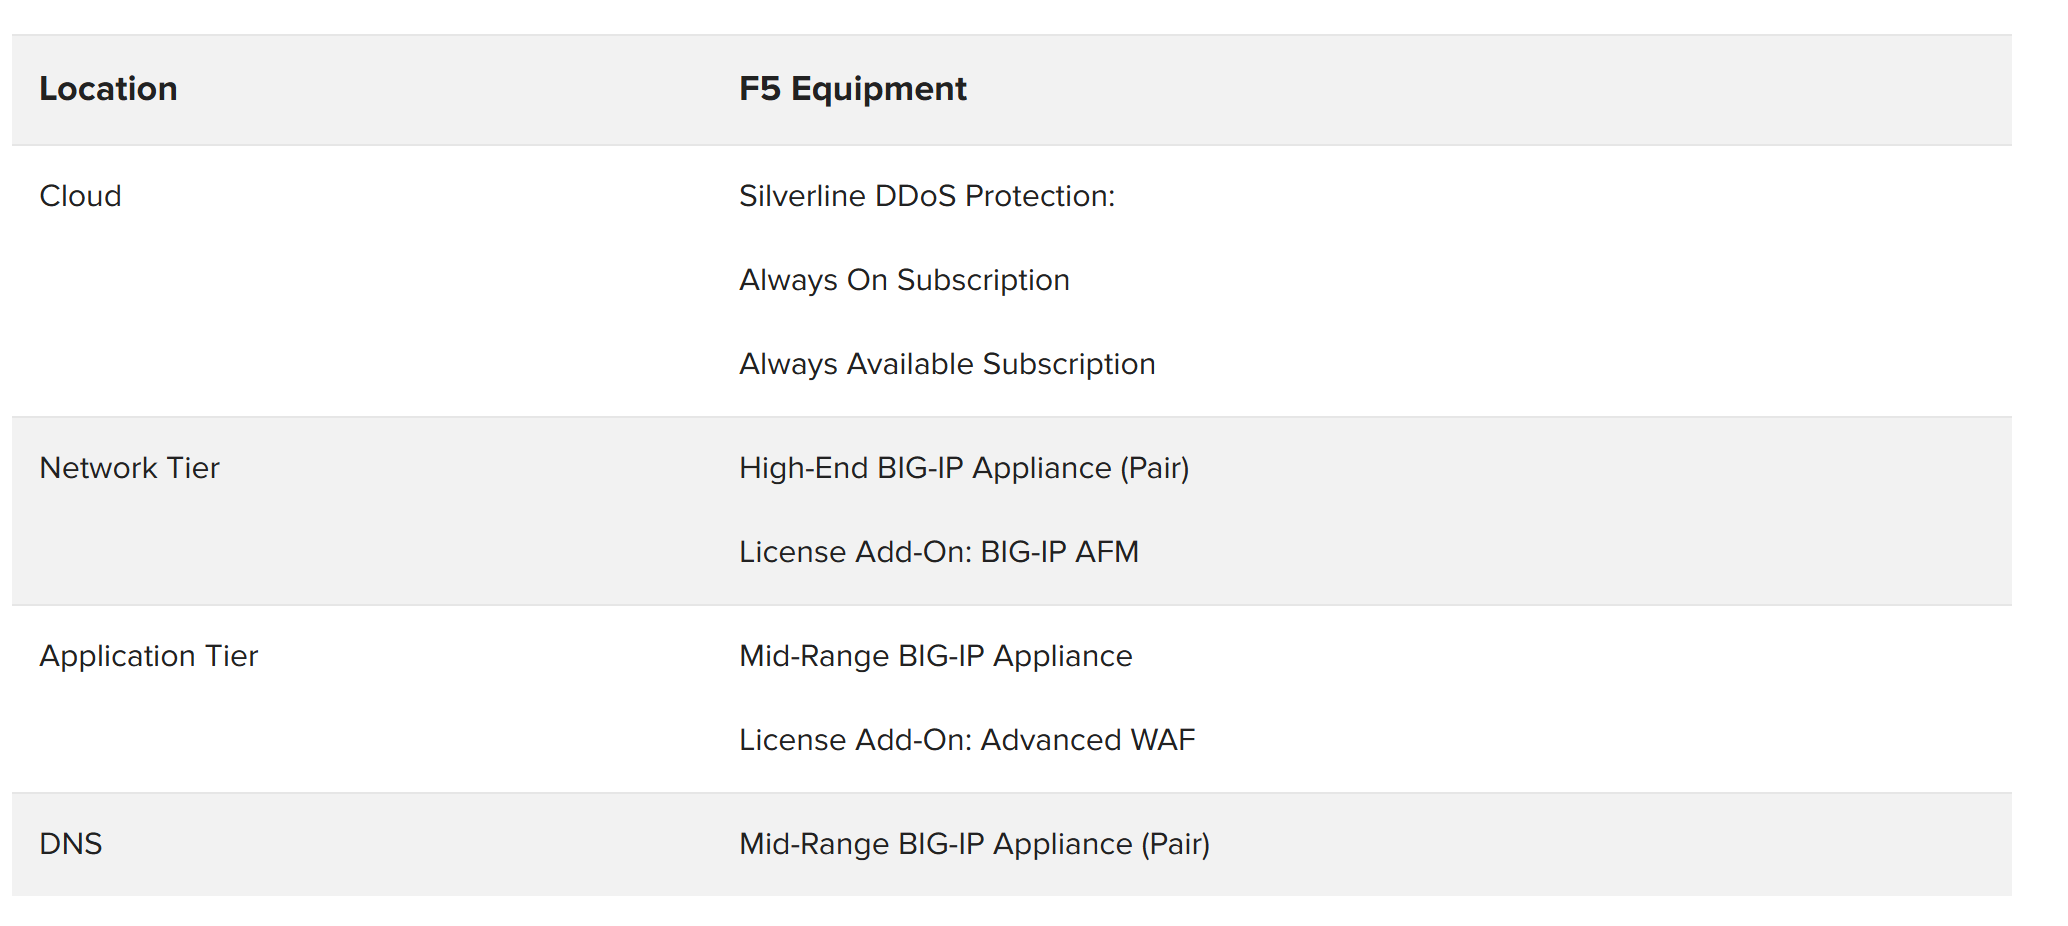
图3显示了提供特定功能所需的组件。DDoS Protection参考架构中的F5组件包括:
- Silverline DDoS Protection
- BIG-IP® AFM™(AFM)
- BIG-IP® Local Traffic Manager™(LTM)
- BIG-IP® DNS™ with DNS Express™
- BIG-IP® Advanced Web Application Firewall ™(Advanced WAF)
本地部署防护的另一种整合方案
虽然多层架构更适合高带宽环境,但F5了解,对许多客户而言,在低带宽环境中构建多个DDoS防护层可能没有必要。这些客户正在部署DDoS缓解边界设备,将应用交付、网络防火墙和Web应用防火墙服务整合在一起。
此处的建议实践仍然适用。有关网络和应用防御层的内容可直接应用于替代架构中的单一整合层。
使用DDoS防护架构保持可用性
利用云端抵御大流量攻击
组织可能遭受大规模容量型DDoS攻击,此类攻击可能耗尽其面向互联网的入站带宽容量。为抵御这些攻击,组织可以通过BGP路由通告更改路由,将入站流量导向高带宽数据中心,由其清洗恶意流量,并将清洗后的正常流量发回组织的源数据中心。
选择云DDoS服务提供商时,可能需要考虑清洗设施的地理位置、带宽容量、延迟、缓解攻击所需时间以及解决方案价值等因素。如图4所示,DDoS攻击消耗的带宽可能达到数百Gbps,使基础设施面临完全不堪重负的风险。
在某些情况下,如果云清洗服务商在组织的数据中心附近没有清洗中心,处理传入请求可能需要更长时间。为降低潜在延迟,MSP和其他全球性企业应使用在其业务可能受攻击影响的地区进行战略部署的云清洗服务。
容量与能力
要在容量型攻击下保持可用性,既需要覆盖全球的数据中心(分布于北美、欧洲和亚洲),也需要达到数 Tbps 的全球容量,或每个中心数百 Gbps 的容量。
组织通常会认为,只有在攻击活动结束后,才能真正体现云清洗服务的价值。决定其满意度的问题包括:
- 费用高吗?
- 误报率是多少?
- 我们是否能够了解并控制合法流量的交付?
始终可用或始终在线
组织可以使用Silverline DDoS Protection Always Available订阅,在检测到DDoS攻击时通过F5 Silverline路由流量。或者,也可以使用Silverline DDoS Protection Always On订阅,始终通过F5 Silverline路由流量,从而提高组织网络和应用的可用性。
部署模式
Silverline DDoS Protection有两种主要部署模式:路由模式和代理模式。
路由模式适用于需要保护整个网络基础设施的企业。Silverline DDoS Protection采用边界网关协议(BGP),将所有流量路由至其流量清洗和防护中心,并通过通用路由封装(GRE)隧道、L2 VPN或Equinix Cloud Exchange将清洗后的流量传回源网络。路由模式采用可扩展设计,适用于大规模网络部署的企业。该模式无需针对具体应用进行配置,并可轻松启用或停用Silverline DDoS Protection。
代理模式适用于需要保护应用免受大流量DDoS攻击、但没有公有C类网络的企业。所有流量均通过DNS路由至F5 Silverline清洗中心。清洗后的流量通过公共互联网发送至应用源服务器。
Silverline DDoS Protection使用的回程流量传输方式包括:
- GRE隧道。
- Equinix Cloud Exchange。
- L2 VPN。
- 公共互联网。
流量型攻击聚焦:放大攻击
图4显示,2019至2020年间,全球最大规模DDoS攻击的纪录数次被打破。为达到如此高的带宽消耗,这些攻击综合使用了多种洪泛攻击(例如ACK、NTP、RESET、SSDP、SYN和UDP),并利用数千个不知情的公共互联网节点,向预定受害者发起TCP异常、UDP分片和CLDAP反射攻击。
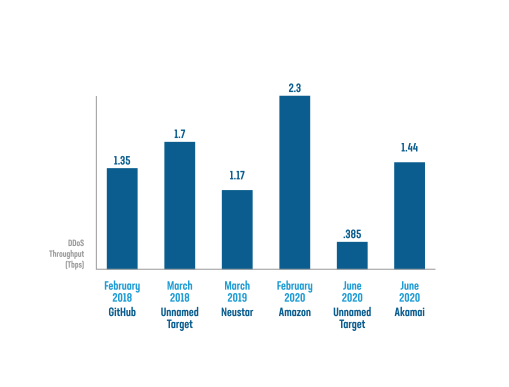
本地网络防御
网络防御层以网络防火墙为核心,旨在缓解SYN洪水、ICMP分片洪水等计算资源消耗型攻击。该层还可缓解流量型攻击,直至入口点发生拥塞(通常为链路额定容量的80%至90%)。许多组织在这一层集成IP信誉数据库,并在DDoS攻击期间按源IP地址实施控制。
一些组织会让DNS流量通过第一层防护,再转发到DMZ中的DNS服务器。在此配置下,借助适当的第4层控制措施,可以先验证DNS数据包,再将其发送到服务器。
私有云防御
对于优先采用虚拟化战略的组织,如果没有专用硬件,缓解针对虚拟化基础设施的DDoS攻击可能颇具挑战。运行在x86商用现成(COTS)服务器上的虚拟化安全解决方案通常不具备定制设备的高性能特性,因此在许多情况下,几乎无法通过以软件为中心的方式有效缓解DDoS攻击。
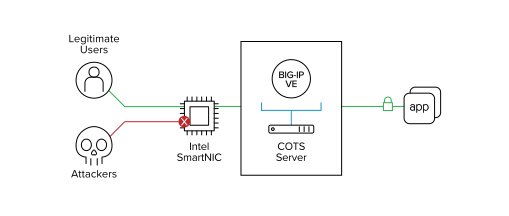
为应对这一挑战,F5解决方案采用称为SmartNIC的新一代网络接口卡(NIC),以增强BIG-IP AFM虚拟版(VE)解决方案。通过对SmartNIC中嵌入的高性能FPGA进行编程,可在DDoS攻击到达BIG-IP VE和应用服务器之前检测并阻止攻击。与同类纯软件解决方案相比,F5可阻止规模高出多个数量级(最高可达300倍)的攻击,帮助应用保持在线。将DDoS缓解从BIG-IP AFM VE卸载到SmartNIC,不仅可以释放VE的CPU周期,用于优化其他安全功能(如WAF或SSL),还可将总体拥有成本降低多达47%。
计算型DDoS攻击聚焦:缓解TCP和SSL连接洪泛攻击
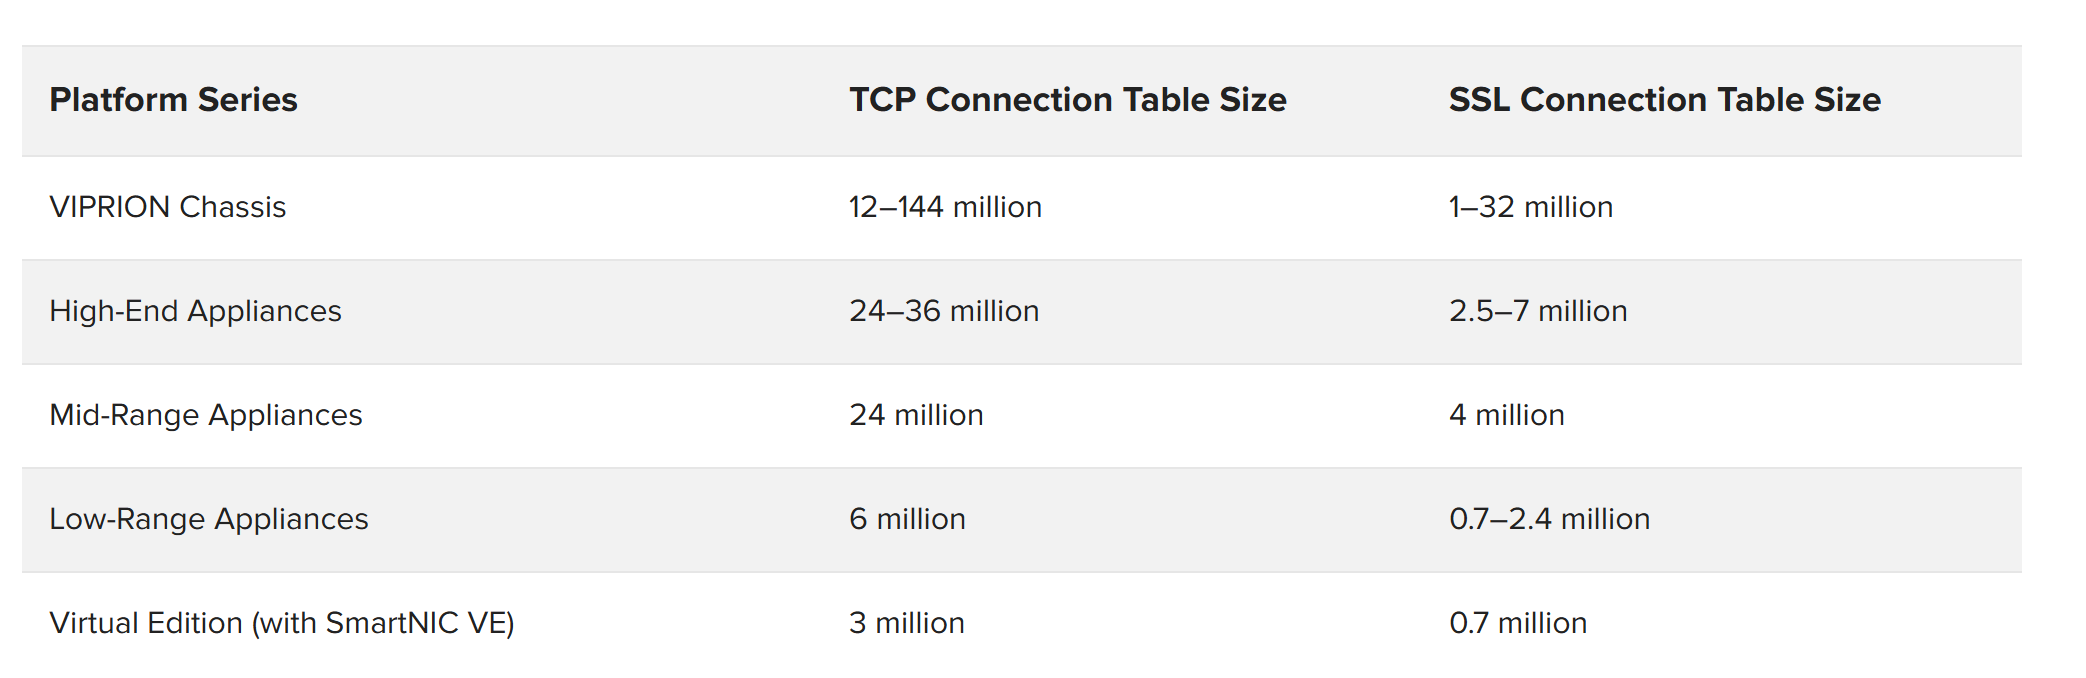
作为第4层攻击,TCP连接洪泛可能影响网络中的任何有状态设备,尤其是不具备DDoS抵御能力的防火墙。此类攻击旨在耗尽每个有状态设备中流连接表的内存。这些连接洪泛通常不包含实际内容,可由网络层的高容量连接表吸收,或通过全代理防火墙缓解。
SSL连接洪泛专门用于攻击终止加密流量的设备。由于必须维护加密上下文,每个SSL连接可能占用50,000至100,000字节的内存。因此,SSL攻击的影响尤为严重。
F5建议同时采用容量扩展和全代理技术来缓解TCP和SSL连接洪泛攻击。图7显示了基于F5的网络防火墙的连接容量。
本地应用防护
F5建议在应用防御层部署可感知应用且CPU密集型的防御机制,例如登录防护、Web应用防火墙策略,以及使用F5 iRules实现的动态安全上下文。在这一层,这些组件通常会与针对特定目标的IDS/IPS设备共用机架空间。
SSL终止通常也在这一层进行。虽然有些组织会在网络防御层终止SSL,但由于SSL密钥较为敏感,而且相关策略不允许将其保存在安全边界,因此这种做法并不常见。
非对称DDoS攻击聚焦:缓解GET洪泛攻击
递归GET和POST是当前危害较大的攻击方式之一,很难与合法流量区分开来。GET洪水攻击可能使数据库和服务器不堪重负,还可能导致“反向管道拥塞”。F5曾记录到一名攻击者向目标发送100 Mbps的GET查询,并从目标引出20 Gbps的数据。
GET洪泛攻击的缓解策略包括:
- 登录墙防御。
- DDoS防护配置文件。
- 真实浏览器强制执行。
- 验证码。
- 请求限流iRules。
- 自定义iRules。
有关这些策略的配置和设置,请参阅《F5 DDoS 推荐实践》文档。
DNS DDoS缓解
DNS是仅次于HTTP的第二大攻击目标服务。DNS一旦中断,所有外部数据中心服务都会受到影响,而不仅仅是单个应用。这个可能导致全面故障的单点,加上DNS基础设施往往配置不足,使DNS很容易成为攻击者的目标。
为DNS服务预留充足容量,以抵御查询洪泛攻击
长期以来,DNS服务的资源配置一直不足。相当一部分DNS部署的资源配置严重不足,甚至无法抵御中小规模的DDoS攻击。
DNS缓存日益普及,因为它们可以提升DNS服务的感知性能,并在一定程度上抵御常规DNS查询攻击。攻击者已转而采用所谓的“不存在的域名”(即NXDOMAIN)攻击,这类攻击会迅速耗尽缓存带来的性能优势。
为解决这一问题,F5建议在BIG-IP DNS域名服务前端部署专用的高性能DNS代理模块F5 DNS Express™。DNS Express作为权威解析器部署在现有DNS服务器前端。它从服务器加载区域信息,并解析每个请求或返回NXDOMAIN。它并非缓存,因此无法通过NXDOMAIN查询洪泛将其清空。
考虑DNS服务的部署位置
DNS服务通常由一组独立设备提供,并部署在第一道安全边界之外。这样可以使DNS不依赖于其所服务的应用。例如,如果部分安全边界发生故障,DNS可以将请求重定向到辅助数据中心或云端。将DNS与安全层和应用层分离,有助于尽可能提高灵活性和可用性。
一些拥有多个数据中心的大型企业在主要安全边界之外提供DNS服务,并结合使用带有DNS Express的BIG-IP DNS和BIG-IP AFM防火墙模块。这种方法的主要优势是,即使网络防御层因DDoS攻击而离线,DNS服务仍可保持可用。
无论DNS服务部署在DMZ内部还是外部,BIG-IP DNS或BIG-IP AFM都可以在DNS请求到达DNS服务器之前对其进行验证。
参考架构用例
以下是该参考架构的3个用例,分别对应3种典型的客户场景:
- 托管服务提供商(移动或固定线路)
- 大型金融服务机构(FSI)数据中心
- 企业数据中心
以下每个用例均包含部署场景图、用例具体情况的简要说明,以及该场景中推荐的F5组件。有关规模估算的更多信息,另请参阅图14。
托管服务提供商DDoS防护参考架构(移动网络或固定线路)
MSP数据中心用例旨在为各种应用提供安全防护,同时充分发挥数据中心资源的价值。投资回报率(ROI)对MSP至关重要;如果条件允许,他们通常希望通过一台设备完成所有工作,并愿意在遭受DDoS攻击期间暂时离线。
在此用例中,MSP将所有资源集中在单一设备上。这样可以获得更具成本效益的解决方案,但也会面临严峻的可用性挑战。
另一方面,组织将具备深厚专业知识的专门资源集中到单一平台上,从而提高效率。F5提供高可用性系统、出色的扩展能力和性能,以及专业支持,有助于进一步降低风险。
毫无疑问,节省成本是这种整合式架构的主要优势。出色的DDoS解决方案可利用现有设备,而这些设备每天都在为创收应用提供交付服务。整合式环境有助于节省机架空间、电力和管理成本。
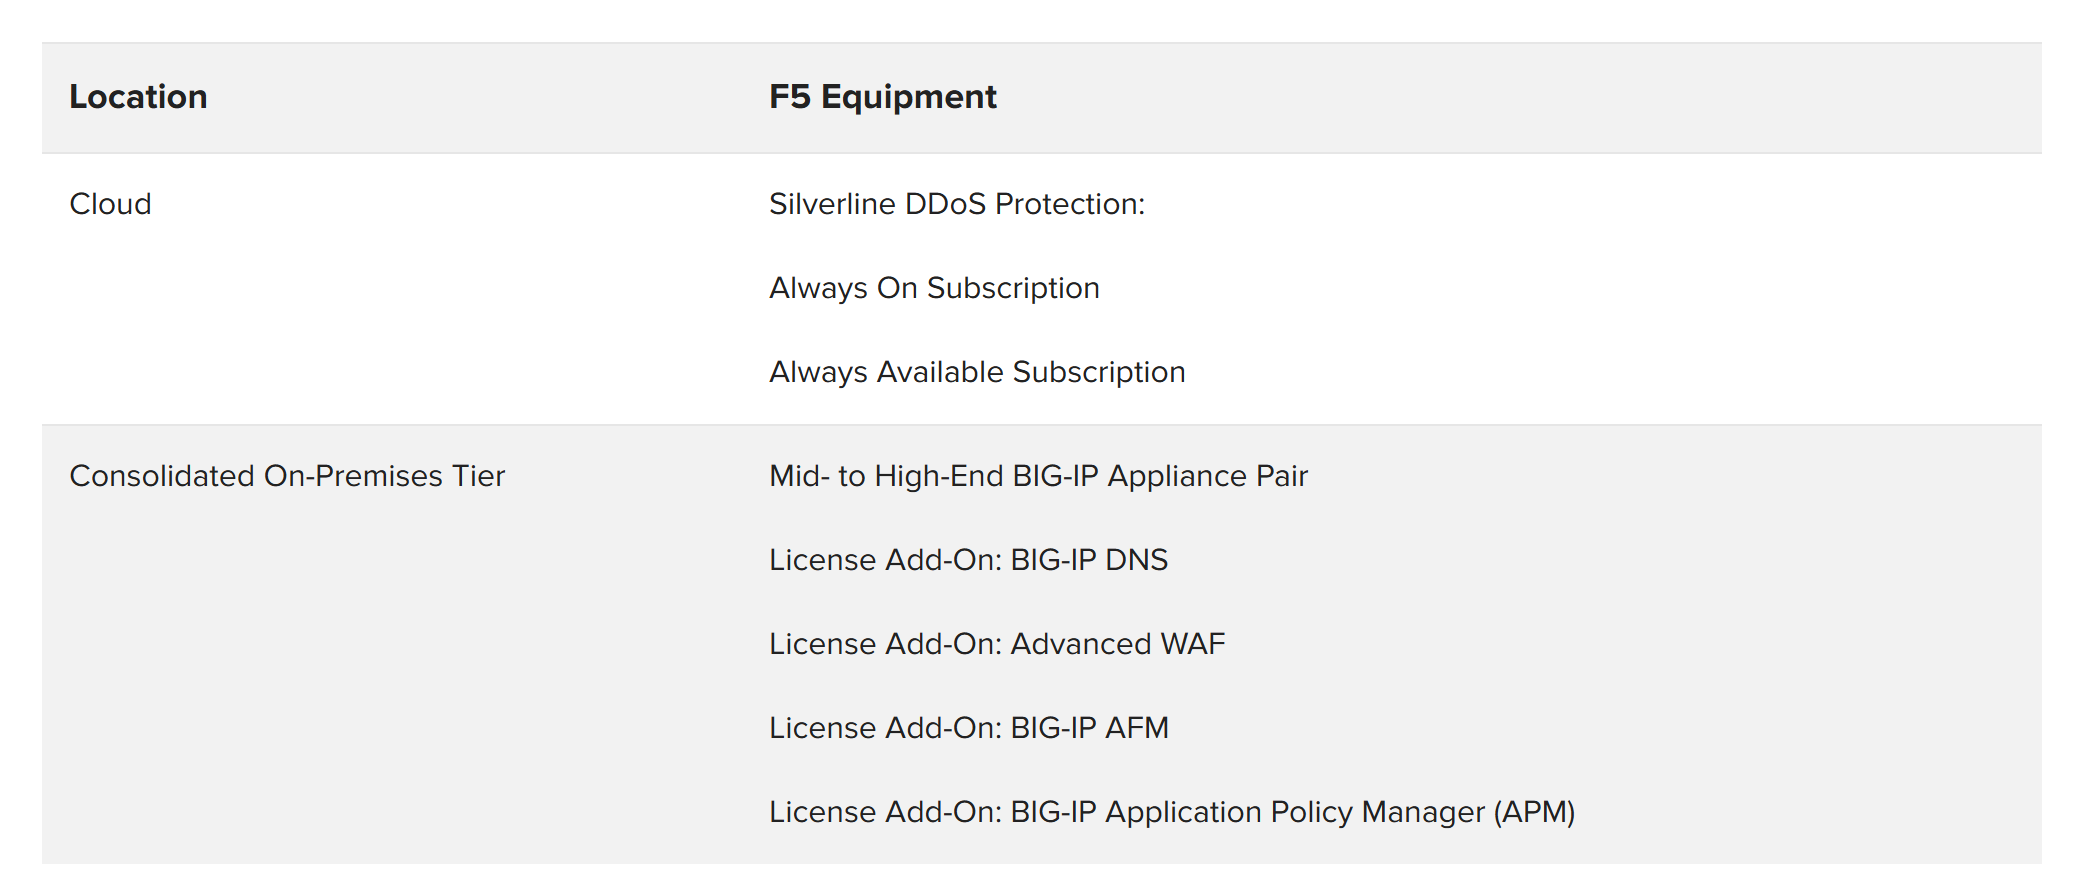
大型金融服务机构DDoS防护参考架构
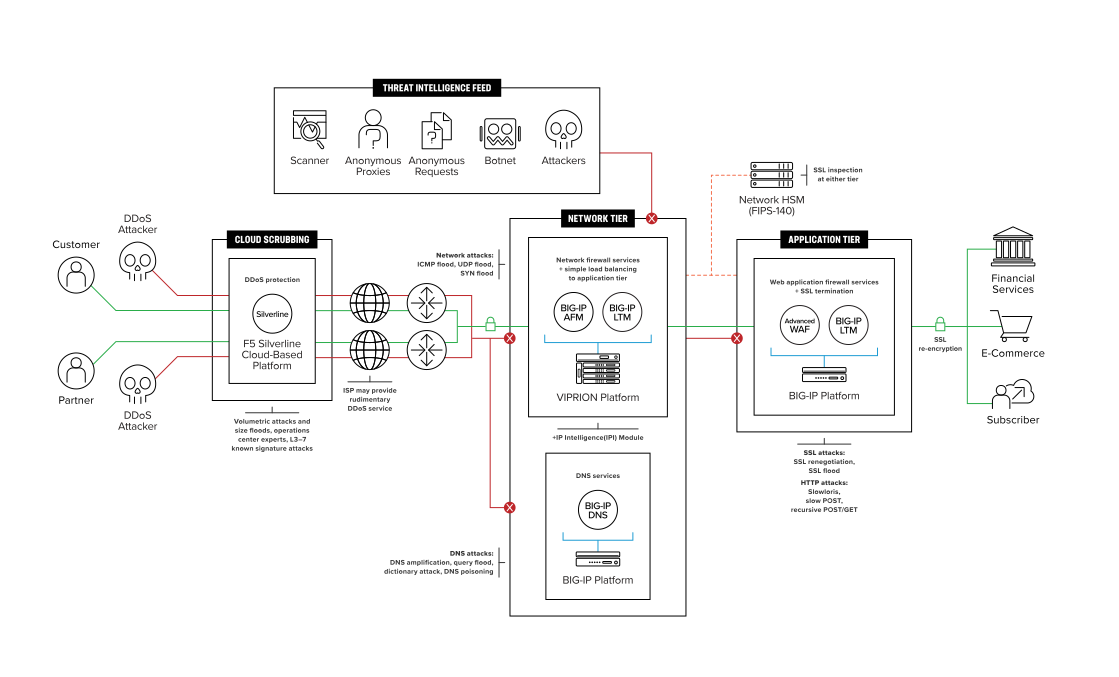
大型金融服务机构场景
大型金融服务机构(FSI)数据中心场景是DDoS防护领域成熟且广受认可的用例。通常,FSI会使用多家服务提供商,但可能不会采用这些提供商的容量型DDoS防护服务,而是选择其他流量清洗服务。其中许多机构还可能配备备用云端流量清洗服务,以防主要云端流量清洗服务无法缓解容量型DDoS攻击。
FSI数据中心内通常很少有企业员工,因此无需部署下一代防火墙。
除联邦军事机构外,金融服务机构(FSI)执行的安全策略尤为严格。例如,几乎所有FSI都必须确保有效负载在整个数据中心内始终保持加密。FSI在互联网上持有高价值资产类别(银行账户),因此经常成为攻击目标,不仅面临DDoS攻击,还面临黑客攻击。双层本地部署架构使FSI组织能够在应用层扩展CPU密集型的综合安全策略,而不受网络层投资规模的制约。
此用例可帮助金融服务机构构建抵御DDoS攻击的解决方案,同时保留并充分利用现有安全设备。网络防御层的防火墙继续发挥作用,应用防御层的BIG-IP设备则继续防止安全漏洞遭到利用。
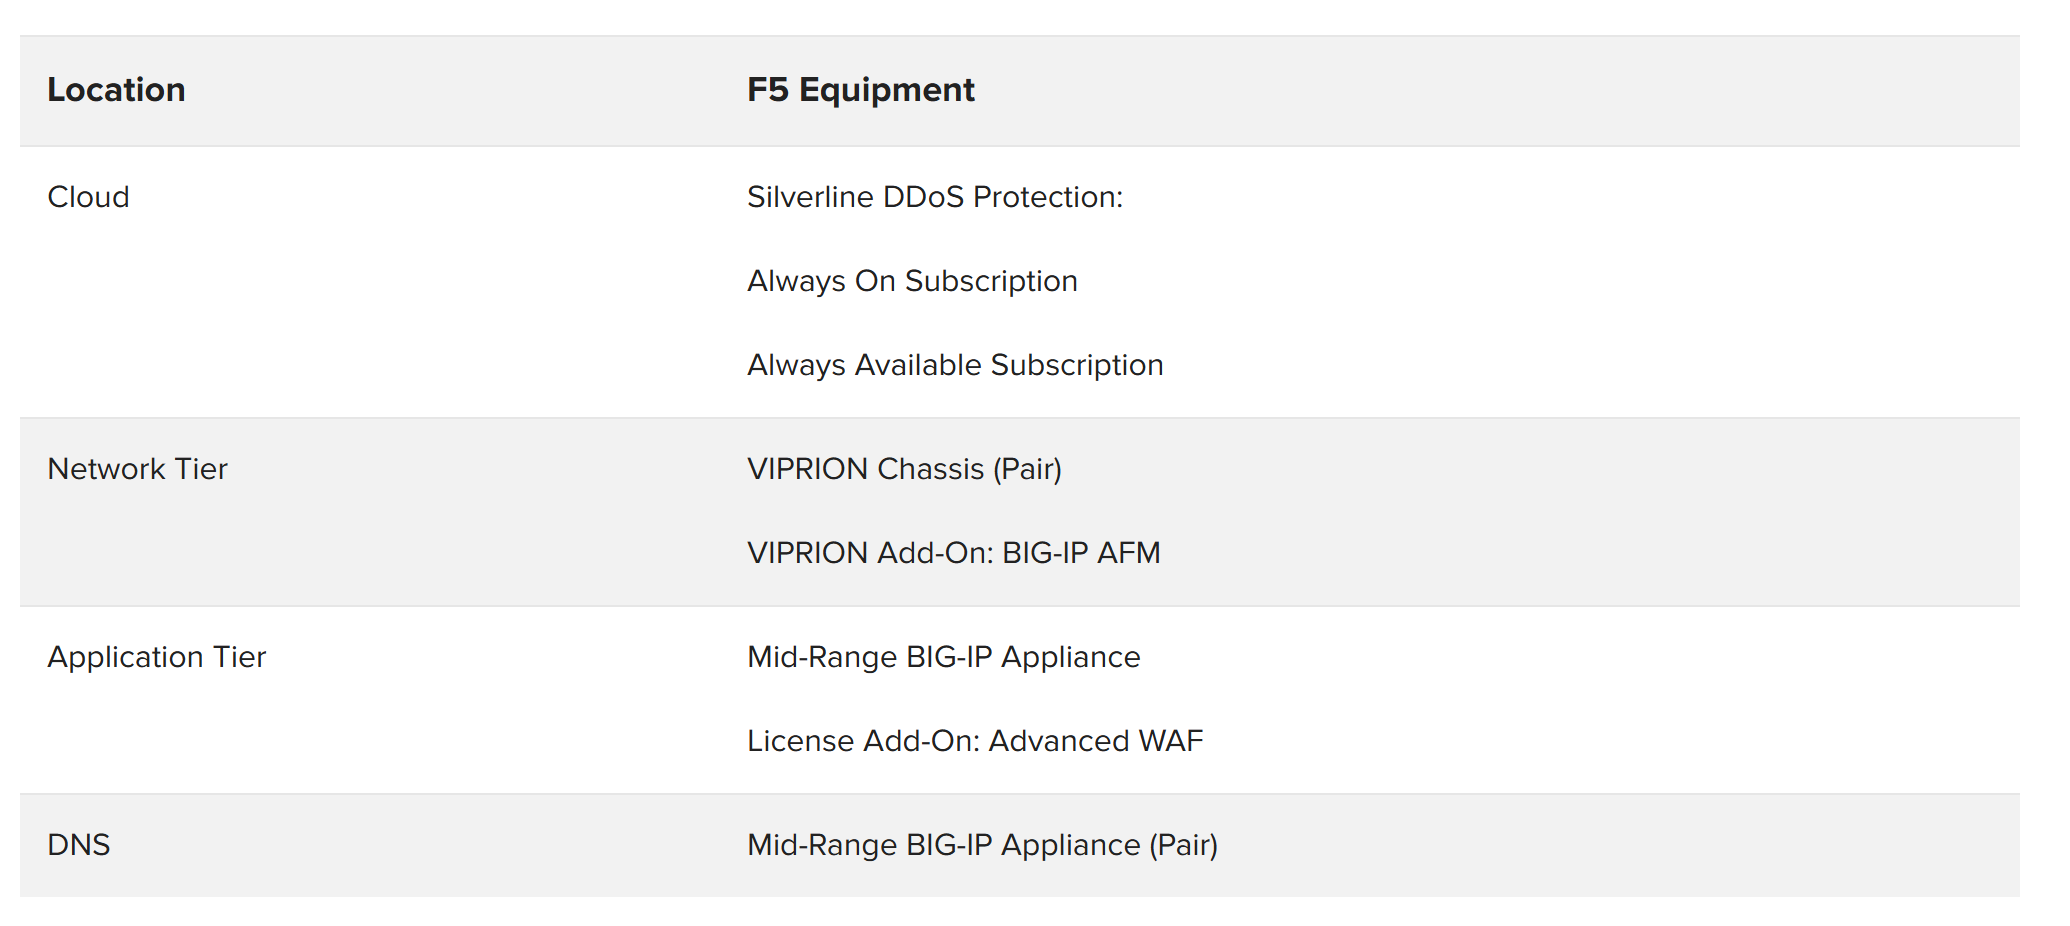
企业DDoS防护参考架构
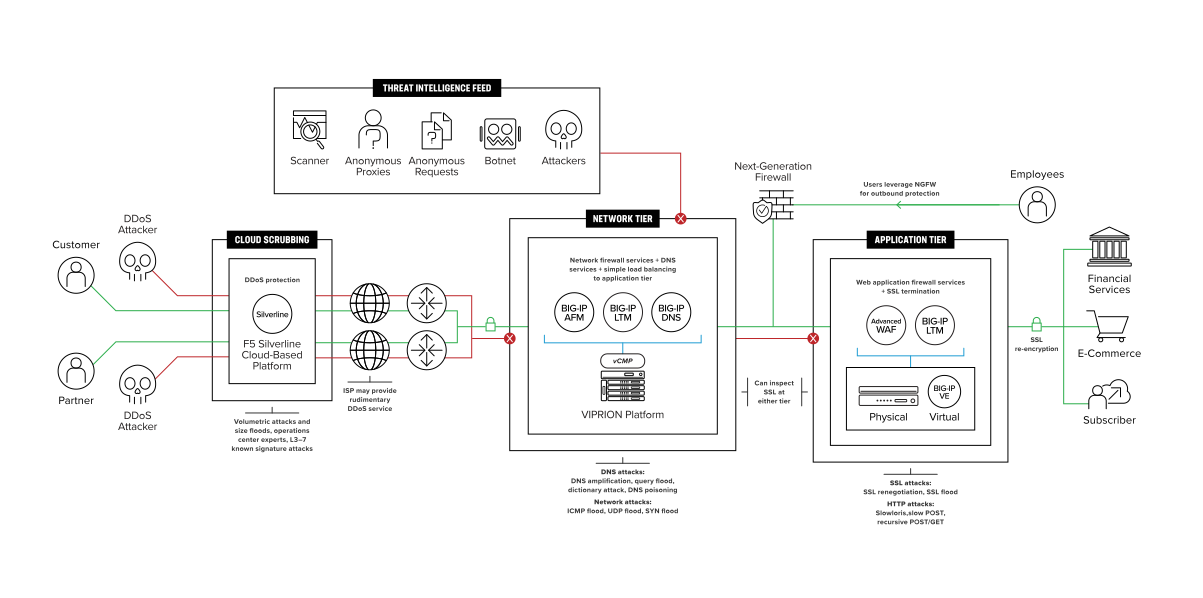
企业客户场景
企业抗DDoS场景与大型金融服务机构(FSI)场景类似。主要区别在于,企业的数据中心内有工作人员,因此需要使用下一代防火墙(NGFW)提供的服务。企业可能会考虑使用同一台NGFW同时处理入站和出站流量,但这会使其容易遭受DDoS攻击,因为NGFW并非为应对不断演变或多向量的DDoS攻击而设计。
F5建议企业使用F5 Silverline等云清洗服务来防御大流量DDoS攻击。在本地,建议的企业架构应部署一台规模较小的NGFW,并使其与入站应用流量使用不同的路径。通过采用网络防御层和应用防御层,企业可以利用非对称扩展,在CPU资源紧张时增加F5 WAF设备。
不同行业和企业有不同的需求。通过在两个层级均使用F5设备,该企业架构支持客户根据实际情况选择最合适的位置解密SSL流量(并可选择重新加密)。例如,企业可以在网络防御层解密SSL流量,并将解密后的流量镜像到用于监控高级威胁的网络分流器。
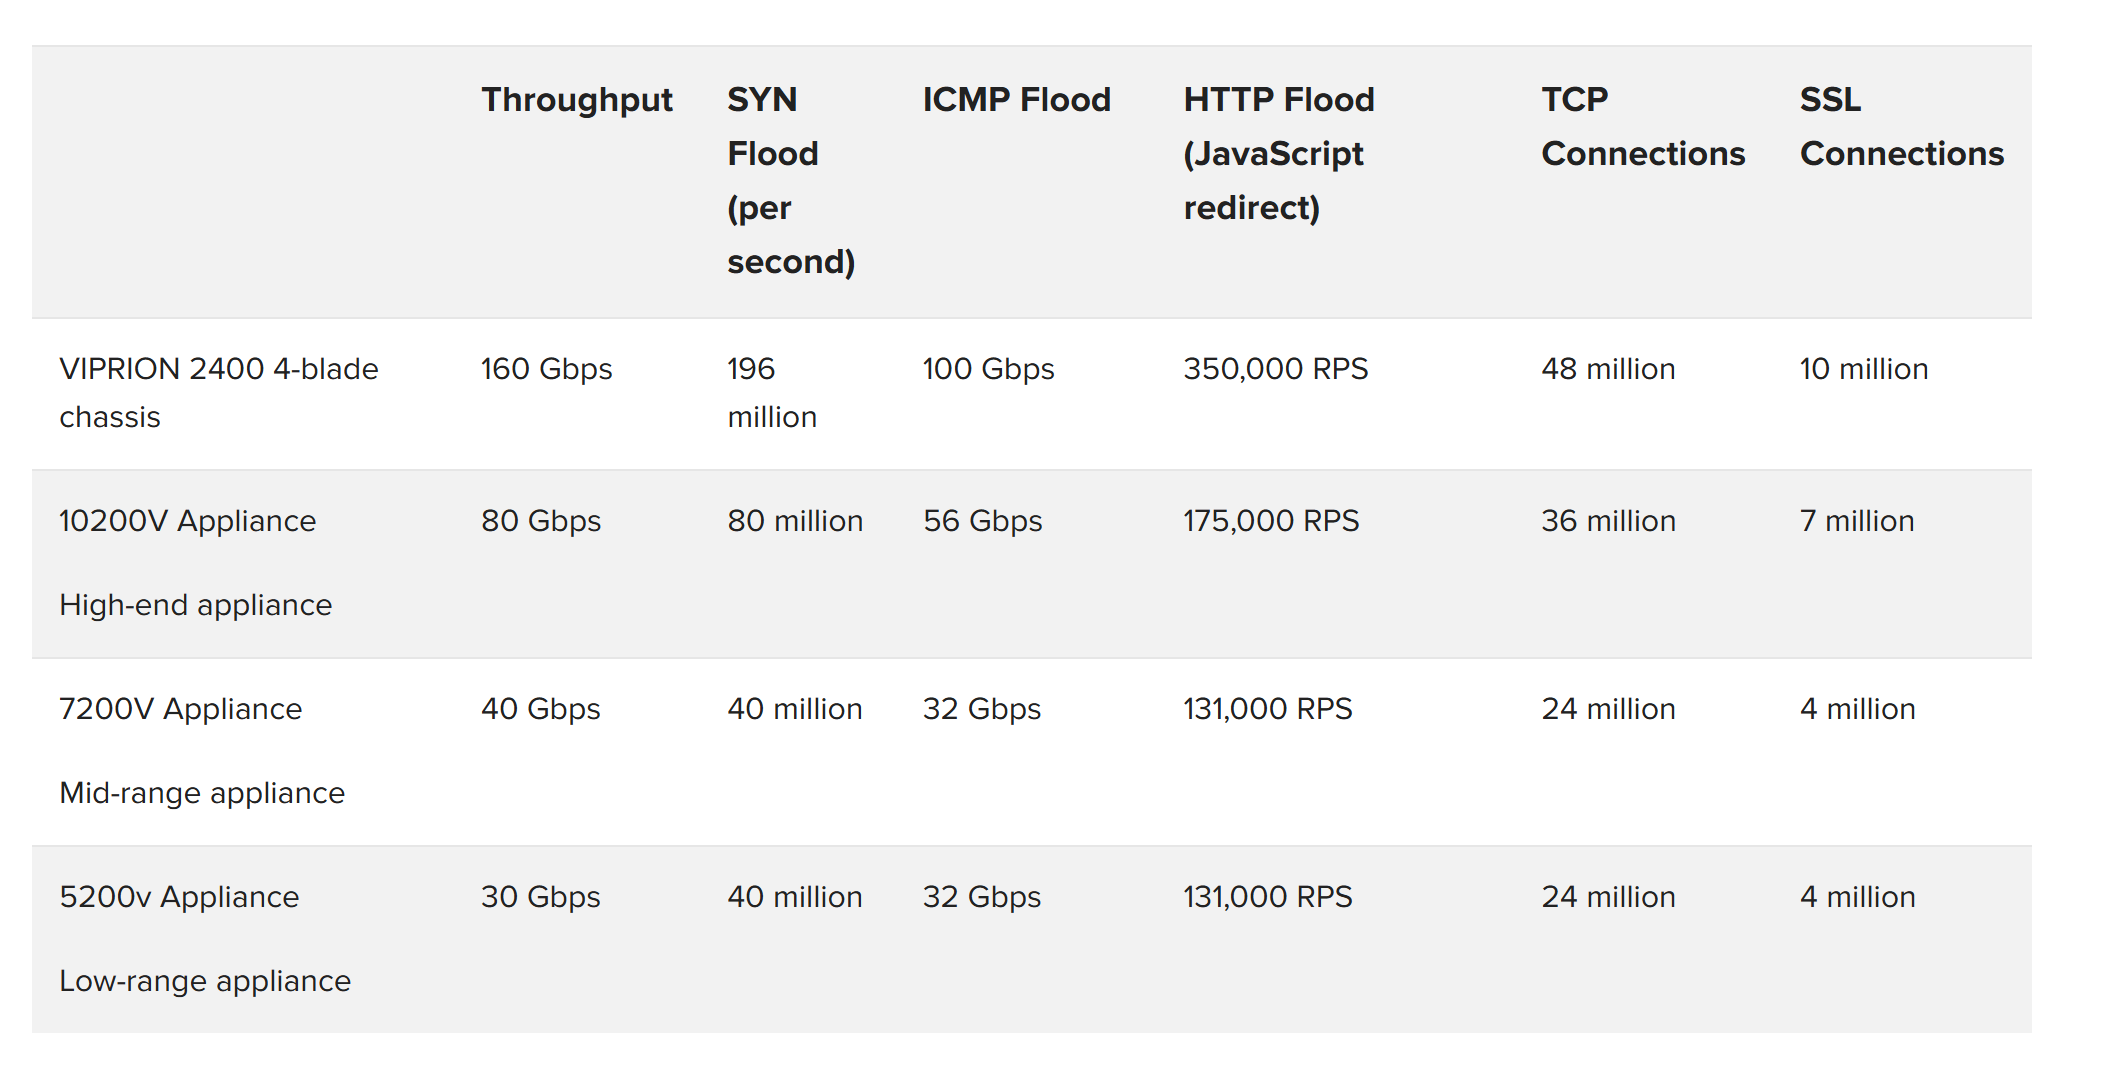
规模配置规格
图14列出了可满足组织扩展需求的各类F5硬件设备的规格。
结论
这套推荐的DDoS防护参考架构凝聚了F5与客户共同抵御DDoS攻击的长期经验。服务提供商正通过整合式方法取得成效。全球金融服务机构逐渐认识到,推荐的混合架构可为其各类安全控制提供理想的部署位置。企业客户也在围绕该架构重新调整和设计安全控制。在可预见的未来,混合DDoS防护架构应能继续提供架构师抵御现代DDoS威胁所需的灵活性和可管理性。
发布于2020年10月1日