Ivanti与F5:在零信任模型下保护多云访问
过去,员工通常会在公司现场的隔间内使用同一台固定式PC,登录单一的企业内部网,访问完成工作所需的一切资源。后来,这种方式逐渐扩展到笔记本电脑和家用PC,员工可以通过企业VPN登录,从家中访问内部网。当时,IT安全策略只关注网络:用户需要输入密码才能进入,但进入后通常可以根据需要自由访问各类资源。
如今,这种方法已显得过时。当前的综合安全策略远不止关注网络安全,还涵盖用户、资产和资源。这种模型称为零信任网络安全。它不仅考虑智能手机和平板电脑等现代设备,还认识到如今的员工需要安全访问企业内部网之外的大量内容。F5与Ivanti携手加强组织所有云应用的零信任网络安全,包括部署在Azure或AWS等公有云服务上的企业应用,以及Box、G Suite、Microsoft Office 365和Salesforce等云服务。
保护多云应用
组织需要能够控制所有用户(远程、移动和分布式用户)对所有应用(本地和多云应用)的安全访问。F5 BIG-IP Access Policy Manager (APM)正可满足这一需求:无论用户及其应用位于何处,都能保护、简化并集中管理对应用、API和数据的访问。借助BIG-IP APM,可以轻松控制哪些用户有权访问、可以访问哪些应用,以及可以从哪些网络进行访问,控制粒度可细化至设备级别。BIG-IP APM甚至支持从企业网络进行单点登录(SSO)。BIG-IP APM基于精细的上下文进行验证,并保护每一次应用访问请求,因此是许多组织零信任安全模型的重要组成部分。
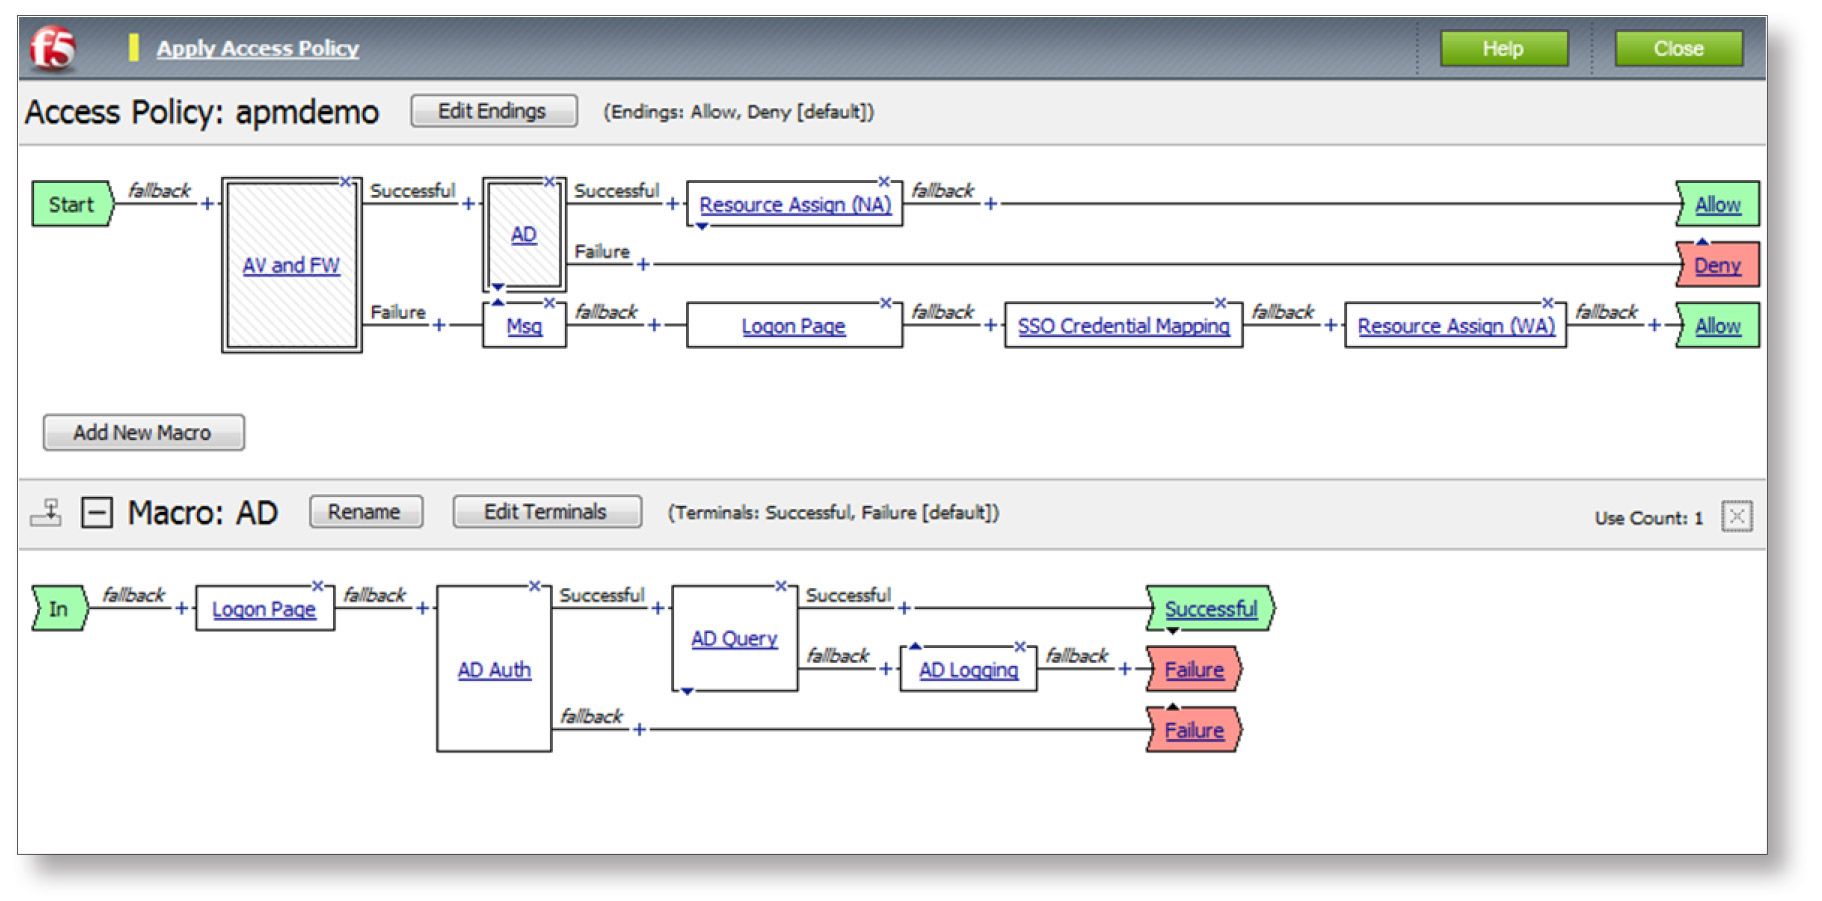
BIG-IP APM提供Visual Policy Editor(VPE)图形用户界面,可轻松创建、编辑和管理基于身份感知和上下文的策略,包括用于确定哪些用户可以访问哪些云中的哪些应用的策略。
超越密码的安全防护
除了验证用户身份,零信任移动安全还需要一个能够检查设备安全状况和应用授权状态的统一端点管理(UEM)框架,从而确保只有可信的用户、设备和应用才能从云端访问企业资源。Ivanti’s Zero Sign-On通过为移动应用和浏览器访问云服务提供条件式访问控制来发挥这一作用。与传统安全方法不同,Zero Sign-On(原MobileIron Access)会将用户身份与设备安全状况、应用状态等特有信息源相关联。Ivanti Zero Sign-On可确保:
- 业务数据无法存储在不安全的设备上
- 用户无法连接到未受管理的应用
- 无法通过未经批准的云服务共享信息
Ivanti Zero Sign-On不仅提供条件访问,在授予云访问权限前验证用户、设备、应用和网络的安全性,还能帮助IT组织轻松采用通用零登录(ZSO)和多重身份验证(MFA)等前沿解决方案。其工作原理如下:
Ivanti Zero Sign-On不仅提供条件访问,在授予云访问权限前验证用户、设备、应用和网络的安全性,还支持IT组织轻松采用通用零登录(ZSO)和多重身份验证(MFA)等前沿解决方案。其工作原理如下:
- Zero Sign-On将移动设备本身用作安全的企业身份,从而无需密码,并可无缝访问生产力应用和内容。例如,一位Ivanti客户报告称,ZSO不仅降低了网络钓鱼攻击的风险,还将应用的平均登录时间缩短了70%(从7秒缩短至2秒)。按每月登录100,000次计算,相当于每月节省近140小时。
- 当设备无法识别或不合规时,多重身份验证会介入,用户可通过推送通知快速验证身份并保护设备。该技术还可通过一键注册,快速、轻松地设置新设备或新用户。Ivanti还将MFA与ZSO相结合,提供无密码MFA,利用生物识别、证书、设备安全状况等多种因素验证用户身份。
部署
已将F5 BIG-IP APM作为移动UEM平台一部分进行部署的Ivanti客户,在以委托IDP(或IDP链)模式部署Ivanti Zero Sign-On时,可以使用BIG-IP APM作为身份提供商(IDP)。在此场景中,BIG-IP APM充当主IDP,但其独特的身份验证功能依赖于Ivanti Zero-Sign-On。例如,当请求进入Salesforce和Office365等云应用时,BIG-IP APM会对这些请求进行身份验证,然后将请求转发给Ivanti Zero Sign-On,以确认源设备确实处于受管状态。如果设备不受管理,Ivanti Zero Sign-On会将请求交回BIG-IP APM,以采取阻止、加入拒绝列表等纠正措施。
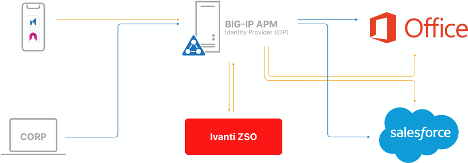
在上述部署中,BIG-IP APM控制流量并实施安全策略。只有移动端点的SSO流量会转发至Ivanti Zero Sign-On进行检查。
总结:为现代工作流提供零信任安全保障
随着企业越来越多地混合采用云服务、移动应用和智能设备,IT部门需要一种可扩展的集中式方法来应用策略,并跟踪、监控和报告合规情况。Ivanti Zero Sign-On与BIG-IP APM协同工作,提供基于标准的方法,无需专有集成即可保护组织的所有云服务。
Ivanti服务管理解决方案总裁兼首席产品官Nayaki Nayyar表示:“Ivanti专为全球性企业打造,旨在帮助其保护和管理移动设备及应用。通过与F5合作,我们可以为客户提供出色的员工体验,同时改进应用交付、实施关键安全策略,并最终提高移动办公效率。”
部署BIG-IP APM和Ivanti Zero Sign-On的集成解决方案可确保只有使用获准设备且受信任、受管理的用户才能访问企业资源,同时让IT部门能够全面了解和管控非受管设备,并保障其安全。该集成解决方案为最终用户和IT经理提供无缝体验,使员工无论身处何地、使用何种设备,都能轻松访问关键数据并做出关键业务决策。
了解详情
挑战
- 移动应用已成为企业用户访问云服务的主要方式
- 传统的PC端安全解决方案不足以保护云端数据
- 应用可能部署在任何位置,并可从各处访问,因此安全防护必须覆盖公有云和私有云、移动设备、即服务平台,以及本地应用和数据
优势
- 根据设备、应用和云的安全状况实施条件授权,保护数据
- 通过无缝SSO简化身份验证
- 加快修复工作流程,确保生产力持续不受影响
- 保留详细日志,用于审计和合规报告
- 采用基于标准的方法,该方法已被证明可支持可扩展的优质云安全能力
- 借助全面的端到端移动云安全平台,消除安全防护缺口