我们很高兴地宣布,F5 Distributed Cloud API Security荣获2024年SC Awards“API安全解决方案奖”。这一奖项体现了我们持续专注于推动信息安全创新,也进一步凸显了保护API所带来的不断扩大的威胁面的重要性。
F5还入围了“2024 SC Awards”的另外两个奖项:“优秀身份验证技术”奖,入围产品为F5 BIG-IP Access Policy Manager;以及“优秀持续威胁暴露管理解决方案”奖,入围产品为F5 Distributed Cloud Web App Scanning。
这些认可延续了我们在应用和API安全领域长期以来的领先地位。我们在提供全面的API和应用安全方法方面拥有经过验证的良好记录,让客户无需再为多个彼此独立的API安全解决方案付费并进行管理。
Enterprise Management Associates研究副总裁Christopher Steffen曾表示:“F5开创了API安全领域。他们开发相关技术,积极推广并持续改进,也推动整个安全行业更加重视API安全。在云、应用和网络安全领域,F5处于行业前沿。”
持续专注于API安全创新
Distributed Cloud API Security提供全面的API保护方法,覆盖从构建和测试到发布、运行和监控的整个生命周期。该服务可帮助组织更有效地发现所有API,包括未知API、影子API和僵尸API,更轻松地治理和管理API清单及文档,并通过持续检查、统一策略和架构强制执行来保护API。
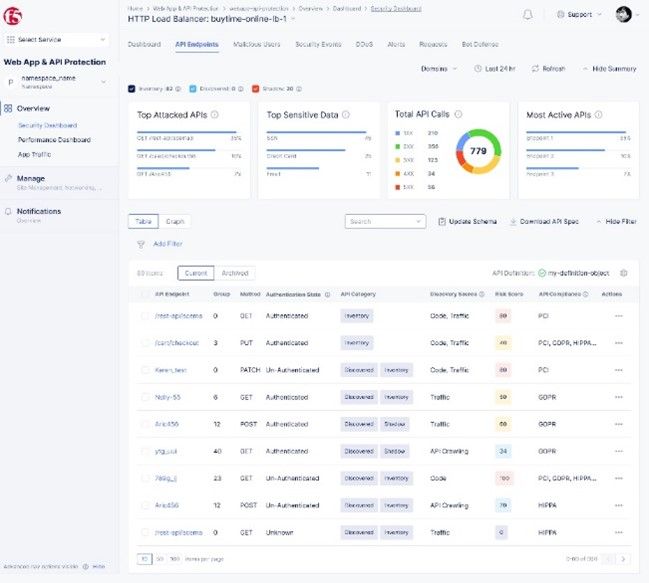
图1:F5 Distributed Cloud API Security支持用户查看并了解每个API的详细信息,包括身份验证信息、敏感数据和合规状态、类别及风险评分,同时顺畅地创建API和数据保护规则。
F5继续投入大量时间和资源,通过以下新功能扩展这一领域的能力:
- 基于代码的API发现:可直接与多种开发者代码仓库(例如Microsoft Azure、BitBucket、GitHub、Gitlab等)集成,以便在开发生命周期的早期阶段扫描、映射API并为其生成文档。
- 敏感数据检测与保护:增强功能让组织能够更轻松地配置敏感数据策略,以发现、标记和报告其API中暴露的关键数据,包括传统的个人身份信息(PII)、自定义敏感数据模式,以及与20多项合规框架(例如PCI-DSS、HIPAA、GDPR和SOC2等)相关的数据类型。此外,组织还可以制定API数据保护策略,定义API响应中的数据处理方式,以限制、阻止和掩码处理数据。
这只是F5 Distributed Cloud API Security即将推出的部分新功能,可提供当今应用架构所需的关键API保护能力、网络安全效能和易用性。
简化API安全实施之路
Distributed Cloud API Security可在组织的整个API生态系统及其完整生命周期内,提供一致的运维、安全和端到端可观测性。它还可帮助组织以API管理和网关功能无缝扩展现有Web应用防火墙(WAF),通过一个由SaaS交付的全球解决方案,将全面的API发现和正向安全功能与关键执行工具相结合。
我们很高兴获得这项SC Award,并期待继续努力,帮助各组织更轻松地实现有效的API安全,从而推动创新,满足客户需求。
如需了解更多详情,请阅读今天的新闻稿,并通过此交互式演示,亲身体验F5 Distributed Cloud API Security的实际应用。
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。