
F5与Windows Server 2012 DirectAccess/远程访问服务
简介
对于Windows 8和Windows Server 2012,Microsoft将先前Windows Server版本中的两种远程访问技术DirectAccess和VPN Server纳入统一管理,统称为Remote Access。可以部署F5技术来管理这些服务的流量并实现负载均衡。
DirectAccess最初随Windows Server 2008 R2和Windows 7推出,改变了以往的远程访问技术。传统VPN需要用户手动发起连接,而DirectAccess采用无缝的系统级连接。这意味着,已加入域的远程系统会在启动时自动安全地接入企业网络。
VPN以前称为远程访问服务(RAS),最初在Windows NT中引入,涵盖IKEv2、SSTP、PPTP和L2TP等传统Windows VPN技术。Windows Server 2012客户可以部署DirectAccess、VPN或同时部署两者,而同时部署通常更为有利。DirectAccess可为已获得适当权限且已加入域的Windows 7及更高版本客户端提供远程访问,而VPN则可为未加入域或尚未运行Windows 7的计算机提供远程访问。
Windows Server 2012中的DirectAccess新增了对本地和广域负载均衡的支持。F5 BIG-IP Local Traffic Manager (LTM)可用于提供本地负载均衡,F5 BIG-IP Global Traffic Manager (GTM)则可提供广域(也称全局)负载均衡。
将F5产品与DirectAccess和VPN结合使用的优势
F5产品可在Windows Server 2012远程访问部署中发挥重要作用。
- 高可用性:通过感知实际的DirectAccess/VPN服务,BIG-IP LTM可确保始终将用户定向到已准备好接受新连接的DirectAccess/VPN服务器,避免将用户定向到已停机或性能不佳的服务器。此外,BIG-IP LTM还提供跨服务的会话保持功能。这对于处理点对点隧道协议(PPTP)等流量非常有利。自Windows 95 R2以来,每个版本的Windows客户端均随附PPTP,因此该协议在客户端计算机上的覆盖范围非常广。每个通过PPTP连接到DirectAccess的客户端都会创建两个相互独立但缺一不可的流,即控制连接和数据连接。进行负载均衡时,必须将每个客户端的这两个流量流定向到同一台PPTP服务器,以免连接中断。BIG-IP LTM能够将特定客户端的两个流量流定向到同一台服务器,从而确保连接保持不中断。
- 可扩展性:通过智能管理流量,BIG-IP LTM可将吞吐量分配到由多个站点的DirectAccess/VPN服务器组成的服务器场,使系统能够支持比原本多得多的用户。
- 性能 BIG-IP LTM可通过多种方式帮助提升性能,包括TCP优化、SSL卸载以及感知服务器性能,从而加快访问速度,为用户提供出色的网络体验。尤其是,BIG-IP LTM的SSL/TLS加密卸载功能可以减轻DirectAccess/VPN服务器的大量工作负载。通过终止与客户端的SSL连接,并将未加密的流量发送到服务器,BIG-IP LTM可以释放服务器CPU资源,用于为客户端提供服务。
- 安全性:为DirectAccess/VPN服务器提供流量管理的同一台BIG-IP LTM设备也是通过ICSA认证的网络防火墙,符合数据中心安全标准,因此企业可将其同时部署为应用交付控制器(ADC)和边界安全设备。
架构
在部署过程中,仔细考虑适合DirectAccess/VPN的网络架构至关重要。可采用多种方案和拓扑。本文并非旨在详尽列出适用于所有部署的方案,而只是概述主要决策标准和几种建议的拓扑。通常影响部署拓扑的因素包括规模、安全要求、预算和服务级别协议(SLA)。由于这些因素往往决定采用某种架构或排除其他架构,建议在部署前咨询F5和Microsoft团队。
为实现高可用性,F5强烈建议采用主动/备用部署模式来部署BIG-IP LTM设备,或部署由两台或更多设备组成、彼此主动提供支持的设备组(也称为activeN模式)。这两种模式均可在不中断网络连接的情况下实现BIG-IP LTM故障转移。在下图中,单个BIG-IP LTM图标表示一个故障转移设备对或activeN组。
DirectAccess/VPN服务器前端
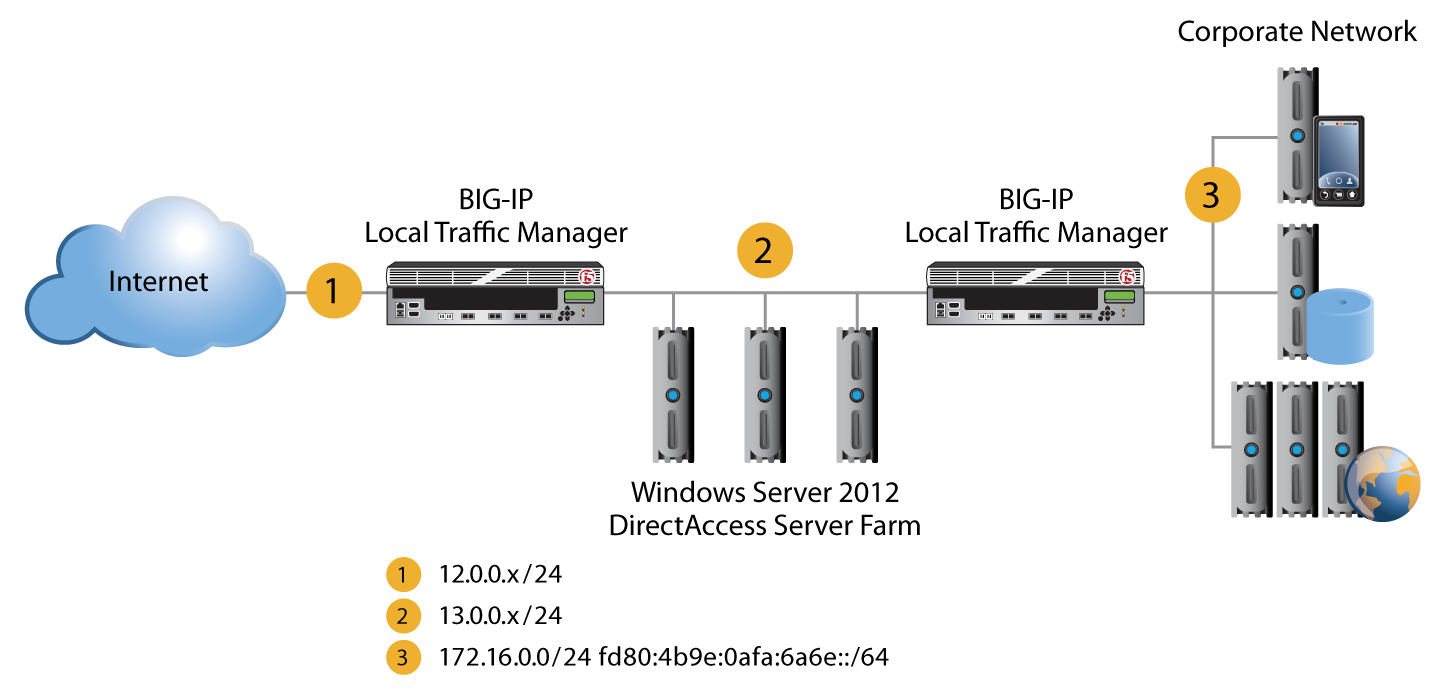
为了为DirectAccess提供应用交付和负载均衡,组织通常会在DirectAccess/VPN服务器前部署BIG-IP LTM,作为正式的前端。除其他功能外,此BIG-IP设备还负责监控DirectAccess/VPN服务的可用性,并将传入的客户端连接分配到各服务器。
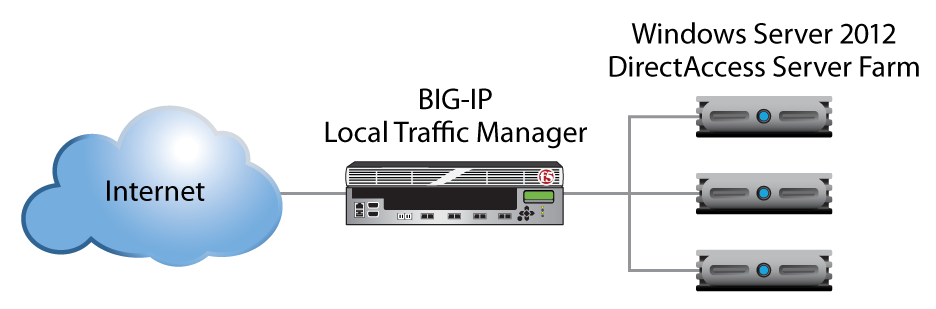
Windows Server 2012 DirectAccess服务器场
采用DirectAccess/VPN服务器的分层方法
虽然简单的DirectAccess/VPN负载均衡并不要求在DirectAccess服务器场与企业网络之间部署BIG-IP LTM设备,但这种部署方式也能带来显著优势。具体而言,此配置支持“向外管理”场景,使内部网络中的客户端或服务器能够主动与远程连接的DirectAccess客户端建立管理连接。此外,还可以对内部应用服务器场进行负载均衡,并执行其他实用的流量管理操作。
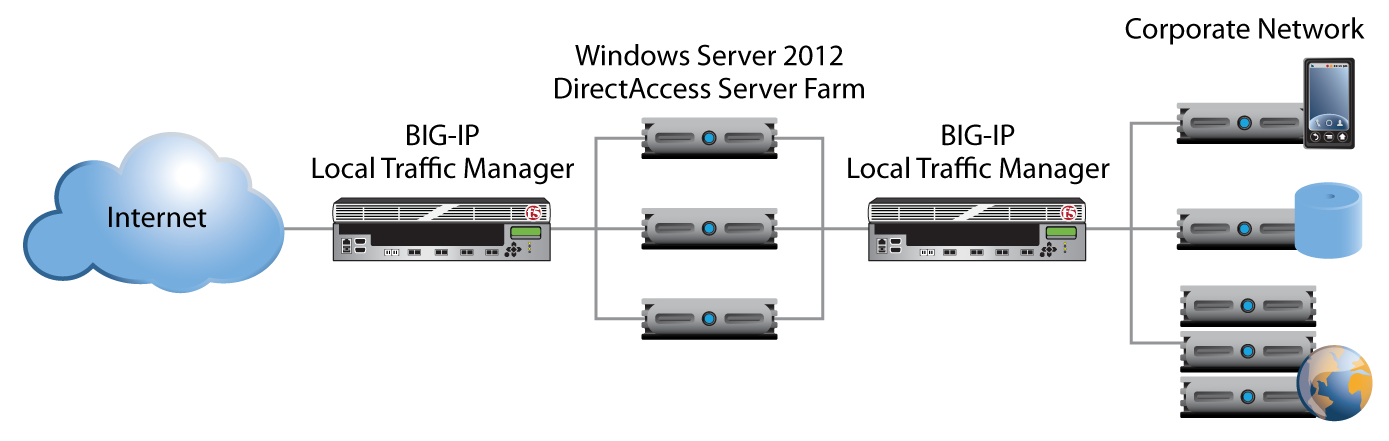
双设备与单设备(成对)BIG-IP LTM部署对比
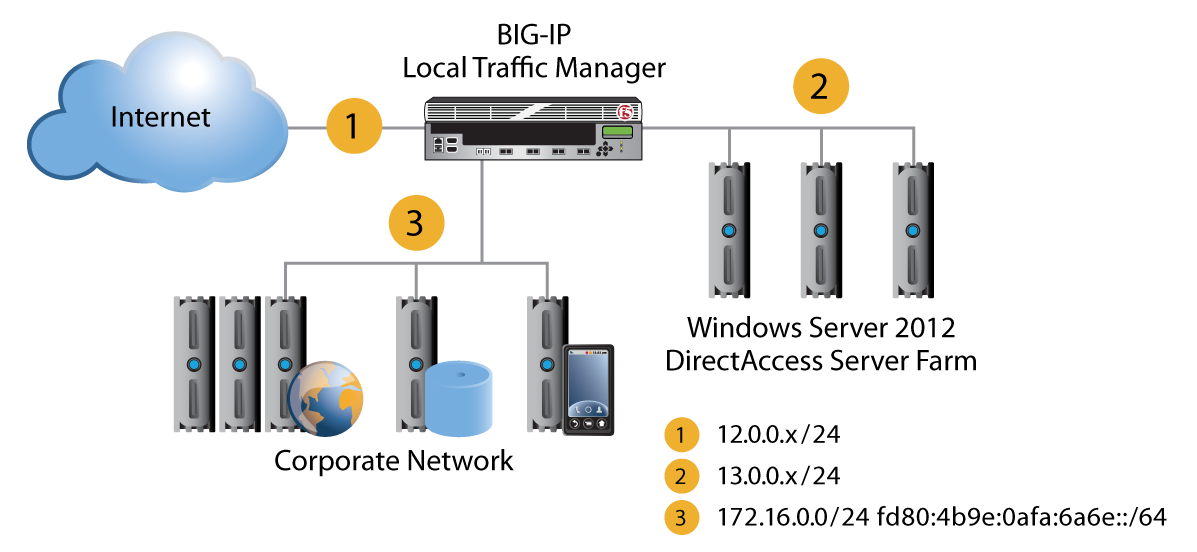
为实现理想的可用性,DirectAccess/VPN服务器场前端需要部署一台BIG-IP LTM设备,同时强烈建议在服务器场的企业网络侧再部署一台设备。但这并不一定需要使用不同的BIG-IP LTM设备。通过复用同一台BIG-IP LTM设备来同时承担外部和内部角色,可以轻松部署分层模型。请参见图3。
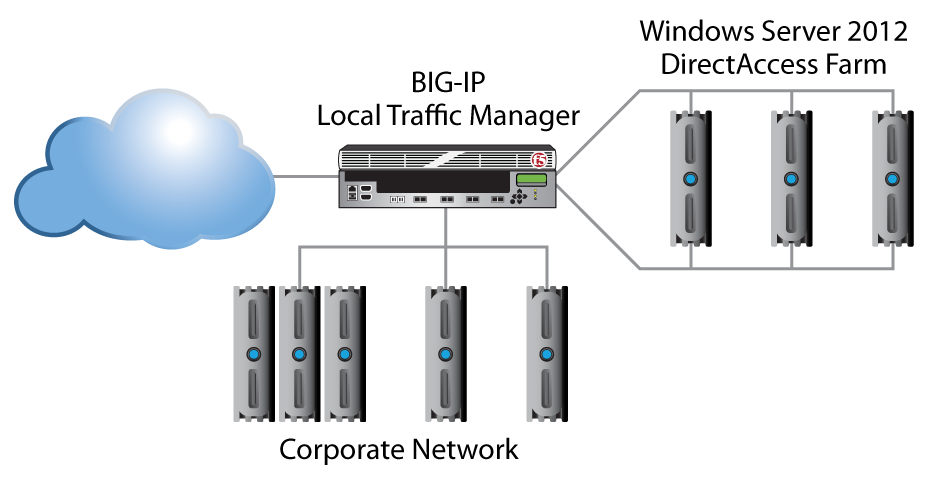
Windows Server 2012 DirectAccess 场 BIG-IP 企业网络
双接口与单接口DirectAccess/VPN部署对比
除了选择前端或分层方法外,组织还必须决定是使用双宿主网络接口,还是使用单个网络接口控制器(NIC)来部署Direct Access/VPN服务器。
双接口部署
DirectAccess支持双接口路由配置,可将外部网络与企业网络分隔开来。此配置支持分段部署,也是使用DirectAccess套件中Teredo访问协议的必要条件。Teredo协议采用轻量化安全设计,并且与网络地址转换(NAT)兼容。
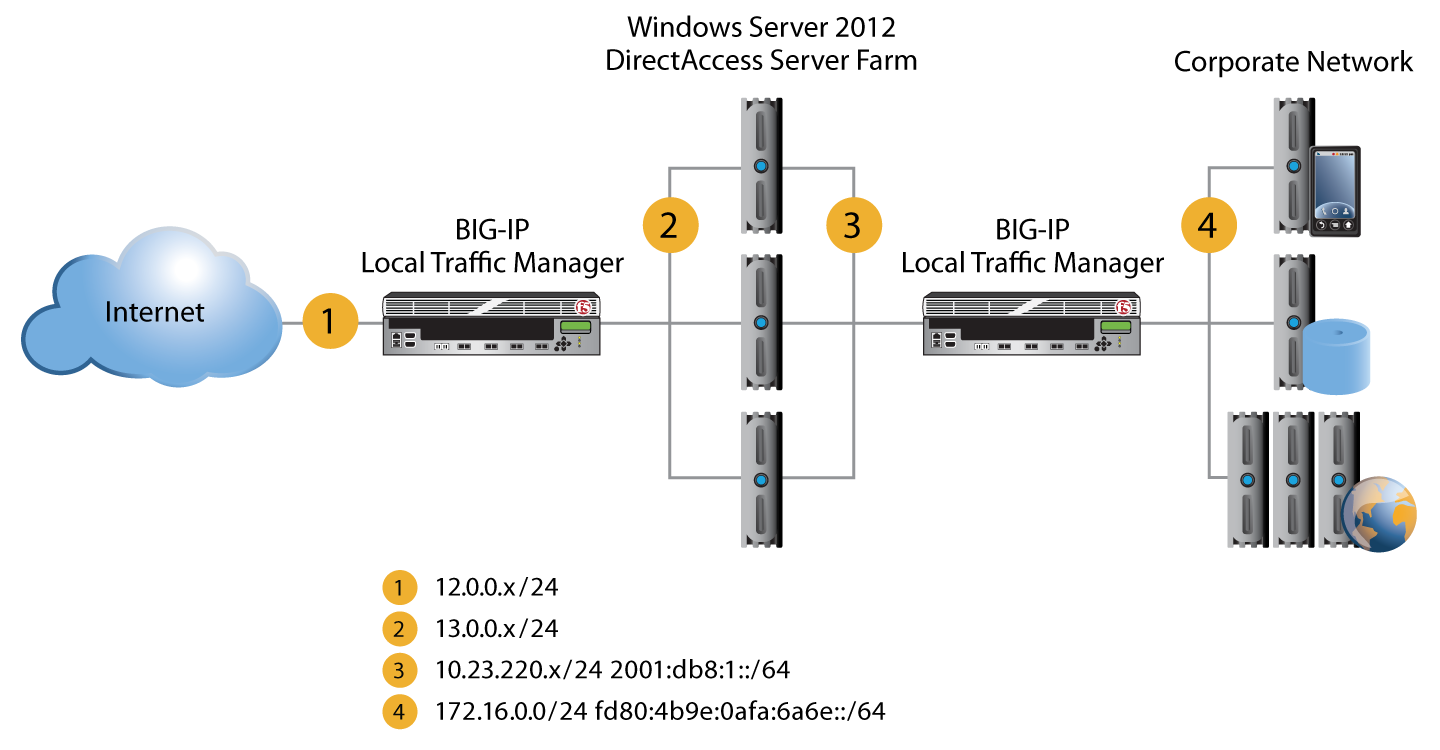
单接口部署
DirectAccess还支持单接口部署模式,其中每台DirectAccess服务器仅配备一个NIC。企业网络。
单站点部署与多站点部署
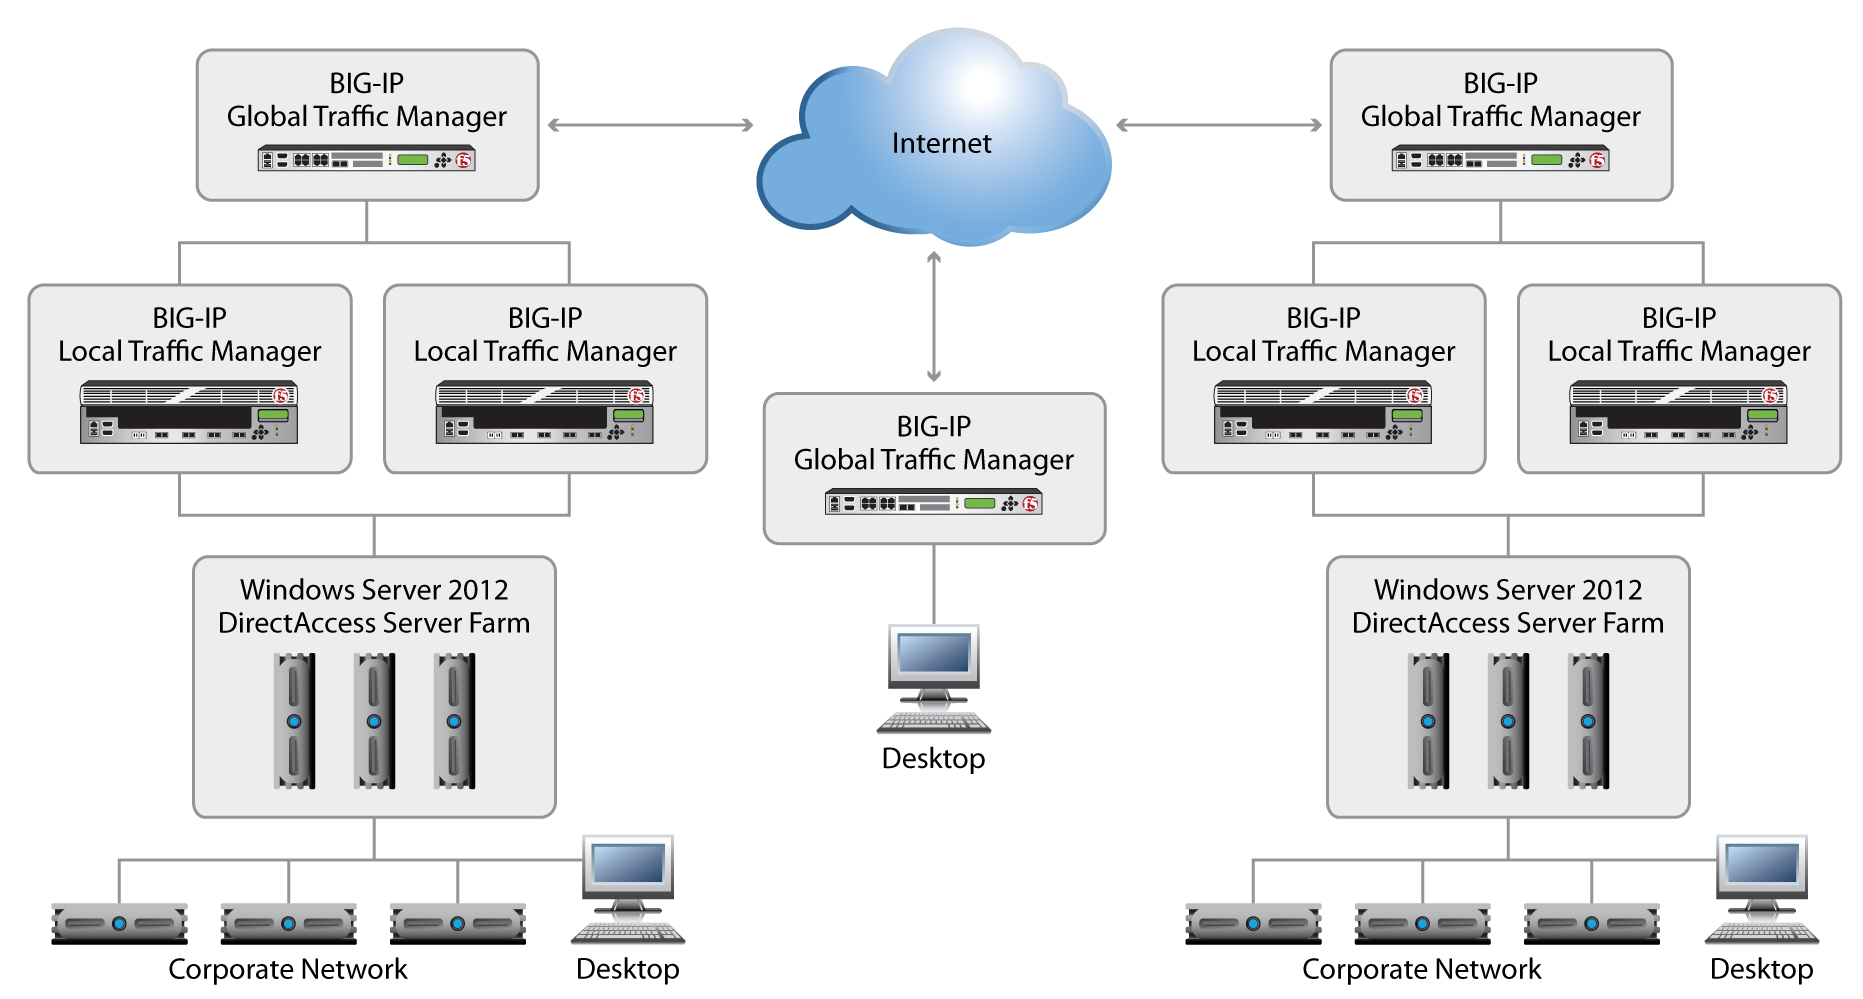
对于用户群庞大且遍布多个国家/地区,或需要站点级弹性的部署,可选择多站点部署。在这种情况下,除BIG-IP LTM外,还可部署F5 BIG-IP GTM,以提供广域流量管理和上下文感知型负载均衡。
BIG-IP GTM是一款全局流量管理设备,可监控站点级运行状况、处理来自站点外部的流量(包括远程客户端请求),并提供站点级灾难恢复功能,从而扩展BIG-IP平台的优势。BIG-IP GTM具备地理位置感知功能,可将远程用户引导至地理位置最近的DirectAccess服务器场。发生计划内或计划外中断时,BIG-IP GTM还可确保在站点级别故障转移至处于活动状态的数据中心。
结论
无论哪种配置拓扑最适合组织的架构和需求,F5产品都能在Windows Server 2012 DirectAccess/VPN部署中发挥重要作用。BIG-IP LTM与BIG-IP GTM可协同工作,为DirectAccess和远程访问服务提供服务器级和站点级弹性。BIG-IP平台可基于服务、上下文和用户感知能力智能管理流量,并提供服务持久性和出色的吞吐能力,从而提高可用性并支持扩展。先进的硬件优化技术以及加密和解密卸载可提升系统性能和服务器容量,同时改善用户体验。BIG-IP LTM既是通过ICSA认证的网络防火墙,也是应用交付控制器(ADC),还可用作边界安全设备,并可通过BIG-IP系列的其他策略管理和安全模块进一步增强。将BIG-IP产品与DirectAccess/VPN结合部署,有助于组织充分发挥远程访问投资的整体效益并增强安全性。
发布于2012年9月5日