
分布式部署应用,助力灾难规划与可用性
简介
自然灾害、DDoS攻击和应用基础设施故障通常会导致网站中断,进而造成收入损失、客户满意度下降和用户工作效率降低。
很少有组织会未雨绸缪,通过在多个地点建设数据中心来做好灾难应对准备。更常见的做法是选择区域性辅助物理数据中心,将辅助站点配置为主备模式,并采用手动恢复流程。还有一些组织利用云提供按需使用的虚拟数据中心。
如果部署不当,这两种方案都可能成本高昂、容易出错且运行缓慢。在最需要发挥作用时,这些辅助数据中心可能会出现数据中心之间的事务中断,导致客户对面向用户的应用不满,并产生停机成本,严重影响业务并降低盈利能力。
不过,将辅助数据中心作为完整应用交付解决方案的一部分进行构建,并不一定困难或复杂。F5 BIG-IP DNS可在多个站点间采用双活配置,全面管理数据中心应用和用户访问。
确保数据中心健康运行
在灾难恢复过程中,应用可用性至关重要。在多个数据中心维护应用可能会引发一系列问题,包括保持应用同步、管理用户与这些应用的连接,以及确保所有系统正常运行。这种方法面临的挑战包括:
- 无法了解数据中心和应用的运行状况。 如何评估数据中心和应用的运行状况?
- 欠佳的用户体验。 组织交付应用时,如何处理中断的会话、恢复丢失的数据并保护个人信息?
- 维护开销。很多时候,组织别无选择,只能关闭整个数据中心进行升级,而通过WAN进行站点间数据复制也会耗费大量宝贵时间。对于电子商务网站而言,能否承受由此造成的收入损失?
- DNS管理与安全。域名系统(DNS)可能是企业使用的最关键、应用最广泛的网络技术,但也一直是最容易受到攻击的技术之一。如果DNS管理错误导致整个应用基础设施中断,会造成什么后果?如果没有适当的管理工具,BIND版本更容易受到攻击,也难以升级。区域文件篡改、协议隧道、DNS域欺骗、拒绝服务(DoS)和SYN洪水等新型安全威胁不断涌现。遗憾的是,企业内部经常对DNS缺乏正确认识或管理不当,这可能导致配置和架构错误,使网络中的薄弱环节暴露在外。
灾难恢复管理
在规划灾难恢复的同时确保应用在多个站点持续运行,很容易陷入不断修复失败事务、维持用户满意度和协调停机时间的循环。依靠手动流程应对这些挑战,不仅成本高昂且容易出错,还可能导致业务中断并降低盈利能力。
组织需要一种能够通过提供以下功能来应对这些挑战的解决方案:
- 出色的应用可用性和性能
- 降低管理开销
- 提高运营效率
理想的解决方案应能帮助组织以智能方式管理各种条件或情况下的数据中心和应用。它应能通过单一管理平台检测数据中心和应用的运行状况,包括内部和外部Web服务。出现问题时,该解决方案应能自动、无感地将用户重新路由到适当位置,同时保持应用和服务的可用性。
要在站点之间以及灾难期间(甚至在负载高峰期)保持应用可用性,不能仅依靠ping和更新DNS记录,还需要更深入的规划,以及能够提供以下功能的应用交付架构:
- 全面的应用监控。 仅检查应用是否正常运行还不够。解决方案的应用监控应包括检查应用,并将所有依赖项纳入考量。自动执行故障转移流程可消除管理开销,最大限度减少代价高昂的停机时间,并避免在跟踪相互依赖关系时依靠猜测。
- 服务管理和维护 遵循良好的管理准则,解决方案应能够智能跟踪和管理多站点应用基础设施中的依赖关系。实用的管理工具应支持从一个位置识别和监控应用基础设施的依赖关系,以便快速掌握运行状况并提高运营效率。
- 用户客户端连续性。该解决方案应能够根据数据中心、应用及任何Web服务依赖项的状态,以及位置和凭据等用户信息,将用户定向到适当的数据中心。基于用户连续性和应用监控来跟踪应用状态,对于确保向用户交付正确内容,同时避免会话中断或数据丢失至关重要。
- DNS管理。理想的解决方案应让DNS管理简单且不易出错,因为一个微小的配置错误就可能导致整个应用基础设施中断。解决这一问题的简便方法包括提供易用的用户界面、DNS错误检查和自动反向查找。
- 安全性。组织需要采用全面的集成式方法,保护网络和应用免受潜在威胁与攻击。
利用BIG-IP技术做好灾难应对准备
BIG-IP应用交付控制器(ADC)设备系列可为跨多个数据中心运行的应用提供高可用性、卓越性能和集中式管理。BIG-IP ADC设备基于F5统一、模块化且可扩展的TMOS架构构建,可根据业务策略以及数据中心、网络、应用和Web服务的状况,管理和分配用户的应用请求与应用流量,从而确保高可用性。
BIG-IP DNS
BIG-IP DNS是跨多个数据中心分发应用的基石。除基本DNS功能外,当用户和应用在正常或不利情况下跨数据中心迁移时,BIG-IP DNS还可提供精细的应用交付管理。
全面的运行状况监控
BIG-IP DNS充当全球应用流量调度中心,检查所有数据中心内整个应用基础设施的运行状况,消除单点故障,并将流量从性能不佳的站点转移出去。BIG-IP DNS通过BIG-IP Local Traffic Manager(LTM)、ISP连接、服务器、缓存乃至用户内容,收集数据中心的性能和可用性指标,从而确保高可用性和充足的容量。
以应用为中心的监控
如今的应用高度复杂,需要通过智能运行状况检查来确定其稳定性和可用性。BIG-IP DNS不依赖单一的运行状况检查,而是聚合多个应用监控器,以便从多个层面验证状态。这有助于提高可用性和可靠性,并消除误报,从而降低管理开销。
BIG-IP DNS为超过18种不同的应用提供预定义的开箱即用型运行状况监控支持,包括SAP、Oracle、LDAP、mySQL等。BIG-IP DNS会对这些应用以及附加了自定义监控配置文件的任何应用进行针对性监控,从而准确判断运行状况、减少停机时间并改善用户体验。
BIG-IP DNS会跟踪相互依赖的应用的运行状况。如果组内某个对象未通过运行状况检查,则会将所有相关对象标记为已停机。例如,如果SharePoint Web服务正在运行并响应请求,但无法访问SharePoint数据存储,BIG-IP DNS会将该SharePoint Web服务标记为已停机且不可用,因为它无法访问数据,即使该Web服务实际上仍在运行。这样,您可以根据业务逻辑和盈利能力调整并监控应用对象,构建可扩展的流量分配策略,并更有效地管理应用依赖关系。
发生灾难或将任何应用从一个数据中心迁移到另一个数据中心时,BIG-IP DNS会利用这种深度应用监控来确定应由哪个数据中心处理特定用户请求。随着应用日益分散在多个数据中心和云端,将所有应用层关联到统一的管理和分发系统中的能力将变得至关重要。
客户端连续性
为提供更出色的用户体验,BIG-IP DNS不仅监控应用,还会在用户请求数据中心内的应用时跟踪用户状态。用户可跨应用和多个数据中心保持会话,并根据应用和用户状态,以透明方式路由到适当的数据中心或服务器。如果用户在一个数据中心内开始与某个应用建立会话,而该应用随后迁移到另一个数据中心,会话完整性始终能够得到保持,不会出现会话中断,也不会丢失或损坏数据。组织可依靠BIG-IP DNS管理用户对多个数据中心内应用的访问,从而提高基础设施可扩展性、改善总体拥有成本(TCO),并减少支持请求。
DNS管理与安全
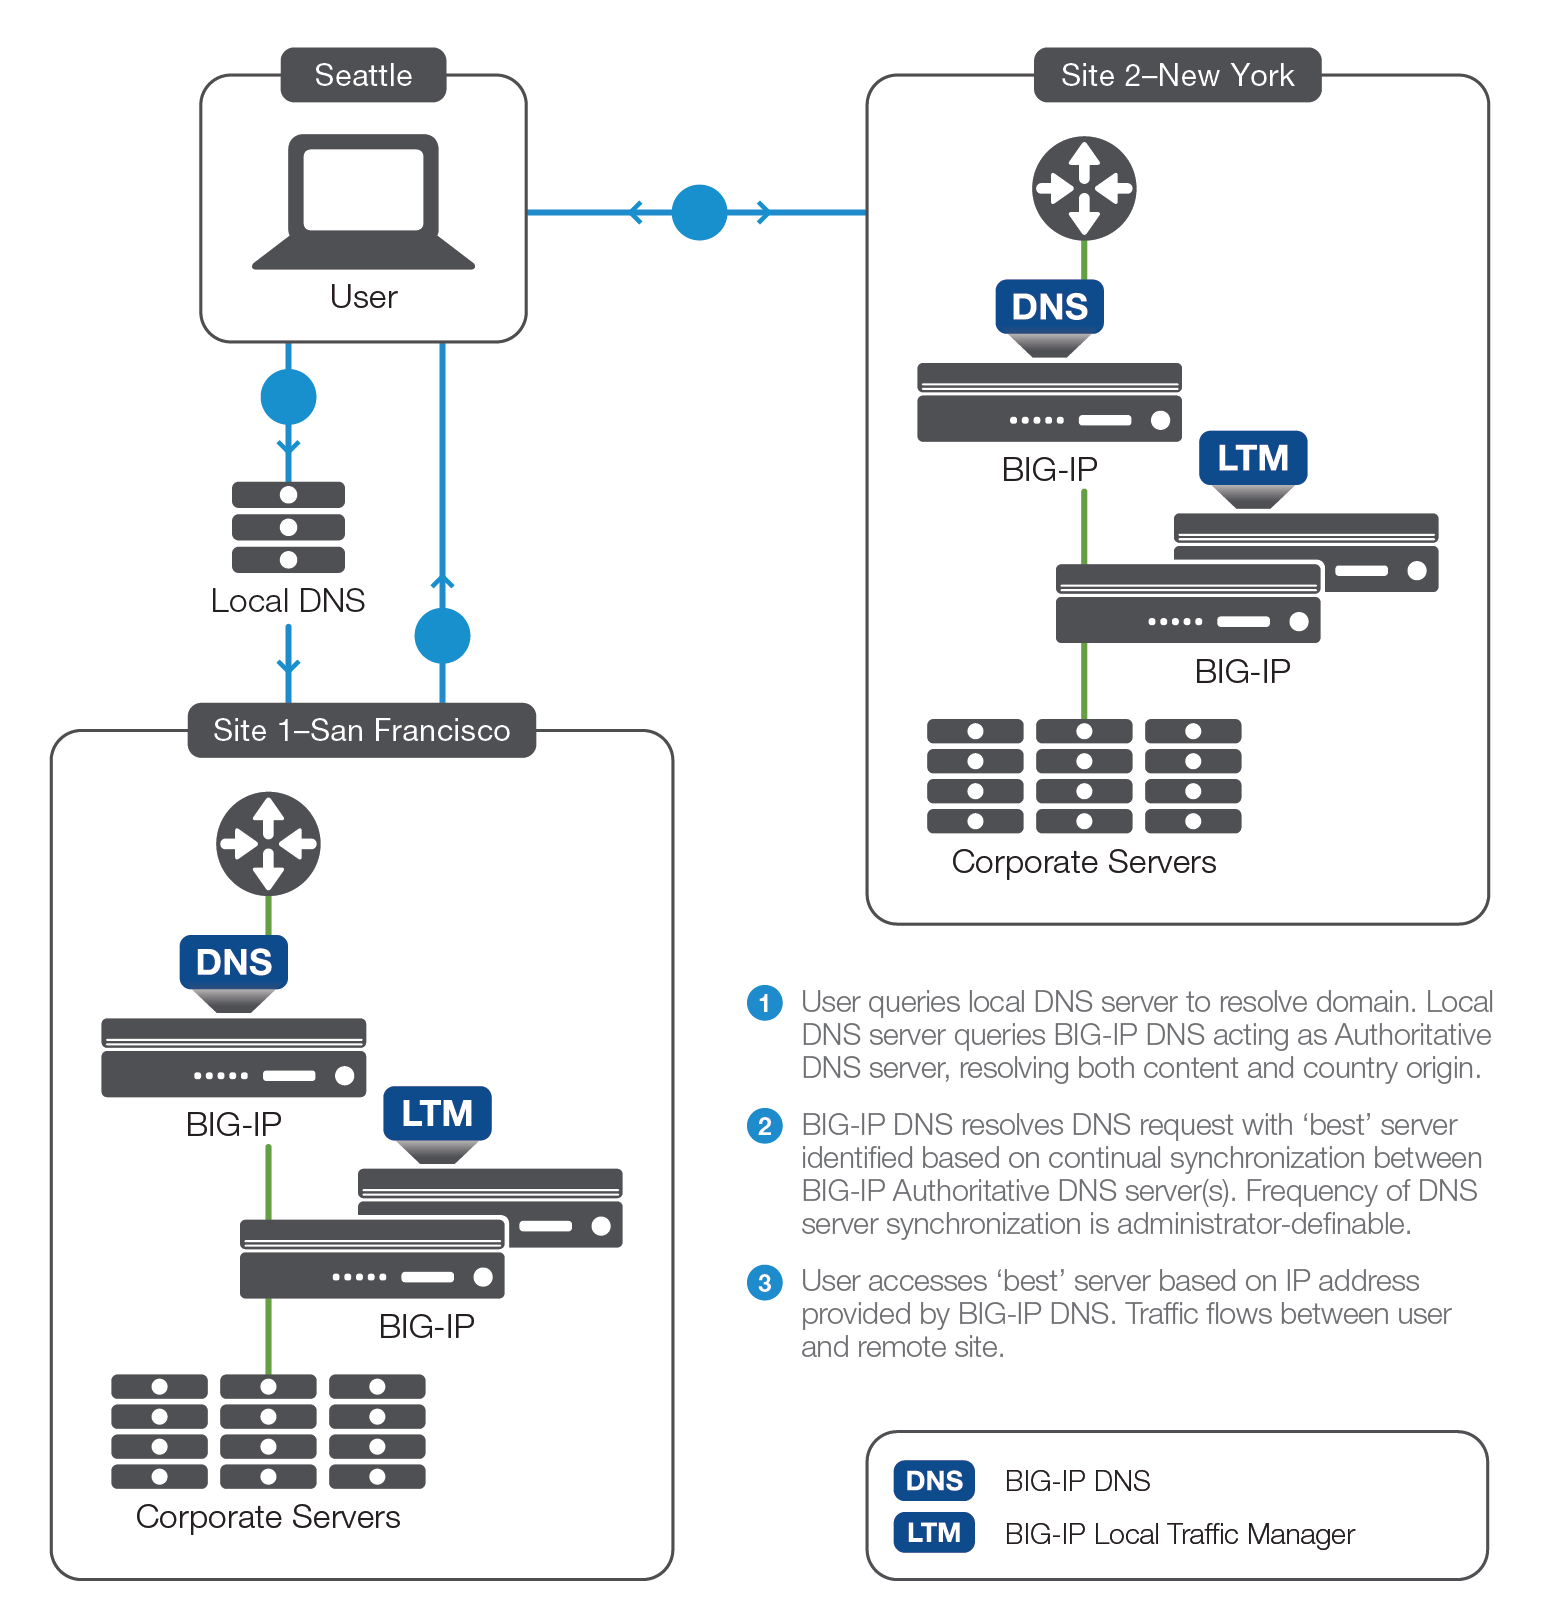
BIG-IP DNS是一款全球DNS解决方案,可在应用交付网络的最边缘提供域名服务。借助地理位置服务,BIG-IP DNS可根据用户的实际位置,将其定向到适合的应用交付数据中心。在数据中心内,BIG-IP Local Traffic Manager可协同对本地和递归DNS服务进行负载均衡,从移动边缘到应用构建容错架构。BIG-IP DNS还可防御基于DNS的攻击并支持DNSSEC,从而打造更安全的DNS环境。
结论
借助BIG-IP LTM和BIG-IP DNS,F5提供了经过实践验证的解决方案,用于管理灾难恢复、站点故障转移和业务连续性。除了使用BIG-IP DNS全面检查站点可用性外,该解决方案还可优化应用数据,以维持数据中心之间以及基于用户的连接的服务级别。BIG-IP产品可在多个站点之间透明交付应用和Web服务,确保全球业务连续性和应用可用性,并在全球范围内将用户定向到更合适的站点,从而提高客户满意度。BIG-IP产品作为单一集成解决方案协同运行,还可全面呈现整个分布式网络中的应用和数据中心运行状况,从而降低管理开销。
无论是构建真正的灾难恢复架构、设计多个采用分布式负载的数据中心,还是将部分应用服务迁移到云端,BIG-IP DNS和LTM都能提供所需的应用交付管理,帮助确保应用安全、快速且可用。无论发生灾难,还是在企业IT日常运营中,F5都能提供用户可见性,并帮助维持关键业务应用的高可用性。
发布于2017年10月2日