使用F5 BIG-IP SSL Orchestrator管控影子AI风险
影子AI带来的风险与挑战日益加剧
ChatGPT、Claude等生成式人工智能(GenAI)工具正在迅速改变组织的工作方式,推动自动化、加速创新并提高生产力。这些工具已不再是可选项,而正成为各行各业关键业务不可或缺的一部分。
但随着这些工具日益普及,一类新的安全风险也随之出现:影子AI,即员工、承包商或合作伙伴在未经IT或安全团队监督的情况下擅自使用AI工具。影子AI是影子IT的一种,会带来严重的监控盲区和漏洞,例如:
- 数据暴露:敏感信息或专有信息可能会被上传至外部平台,超出贵组织的控制范围。
- 合规风险:未经授权使用AI可能违反GDPR、HIPAA或PCI DSS等行业和政府法规。
- 隐藏的恶意软件:AI平台通常通过HTTPS或TLS运行,这会限制可见性,并增加加密威胁未被检测到而乘虚而入的可能性。
混合多云环境日益复杂,进一步加剧了这些风险。在此类环境中,工作负载分散,安全工具往往各自独立运行。对于本已人手紧张的安全运营团队而言,监控和管控跨环境的AI活动既困难又耗时。
简单地阻止使用生成式AI工具看似是最容易的解决方案,但对于依靠这些工具在AI驱动时代保持竞争力的现代企业而言,这并不现实。真正的挑战在于,如何在不造成运营瓶颈或阻碍创新的前提下,智能保障AI使用安全,同时保护组织、敏感数据和知识产权。
主要优势
消除AI盲区
解密SSL/TLS加密流量,发现影子AI活动并应对隐藏风险。
实施定制化安全策略
应用基于风险的动态控制措施,严格审查未经授权或隐蔽访问生成式AI等高风险操作,同时确保安全工作流的性能。
提升安全意识
通过情境化、可编程的实时指导来培训用户,防止将敏感数据上传到GenAI等错误,并强化策略。
简化运维
与现有安全工具无缝集成,集中管理影子AI。
在当今由AI驱动的混合多云环境中,阻止使用生成式AI工具并不现实,更明智的做法是以智能方式保障其使用安全。
F5 BIG-IP SSL Orchestrator:
检测和管理影子AI的核心支撑
F5® BIG-IP® SSL Orchestrator®是保障GenAI使用安全的关键解决方案,同时不会影响生产力或创新。通过结合对加密流量的深度可见性、智能编排,以及与现有安全技术栈的无缝集成,BIG-IP SSL Orchestrator可采用多层方法,高效检测、控制和管理影子AI活动。
解密并检测:获得对加密流量至关重要的可见性
加密流量对于保护传输中的数据至关重要,但也会给安全运营团队带来严重的可见性盲区。这些盲区使影子AI难以识别,也难以阻止因未经授权使用生成式AI而不当共享敏感数据。BIG-IP SSL Orchestrator通过实时解密加密流量,消除这种可见性缺失问题。通过深入了解与AI相关的行为,贵组织可以:
- 检测影子AI活动:识别隐藏在加密流量中的未经批准的生成式AI使用行为,并在新风险升级前加以应对。
- 主动干预:阻止恶意载荷,并防止与外部AI平台共享敏感数据,帮助贵组织避免违规和数据丢失。
- 提升安全工具效能:在整个安全技术栈中编排解密流量,以改进威胁检测,并实现高效的策略执行和检查。
通过消除加密盲区,BIG-IP SSL Orchestrator为检测和管理影子AI奠定了基础。
主要功能
实时流量解密
通过主动检测和控制,发现隐藏在加密流量中的生成式AI活动。
动态流量路由
根据风险级别,使用服务链将高风险操作定向至DLP、WAF或其他检测工具。
精细化策略
利用 F5 Secure Web Gateway Services,按用户允许、阻止或确认安全使用AI。
可编程用户指导
提供定制的实时提醒,引导用户并防止违反AI使用策略,无需额外的外部工具。
智能执行:通过动态服务链实现定制化控制
可见性对于发现风险至关重要,但这只是管理影子AI所带来风险的第一步。有效的安全防护需要智能编排和策略执行。BIG-IP SSL Orchestrator的动态服务链可根据风险级别,将流量路由至适当的安全工具,帮助安全运营团队实施定制化安全措施。例如:
- 高风险操作:将文件上传或数据传输等敏感活动的流量路由至数据丢失防护(DLP)扫描器、Web应用防火墙(WAF)或入侵检测系统(IDS)等工具,以防止数据外泄至生成式AI软件,并检测恶意载荷。
- 低风险交互:允许AI文本提示等常规操作绕过深度检测,在保持性能的同时尽可能降低延迟。
这种方法可确保流量接受适当级别的安全审查,同时不会影响安全、高效的AI使用。通过动态调整流量编排,BIG-IP SSL Orchestrator可实现精准策略执行和性能优化,同时简化SecOps团队的管理工作。
扩展控制能力:借助F5 Secure Web Gateway Services实施高级策略
作为其服务目录的一部分,BIG-IP SSL Orchestrator可与F5® Secure Web Gateway Services原生集成,使贵组织能够应用高级精细化策略来管理生成式AI的使用。此集成不仅扩展了BIG-IP SSL Orchestrator的策略执行能力,还将工具整合到一个集中式平台中,从而简化部署和管理。
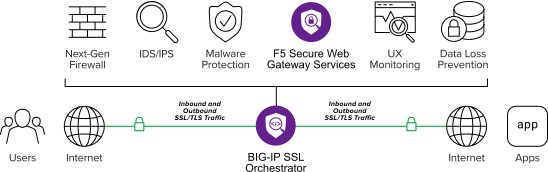
借助F5 Secure Web Gateway Services,贵组织可以进一步兼顾安全与运营需求。例如,可以:
- 启用基于角色的访问控制:允许营销或人力资源等风险较低的团队访问生成式AI,同时限制财务或法务等较为敏感的部门执行高风险操作。
- 保护受监管数据:阻止用户将个人身份信息(PII)、财务数据或其他敏感资产上传到未经批准的工具,确保符合GDPR和HIPAA等法规要求。
F5 Secure Web Gateway Services纳入BIG-IP SSL Orchestrator的服务目录后,部署更简单,管理更直观,策略执行更精准。
提升安全意识:通过用户指导营造重视安全的文化
BIG-IP SSL Orchestrator通过Service Extensions提供用户指导,为影子AI安全策略增添一道重要防线。用户指导功能完全可编程且易于部署,无需任何外部工具,即可为用户提供实时的情境化指导,例如拦截将敏感数据上传至外部AI平台等高风险操作。
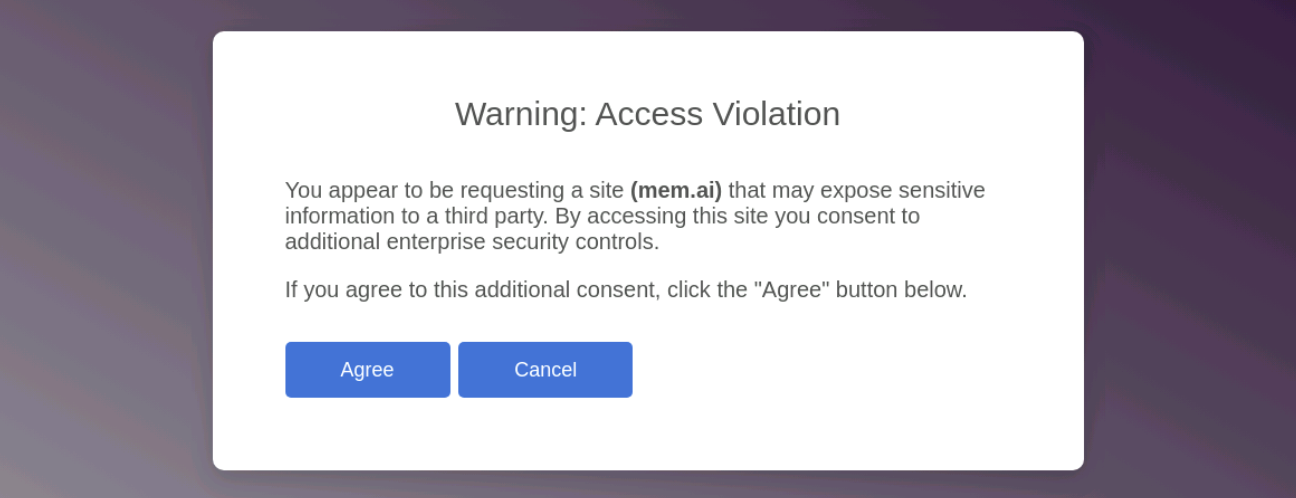
借助它,您可以:
- 避免在关键时刻出错:通过量身定制的即时指导,尽可能减少合规违规和敏感数据泄露。
- 无缝强化政策:通过BIG-IP SSL Orchestrator直接提供定制指导消息,使其与现有组织政策(包括AI使用政策)保持一致。
- 提升安全意识:在不影响工作效率的前提下,强化责任意识,促进长期遵守安全协议。
作为额外的一层防护,用户指导有助于安全运营团队确保合规并主动管理风险,同时帮助员工在充分了解情况后采取行动,而无需依赖强硬的管控措施。
结语
随着生成式AI推动各行业转型,影子AI带来的风险要求采用更智能的安全方法。BIG-IP SSL Orchestrator可提供加密流量可见性和动态编排,借助F5 Secure Web Gateway Services实施定制化策略,并通过Service Extensions主动指导用户,从而帮助组织高效管理影子AI活动。
借助BIG-IP SSL Orchestrator,保障创新安全不再意味着需要权衡取舍,而是可以转化为战略优势。这一无缝的多层解决方案可简化影子AI管理,同时保障生产力、合规性和贵组织的关键资产。
想进一步了解F5产品和解决方案如何帮助您实现目标? 联系F5。