企业如何构建完整的WAF安全防护体系
随着 AI、大模型和云原生技术的快速发展,企业应用数量持续增长,Web应用防火墙(WAF)已经成为企业应用安全的重要保障。现代企业的应用不仅部署在本地数据中心,还广泛分布于多云、混合云和边缘计算的环境中,应用架构更加复杂,网络攻击范围也在持续扩大。
在这一背景下,仅依靠传统的安全防护,已经难以应对不断演变的网络威胁。企业需要以WAF为核心,结合应用安全测试、漏洞监测、API 安全和运行时防护能力,建立一个覆盖开发、测试、发布和运行全过程的应用安全体系。
企业为什么需要Web应用防火墙保障应用安全
根据F5 2026年应用战略现状报告 数据显示,超过十分之九的组织在至少两种类型的公共云、私有云和托管机房环境中开展运营。
与此同时,随着API的开发和交付速度不断提升,越来越多Web应用及API直接暴露在互联网环境中。据Verizon数据泄露调查报告显示,面向互联网的Web应用仍然是主要攻击入口之一,占全部安全事件的34%。
企业应用数量增加、部署环境分散以及API调用关系的日益复杂,传统的安全防护方式很难全面识别和阻止针对应用层的攻击。因此,企业需要借助Web应用防火墙、持续安全测试、漏洞监测和运行时防护等技术,及时发现应用漏洞并拦截恶意攻击,构建覆盖应用全生命周期的安全防护体系。
如何构建完整的WAF测试与防护体系
现代应用安全不能只依赖单一的Web应用防火墙,还需要结合多种应用安全测试技术,在开发、测试、上线和运行等不同阶段,持续发现并处理安全风险。
静态应用安全测试(SAST)
静态应用安全测试,是通过分析应用源代码,在软件开发早期发现潜在安全漏洞。例如,SQL注入、缓冲区溢出、不安全函数调用以及代码配置错误等。通过在开发阶段引入SAST,企业可以在应用上线之前识别代码层的安全问题,降低后期修复漏洞的难度和成本。
动态应用安全测试(DAST)
动态应用安全测试,主要针对正在运行的Web应用,通过模拟真实攻击行为,检验应用在实际运行环境中存在的安全漏洞。DAST无需访问应用源代码,可以从外部攻击者的视角验证应用安全性,并为WAF的安全规则配置和漏洞防护策略提供依据。
渗透测试
渗透测试,通常由自动化测试工具和人工共同完成。安全人员会模拟真实攻击路径,对Web应用、API、身份认证机制和业务逻辑进行全面测试。通过渗透测试,企业不仅能够发现常规扫描工具难以识别的复杂漏洞,还可以获得针对性的漏洞修复建议和安全加固方案。
新一代Web应用防火墙需结合AI安全检测
现代应用架构越来越复杂,传统依赖固定规则和特征库的安全防护方式,可能难以及时识别未知攻击和复杂业务风险。因此,企业需要的不只是一个WAF,而是一套可持续演进、可集中治理、并能通过AI驱动的WAF构建安全防御新标准,相关技术主要包括:
- 模糊测试:通过向应用输入大量异常或随机数据,发现应用在异常情况下可能出现的安全问题。
- 交互式应用安全测试:在应用运行过程中结合代码和请求信息,对漏洞进行实时检测。
- 运行时应用自我保护:可直接在应用运行环境中监测并阻止恶意行为。
- AI智能漏洞分析:对访问请求、攻击行为和安全事件进行关联分析,帮助企业更快识别异常流量和潜在风险。
将WAF融入软件开发和应用运营全过程
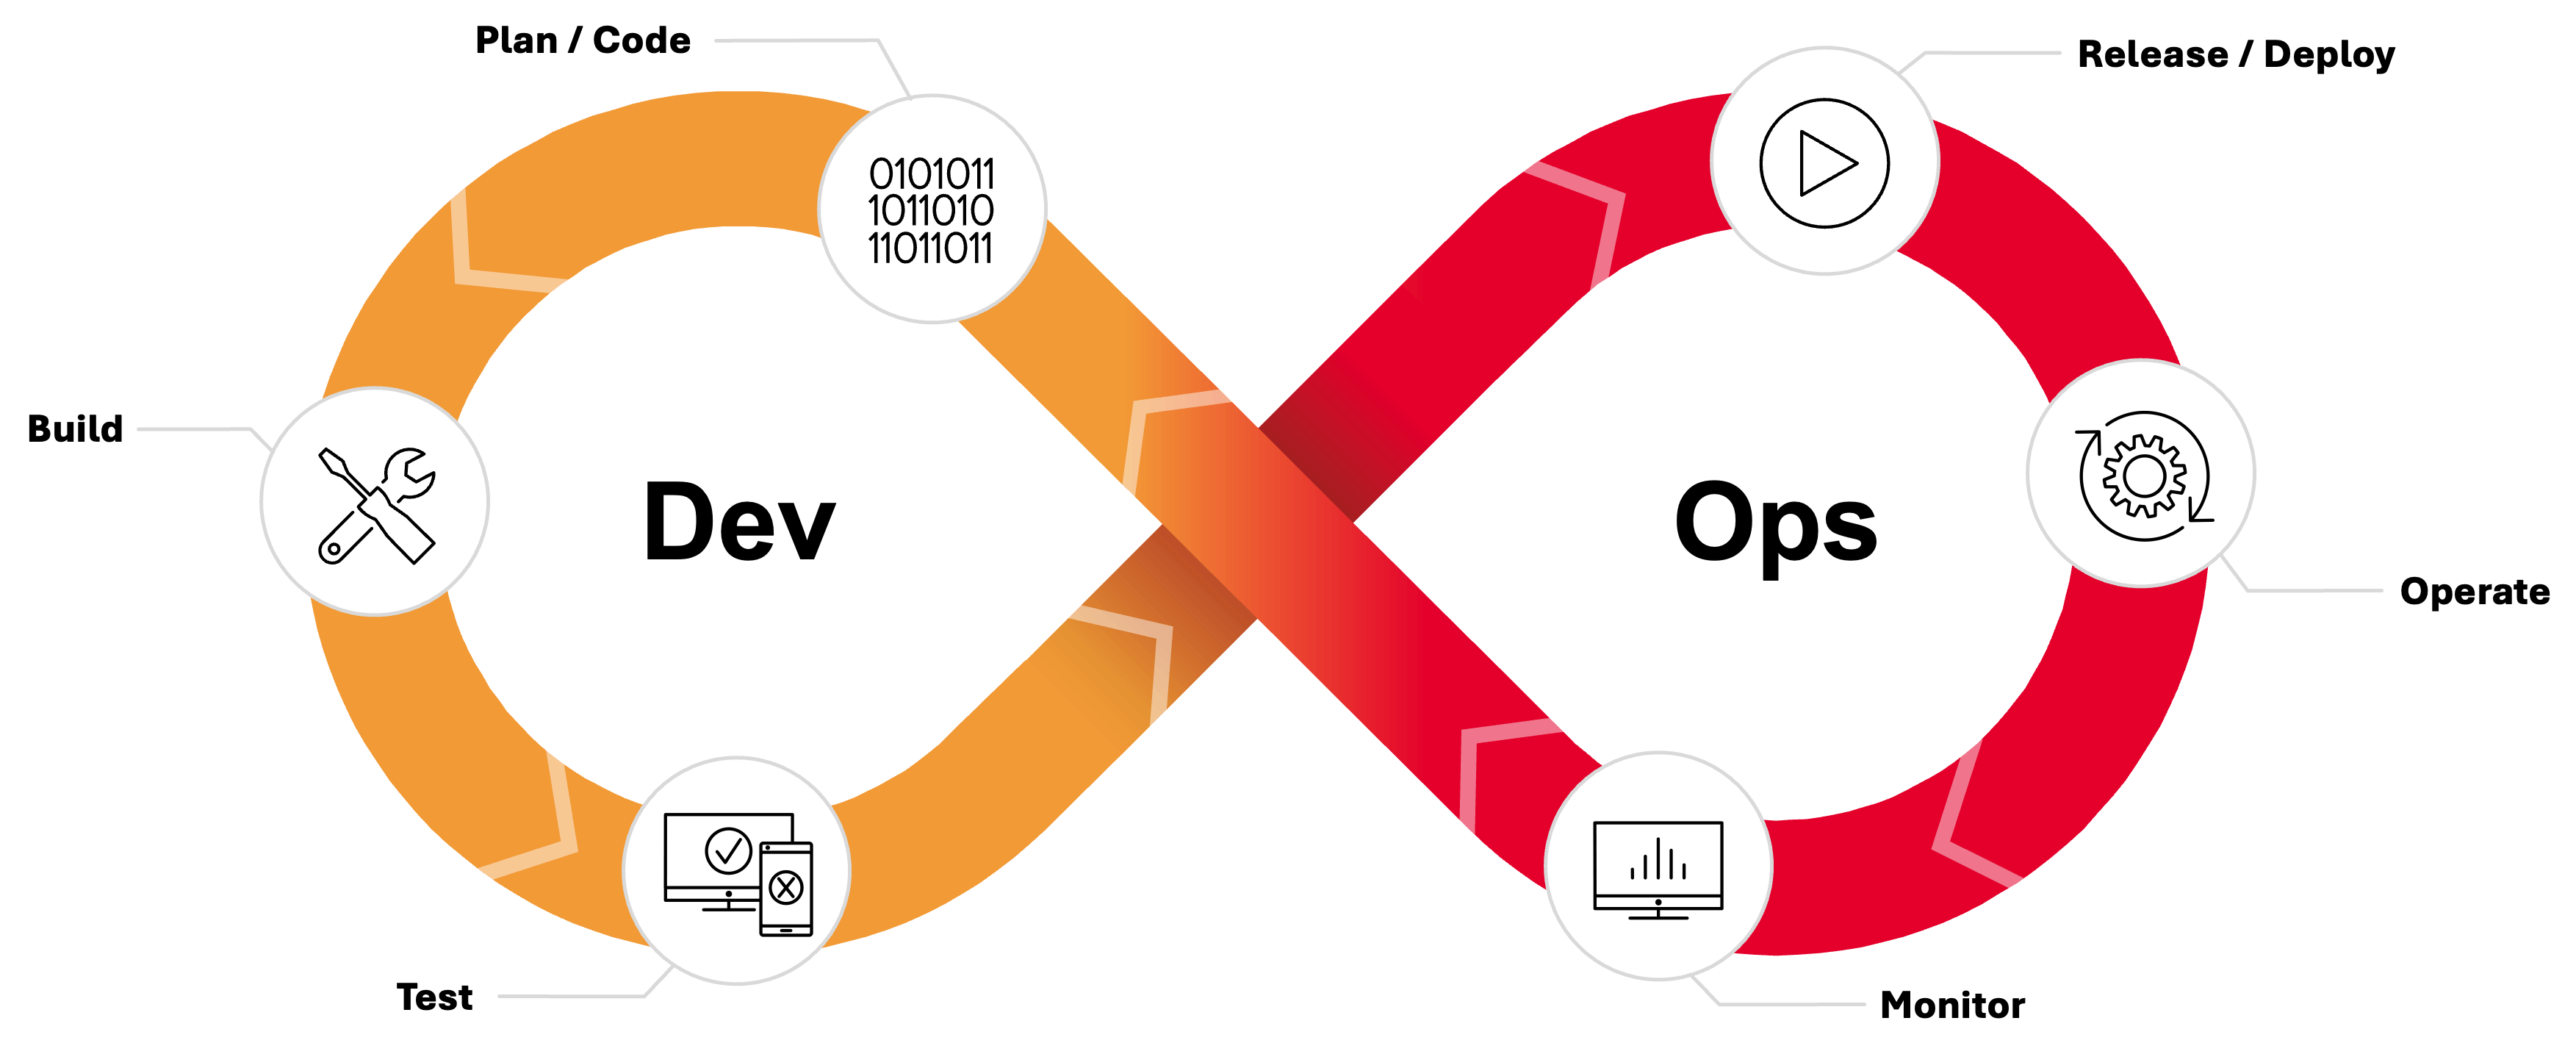
企业应将Web应用防火墙与应用安全测试能力相结合,让安全防护贯穿软件开发的整个生命周期(SDLC),在不同阶段,可以部署相应的安全措施:
- 设计阶段:开展威胁建模,提前识别潜在攻击路径和高风险业务场景
- 开发阶段:通过静态应用安全测试(SAST)检测源代码中的安全漏洞和不安全编码问题
- 测试阶段:结合动态应用安全测试(DAST)和模糊测试,验证应用在运行环境中的安全性
- 发布阶段:开展渗透测试和API安全验证,避免高风险漏洞进入生产环境
- 运行阶段:部署WAF、运行时应用自我保护(RASP)和持续安全监测能力,实时识别并拦截攻击
通过持续安全检测与WAF联动,企业可以将漏洞信息及时转化为防护策略,缩短风险暴露时间,提升应用安全响应效率,并降低安全漏洞对业务系统造成的影响。
F5 Web应用防火墙:帮助企业提升应用安全能力
持续安全测试,不仅能够提升企业的技术防护能力,还可以为业务稳定运行和数字化发展提供保障。通过持续开展应用安全测试,企业可以:
- 更快发现并修复应用漏洞
- 降低数据泄露和业务中断风险
- 减少安全事件带来的经济损失和品牌影响
- 降低应用上线后的漏洞修复成本
- 提高开发、安全和运维团队之间的协作效率
- 满足企业内部安全管理和合规要求
结合WAF、SAST、DAST、RASP和AI安全检测能力,企业能够建立一套覆盖开发、部署和运行全过程的现代应用安全体系,将安全防护模式从事后响应转变为主动发现、实时防御和持续优化。
F5提供的Web应用安全服务,可帮助企业识别暴露在互联网环境中的应用资产,并结合渗透测试,对企业当前的Web应用和API安全状况进行全面评估。借助F5 Web应用防火墙、持续安全监测和专业安全评估服务,企业能够及时发现应用漏洞、异常访问和潜在攻击风险,并根据实际业务环境完善安全策略。
常见问题
什么是Web应用与API保护(WAAP)?它与传统Web应用防火墙(WAF)有何不同?
WAAP是一种融合式的主动应用防护方法,以WAF为核心,并将API安全、Bot管理与DDoS缓解整合为一体化解决方案。传统WAF主要聚焦于缓解应用层漏洞被利用的风险,例如注入攻击和应用层DoS。WAAP将覆盖范围扩展到API发现、检测与防护、自动化威胁缓解(Bot与自动化攻击),以及防御DDoS攻击的韧性能力。与分别管理多个独立的点产品相比,WAAP有助于减少安全缺口并降低运营开销。
在混合云与多云环境中,保护RESTful APL的最佳实践有哪些?
可视性是维护安全API清单的关键起点。借助更高的可视性,可以识别已知、未知以及影子API,并结合WAF与API安全控制实现更有效的验证与防护。在可行情况下,尽量采用基于Schema或API定义的验证,同时配合行为监控与异常检测。整体化安全能够在混合多云部署中实施一致的策略,使敏感数据暴露与错误配置的监控更容易,并在设置使用阈值方面提供更强的精细控制,从而降低滥用与DoS风险。集中式管理与集成监控有助于避免因国内根据蔓延而产生的安全与运维缺口。
选择WAAP解决方案时,应重点评估哪些能力?
选择具备四大核心能力的一体化平台:WAF、API防护、机器人缓解以及DDoS缓解。重点能力包括:API发现与安全态势可视性、基于行为的异常检测、利用多种信号的机器人防护、既可采用SaaS部署又能支持本地需求的交付选项、集中式管理与报告、低时延的内联策略实施,以及可降低误报与告警疲劳的运维能力。