
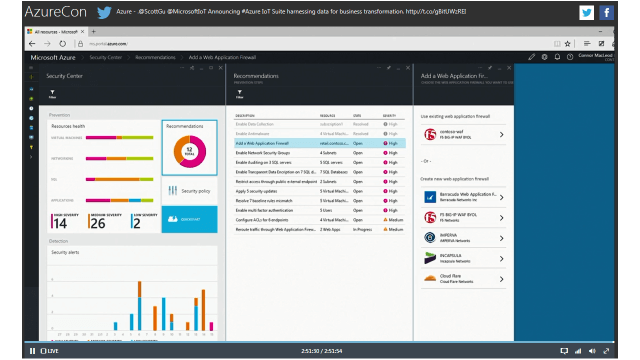
我们很高兴地宣布,Microsoft Azure Security Center现已支持F5的Web应用防火墙(WAF)解决方案,目前正面向客户提供有限公开预览。新的F5 WAF服务有助于满足合规要求,更好地保护资产免受应用漏洞、最新L7威胁和DDoS攻击的影响,同时帮助提升应用性能。
F5采用经过行业验证并获得ICSA认证的BIG-IP Application Security Manager(ASM)和BIG-IP Local Traffic Manager(LTM)技术,在Azure Security Center中提供预配置的虚拟服务。组织在Azure Security Center中激活此解决方案后,可获得通常用于数据中心应用的同等控制和自定义能力,同时确保快速响应针对Azure环境中应用的威胁。该解决方案提供全面的第7层防护,并可通过F5安全专家预定义的3个防护级别轻松激活。
BIG-IP ASM可帮助组织有效防范现有及新兴的第7层应用攻击,防止代价高昂的数据泄露,并持续满足PCI-DSS合规要求。BIG-IP ASM提供广泛的功能,可防范多种威胁,包括OWASP十大Web应用安全风险、第7层DDoS攻击、网站内容抓取、Web注入和常见应用漏洞,提供全面的防护覆盖。该产品基于F5先进的ADC技术构建,具备出色的可扩展性、可编程性和适应性;与市场上的主要竞品相比,可为组织提供更具竞争力的性价比。
在 Azure Security Center 中,F5 Web 应用防火墙解决方案可帮助组织更有效地识别并阻止复杂的高级威胁。该解决方案提供独特的主动式机器人防御,并且在检测和缓解暴力破解、CSRF、XML 和零日攻击方面比其他解决方案更准确。它可以动态实施所需的防护措施,防止攻击到达服务器。
轻松设置
Azure中的F5 Web应用防火墙解决方案已预先配置,可快速、轻松地完成WAF设置。管理员只需选择F5解决方案并确定适当的防护级别,几分钟内即可开始保护应用免受威胁。对于可能缺少专职安全人员支持的Azure云原生应用,以及希望即时部署防护、避免在设置完全自定义的WAF解决方案时反复试错的开发人员,F5解决方案是理想之选,可帮助抵御威胁。
管理员可根据人员资源情况,选择由F5专家预配置的“一键式”WAF解决方案,也可以自行配置和部署ASM与LTM,以满足特定需求。
可自定义
F5提供灵活的部署方式,可直接激活F5 WAF解决方案,也可将BIG-IP ASM和LTM作为Azure虚拟机运行,以满足您的需求。建议先选择一种预配置的防护级别,以便立即帮助满足组织或行业合规政策,但您还可以进一步配置。激活F5 WAF解决方案后,还可使用丰富的ASM高级功能,进一步配置WAF解决方案,更好地满足特定的应用或组织需求及政策。
在Azure中将Application Security Manager和Local Traffic Manager部署为虚拟机,还可以扩展现有安全策略、使用现有的iApps模板和iRules,并通过自带许可证(BYOL)选项利用现有F5许可证。
值得信赖
F5在ADC技术市场占据领先地位,也是Web应用防火墙防护领域广受行业信赖的品牌。与其他WAF解决方案相比,F5部署在更多企业数据中心。1 各组织依靠ASM保护全球访问量较高的Web应用,无论这些应用部署在何处,都能提供出色的安全防护效果,同时不影响性能。
客户现在可以在Azure环境中获得同样全面的功能集,以及高度集成的企业级安全和流量管理能力。
以下是相关资源的链接:
- Microsoft Azure公开预览公告
- Microsoft Azure 安全中心
- BIG-IP Application Security Manager
- BIG-IP平台与Microsoft Azure:云端应用服务
- Microsoft Azure中的F5 BIG-IP VE演示
[1] https://informationsecurity.451research.com/?p=5684
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。