使用F5 Distributed Cloud Services保护SAP Customer Data Cloud
线上企业对消费者(B2C)卖家的规模和类型各不相同,包括零售和电子商务网站,以及金融服务、旅游与酒店、数字服务等行业的众多在线服务提供商。几乎所有线上B2C企业都有一个共同愿望,那就是“了解客户”。提供消费者服务或产品的线上企业通常不能只销售价值和优势,还需要与消费者建立情感联系。每位客户都不尽相同,因此,建立情感联系要从提供个性化体验开始。
对于B2C企业而言,了解客户首先需要识别每位访客,而这需要强大的身份和访问管理(IAM)解决方案。SAP凭借面向B2C企业的客户身份和访问管理(CIAM)以及通用商务产品和服务而广为人知。本用例探讨这些企业如何将F5 Distributed Cloud Services引入其防御体系,以优化SAP投资,并提供安全、顺畅的客户体验。
面向B2C企业的SAP
SAP Customer Data Cloud (CDC)是一种多租户SaaS解决方案,可用于存储和管理消费者资料。SAP拥有约700家客户(且数量仍在增长),为这些客户托管超过14亿个消费者身份,每月存储16亿条同意交易记录(满足GDPR、CCPA和LGPD等地区数据保护法律的要求),为40亿台消费者设备提供集成,并且每月处理约180亿次API调用。对于许多在线B2C企业,其SAP CDC解决方案是整体SAP Customer Experience Solutions的一部分,后者还包括SAP Commerce Cloud。除其他功能外,SAP CDC还提供:
- 客户身份(CIAM):包括注册即服务、社交登录以及身份联合/SSO(单点登录)
- 客户同意:管理GDPR各方面的同意事项,例如控制消费者个人资料数据的访问、导出乃至删除
- 客户资料:包括同意记录及其他偏好设置;编排与治理;数据分析;以及报告
Distributed Cloud Bot Defense,提供机器人和欺诈防护
B2C网站每天的登录尝试中,90%甚至更多来自非人类访问者,这种情况并不少见。遗憾的是,这里的非人类访问者通常是指基于机器人的攻击流量。这些成本低廉、功能简单的机器人只会反复轮番尝试已在网络中流传的数以百万计的被盗和泄露凭据,不断向电商网站提交用户名和密码组合,希望其中哪怕只有极少一部分能够成功登录。
“电商网站每天的登录尝试中,90%或更多来自非人类访客,这种情况并不少见。 ”
这一过程称为凭据填充,可能造成高昂成本。大量自动登录尝试会持续消耗带宽和服务器资源;如果其中一个机器人使用被盗凭据成功登录,情况可能会进一步恶化。
F5 Distributed Cloud Bot Defense可识别各种由机器人程序驱动的有害网络流量,并在其消耗资源(或造成更严重后果)之前将其阻止。
Distributed Cloud Bot Defense部署分为两个阶段:观察模式和缓解模式。在观察模式下,Distributed Cloud Bot Defense会分析应用收到的所有请求日志,以识别威胁并定制防御方案。
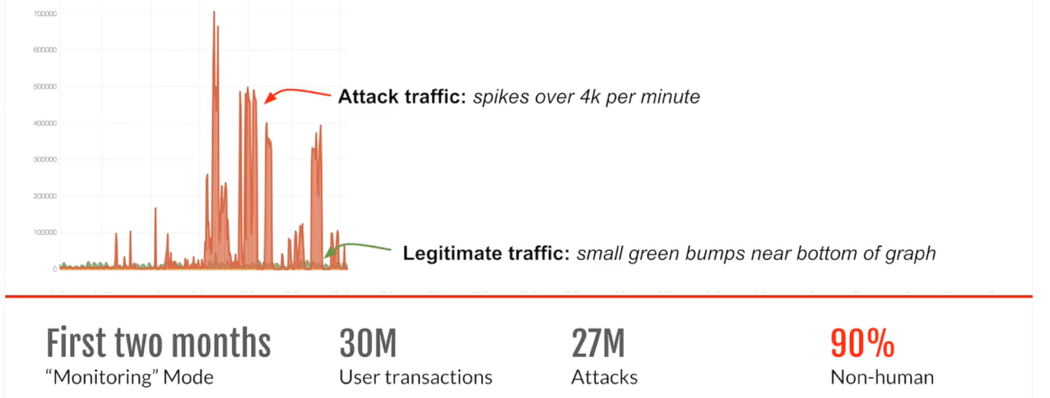
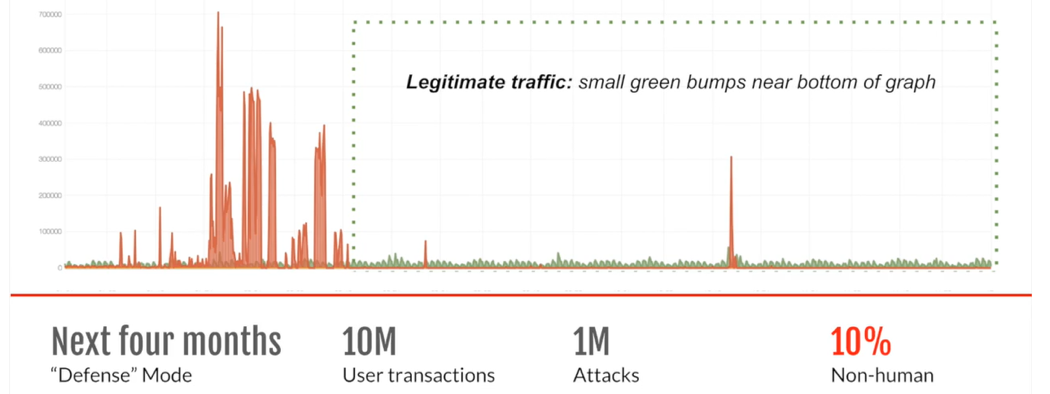
在分析日志以区分恶意登录流量和合法登录流量的同时,Distributed Cloud Bot Defense还可将请求归类到不同的攻击活动中,以便进行分析。如果某个攻击活动试图通过调整工具来绕过F5(通常是更新软件或利用新的代理),Distributed Cloud Bot Defense仍可根据数百种其他信号识别该攻击活动。
当F5和客户确信合法真人流量不会受到影响后,即可启用缓解模式。此后,一旦实时判定某个应用请求来自欺诈源,系统便会立即阻止该来源,同时不会给合法真人用户带来任何额外操作负担(例如要求进行多重身份验证或完成CAPTCHA等)。
总结
网络欺诈是一项切实存在且日益严重的威胁,B2C企业需要保护客户免受其害,但相关保护措施不能给用户体验增加阻碍,否则可能会失去这些客户。SAP可帮助您将未知用户转化为已知的忠实客户,而F5 Distributed Cloud Bot Defense则在后台运行,大幅减少自动化欺诈性机器人攻击流量带来的风险敞口,帮助保障SAP服务的安全,并消除用户体验中的阻碍。
要了解有关F5 Distributed Cloud Bot Defense的更多信息,请访问f5.com/cloud/products/bot-defense。
防范机器人和其他自动化攻击
Distributed Cloud Bot Defense可防御复杂的凭据填充攻击、账户接管攻击、盗刷测试,以及其他OWASP Web应用自动化威胁,包括:
- 账户接管:阻止欺诈者在登录应用中快速测试被盗凭据,从源头防止账户被接管。
- 数据抓取:控制抓取工具和聚合器从网站采集数据的方式,从而保护敏感数据并管理基础设施成本。
- 信用卡撞库:防止犯罪分子利用结账页面验证被盗信用卡。
- 礼品卡攻击:确保礼品卡余额、忠诚度积分及其他储值资产始终由客户掌控。
- 囤积库存:确保促销商品和需求旺盛的商品直接销售给客户,而不是倒卖者。
- 营销欺诈:确保业务分析和营销支出以不含机器人流量的数据为依据。
其他链接
Dev Central 博客:使用 Distributed Cloud Services 保护 SAP CIAM
优势
- 大幅减少欺诈和滥用
- 防止声誉受损并增强安全性
- 消除用户体验中的阻碍
- 提升应用性能和正常运行时间
挑战
- 数字化转型使组织面临新的威胁和攻击类型,包括业务滥用和电子商务欺诈
- 对网络犯罪分子而言,应用是利润最丰厚的一类攻击目标。预计到2023年,网络欺诈造成的损失将超过480亿美元。
- 当Web攻击受阻时,攻击者会迅速转向移动应用等其他渠道;任何安全解决方案都必须覆盖所有平台