借助合适的GRC框架简化合规审计
偏离治理、风险与合规标准可能会付出高昂代价。2020年8月至10月期间,美国财政部下属的一个局对大型金融机构处以6.25亿美元罚款。
借助合适的GRC框架简化合规审计
偏离治理、风险与合规标准可能会付出高昂代价。2020年8月至10月,美国财政部下属机构对大型金融机构处以6.25亿美元罚款。
简化审计流程
您无法预知下一次审计何时开始。审计一旦启动,可能需要一名全职工程师投入长达6个月的时间和精力,开展必要的研究和合规证明工作。
遗憾的是,现实中不乏此类案例:美国货币监理署(OCC)可对机构处以罚款。该机构近期就对美国一家大型银行处以8,500万美元罚款,并在调查结果中指出:
该银行未能实施并维持与其规模、复杂程度和风险状况相匹配的有效合规风险管理计划和有效信息技术风险治理计划。
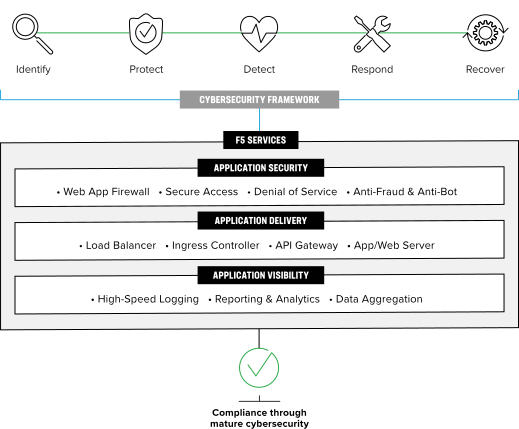
遵循治理、风险与合规标准并非易事,但不应因此阻碍关键业务目标的实现。借助F5,可以简化审计流程,而这一切始于成熟的网络安全体系。
主要功能
深入洞察审计风险向量
小问题可能一直潜藏,直到为时已晚。届时,审计人员可能已经处以高额罚款,或要求完成繁琐的合规证明工作。通过全面直观地呈现应用,可以快速发现问题,并在问题扩大前将其隔离或解决,无论问题隐藏在何处。
开箱即用、满足合规要求的解决方案
审计人员期望金融服务机构具备更高的网络安全成熟度。仅满足合规要求通常还不够。F5解决方案专为提升网络安全成熟度而设计,有助于满足审计人员的更高期望,从而减少审计带来的阻力和压力。
F5久经行业验证的支持服务
F5久经行业验证的支持服务可指导贵组织制定关键标准和流程,为各类审计做好充分准备。我们还可在审计人员会议期间提供支持,帮助深入推进合规议题。
合规不只是勾选复选框
要有效简化审计流程,需要主动采取行动。正确的方法和应用解决方案至关重要。F5提供广泛的产品和服务,可为此提供支持。
产品 | 它们如何提供帮助 |
BIG-IP Access Policy Manager | 访问控制、SSL VPN |
BIG-IP Advanced Firewall Manager | 防火墙控制、分段和访问 |
BIG-IP Application Security Manager/Advanced WAF® | 应用安全、漏洞(要符合PCI DSS要求,必须使用WAF) |
BIG-IQ Centralized Management | 管理平台、配置管理、遥测、日志记录 |
云服务 | DNS、DNS Load Balancer和Essential App Protect可提供安全控制、分析,以及面向监管机构和审计人员的可见性、体验与支持。 |
BIG-IP DNS | DNS安全(易受攻击) |
NGINX Controller | NGINX Ingress Controller是一款适用于Kubernetes和容器化环境中云原生应用的出色流量管理解决方案。 |
NGINX Plus | 访问、日志记录、WAF |
形状 | 欺诈防范、机器人防护、拒绝和欺骗选项 |
Silverline | SOCS、DDoS缓解、应用安全、机器人程序防护、配置管理(要符合PCI DSS要求,必须部署WAF) |
SSL Orchestrator | 可视性、大规模SSL解密 |
安全Web网关 | Web网关、外部访问、数据泄露 |
标准和程序的制定与治理
F5拥有经行业实践验证的专家团队,可指导贵组织制定关键标准和程序,为应对各类审计做好充分准备。如果未能高度重视合规并持续保持警惕,组织往往难以满足关键法规和合规标准的要求,例如在支付卡行业数据安全标准(PCI DSS)验证过程中。
2019年,在接受PCI DSS合规性评估的所有组织中,仅有27.9%的组织在中期合规性验证中实现了100%合规。
采用演进的应用方法至关重要
使用传统基础设施构建和交付现代、便捷的应用会面临诸多挑战和限制,尤其是在需要满足合规要求时。随着机构不断推进数字化转型,灵活且可扩展的企业应用架构(EAA)有助于提升一致性和协调性,从而支持规模化实现预期成果。这是满足应用安全、性能和可靠性预期的一项关键要求。
成熟的EAA方法可使创新工作与业务战略保持一致,并支持轻松集成新兴技术,帮助组织保持敏捷。采用合适的EAA后,开发人员能够更快速、安全地交付现代应用,无论用户身处何地或使用何种设备,同时符合相关标准和法规。
第1步:使EAA与业务目标保持一致,并确定创新、敏捷性与风险之间的适当平衡。
第2步:盘点应用。全面梳理企业应用组合中的所有应用。
第3步:评估应用组合中每个应用的安全风险,并为其分配适当的解决方案。例如:
- 根据需要对硬件和软件进行FIPS认证,以满足相关标准和法规要求
- Web应用和API防护,抵御现有及新兴的OWASP威胁
- SSL编排,支持基于策略的动态解密、加密,并通过多个检测设备引导流量
第4步:定义应用类别,并指定每个类别所需的应用服务。
第5步:设置应用部署和管理参数,包括:
- 了解部署选项
- 评估相关成本、消费模式以及合规与认证情况
第6步:分配角色和职责。建议:
- 明确EAA中各个组件(包括安全组件)的负责人。
- 明确责任可能由个人贡献者、部门或跨职能委员会承担。
第7步:在整个组织内实施EAA方法,以优化安全性。具体包括:
- 利用用户访问控制或代码漏洞扫描等自动化机制
- 通过员工培训和沟通,推动整个组织形成共识
第8步:与F5专家合作,确保持续提升网络安全成熟度。
建立标准和程序治理体系时需要明确的关键角色
配置合规团队负责人
配置管理可能难以实施,因此必须指定一名负责人。可帮助维护配置标准并尽量减少配置漂移的自动化工具包括:
- 声明式上线
- AS3
- 遥测数据流式传输
- CloudFormation模板
企业应用架构团队负责人
如果没有专人监督这项计划的进展并确定优先级,这项关键职能将失去方向。缺少这一专职角色,组织范围内的标准也将难以落实。
审计负责人
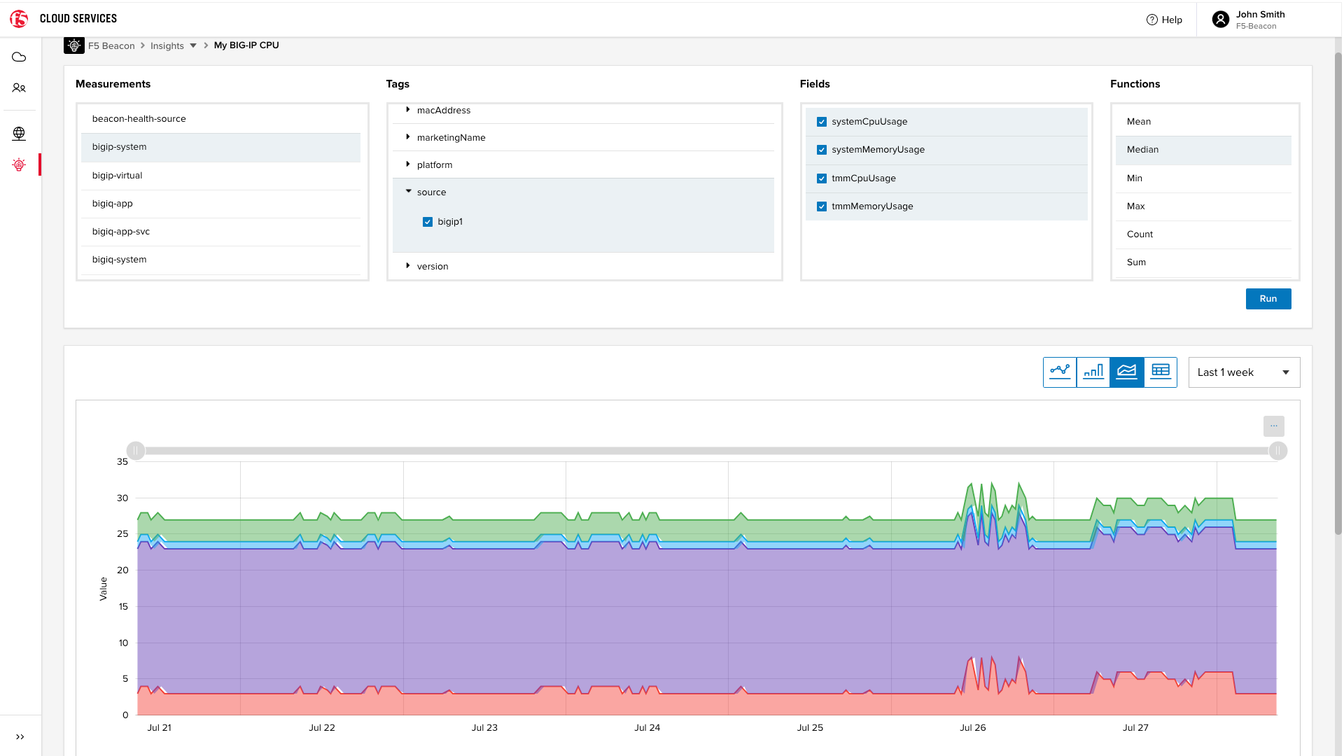
对于每次审计,持续掌握关键审计事项至关重要。每个团队都需要一名负责人,负责管理F5解决方案,并明确如何利用来自应用和网络的深度数据提供必要洞察,从而快速解决审计相关问题。
F5提供以应用为中心的共享仪表板,让网络、开发和安全团队能够访问所需数据,并支持协作解决问题。
在下一次审计过程中,F5将与您同行。无论下次与审计人员会谈的结果如何,都可以请我们的专家协助深入探讨合规议题。
F5可提供以下帮助:
- 发现加密流量中的威胁
- 提供访问控制的详细信息,以便更好地管理特权用户访问
- 自定义可导出的报告,以满足特定审计要求
- 提供有关安全控制措施的注意事项
结论
审计过程可能既耗时又令人倍感压力。金融服务机构的员工无法预知下一次审计何时开始,而相关工作往往需要专人全职负责,但这类岗位很少获得资金支持。如果缺乏适当的解决方案和支持,审计可能持续长达6个月,之后还需开展整改工作并接受新一轮审计。
F5在帮助金融服务机构简化审计流程方面拥有经过实践验证的良好记录。我们的解决方案专为减少审计带来的阻碍和压力而设计。
如需了解详情,请探索F5银行和金融服务解决方案,或联系您的F5代表。