增强安全性,加速DevOps,简化管理
使用F5 WAF for NGINX,可以轻松保护应用和API免受第7层攻击。F5 WAF for NGINX是一款面向DevOps环境的轻量级高性能Web应用防火墙,可在NGINX Plus和NGINX Ingress Controller上原生运行,不受平台限制,并支持多种部署方式,包括部署在边缘负载均衡器上,以及部署到Kubernetes集群中的各个Pod。
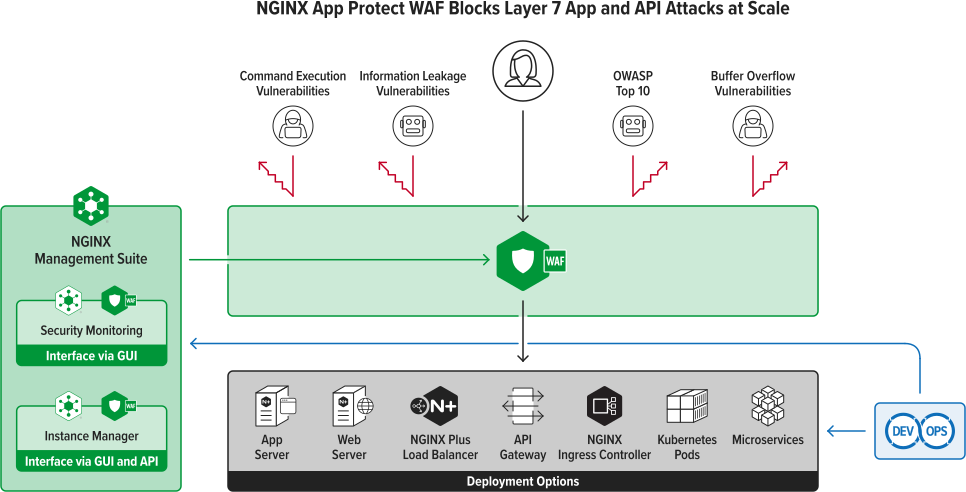
为何使用F5 WAF for NGINX
实施强大的应用和API安全防护
防范并缓解常见漏洞、高级威胁和零日攻击。借助 F5 WAF for NGINX,可以:
- 借助7,500多个高级签名、机器人签名和威胁活动防护,提供超越基础OWASP十大风险防护的能力
- 保护贵组织的HTTP/S和HTTP/2应用,以及gRPC双向流式传输等协议
- 使用内置的 Data Guard 功能对个人身份信息(PII)进行掩码处理,包括信用卡号和社会保障号码
- 超越PCI DSS要求,避免违反法规
- 使用可信的高置信度签名以阻止模式部署,将误报率降至极低水平
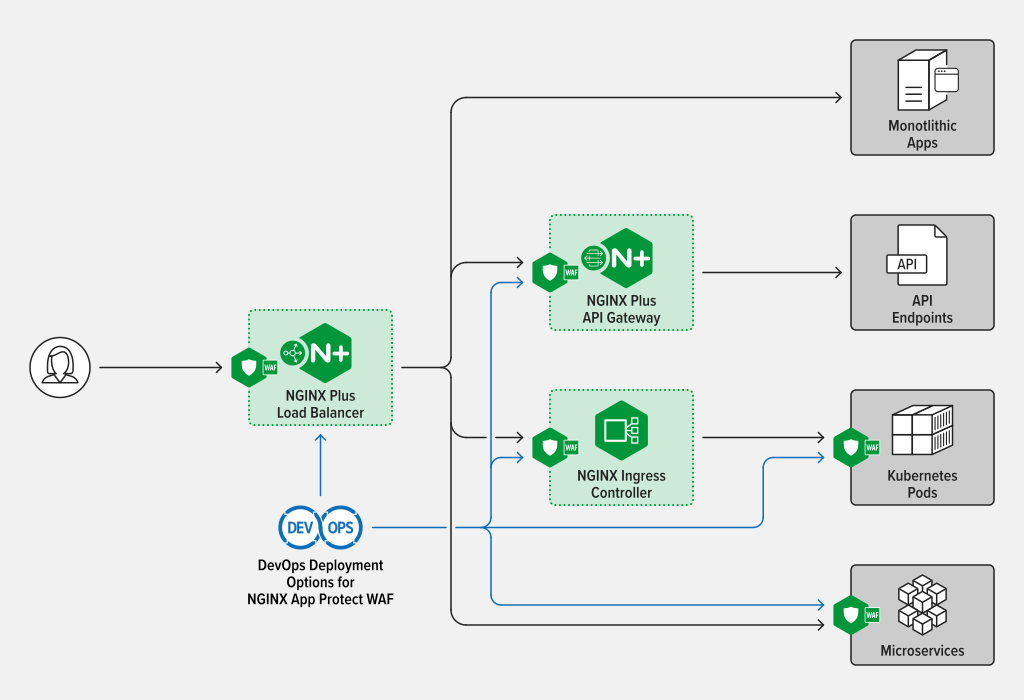
部署平台无关的安全防护
使用单一安全解决方案,保护分布式架构和环境中的组织应用及API,包括本地、混合云和多云环境。借助F5 WAF for NGINX,可以:
- 为Web应用、微服务、容器和API构建一致的安全控制措施
- 在NGINX平台内实现单一供应商技术的无缝集成,降低复杂性和使用阻力,减少工具泛滥
- 在各种现代应用拓扑中部署高度灵活的软件形态,包括边缘负载均衡器、API网关、Kubernetes Ingress控制器,以及Kubernetes集群内按服务或按Pod部署的代理
- 借助轻量级、高性能、低延迟且计算资源占用低的安全解决方案,在云端扩展Kubernetes应用
大规模集成安全能力
使用NGINX Management Suite,将安全策略部署扩展到所有F5 WAF for NGINX实例,从而掌握主动权。借助NGINX Management Suite,可以:
- 使用NGINX Management Suite Security Monitoring,集中查看防护洞察,为WAF策略调优提供指导
- 使用NGINX Management Suite Instance Manager模块管理整个F5 WAF for NGINX集群的配置
- 将WAF安全功能集成到CI/CD管道中,轻松实施DevSecOps
- 使用GUI或REST API大规模管理WAF
- 根据工作流需求,为SecOps、平台运维和DevOps团队提供集中可见性及对应用策略的精细控制
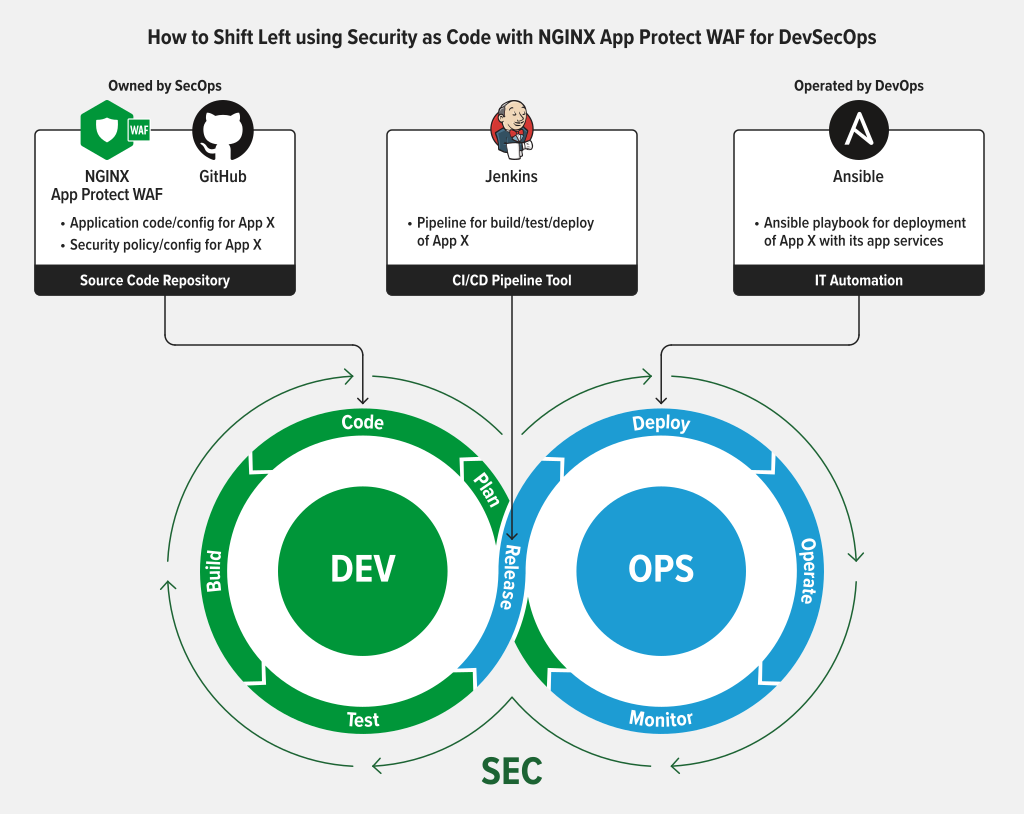
支持安全左移、DevSecOps和安全自动化
实施左移策略,将安全融入软件开发生命周期(SDLC)的每个阶段。借助F5 WAF for NGINX,可以:
- 使用由SecOps创建的声明式策略,使DevOps能够将安全即代码集成到CI/CD流水线中
- 实施安全自动化,将安全事件造成的损失成本降低多达80%
- 在应用发布到生产环境之前发现并修复漏洞,从而节省时间和成本
- 在构建更可靠、更安全的应用的同时,保持开发敏捷性和创新能力
- 借助DevSecOps自动化安全,加快产品上市并降低成本
资源
技术规格
发行版
Docker
Kubernetes
Red Hat OpenShift Container Platform
架构
x86
操作系统
Alpine Linux
CentOS
Debian
Oracle Linux
Red Hat Enterprise Linux
Ubuntu
云平台
Amazon Web Services (AWS)
Google Cloud Platform (GCP)
Microsoft Azure