借助NGINX增强安全性、实现自动化防御并加快防护
采用面向DevOps环境的多层自适应自动缓解策略,为应用和API提供全面的DoS和DDoS攻击防护。NGINX App Protect DoS原生运行于NGINX Plus和NGINX Ingress Controller,不受平台限制,并支持从边缘负载均衡器到Kubernetes集群中单个Pod的多种部署方式。
为何使用 NGINX App Protect DoS
多层应用和API防御
利用机器学习和自适应安全机制缓解第7层DoS攻击,实现可扩展的全面防护。借助NGINX App Protect DoS,可以:
- 实施由应用和API团队管理的多层DDoS防御策略,包括阻止恶意行为者的IP地址和恶意请求,并根据需要应用全局速率限制
- 利用机器学习建立正常基线模式、检测异常并阻止恶意流量,同时不影响合法流量,从而降低运营成本并减少误报
- 利用自适应学习持续衡量缓解措施的有效性,实现免人工干预的策略配置,从而以经济高效的方式提供大规模DDoS防护
- 跟踪并分析300多项用户和应用行为指标,并部署动态签名,自动缓解和防御零日攻击。
- 通过高级攻击检测增强安全性:跟踪客户端流量模式、检查服务运行状况,并结合使用eBPF和XDP技术来加速防护
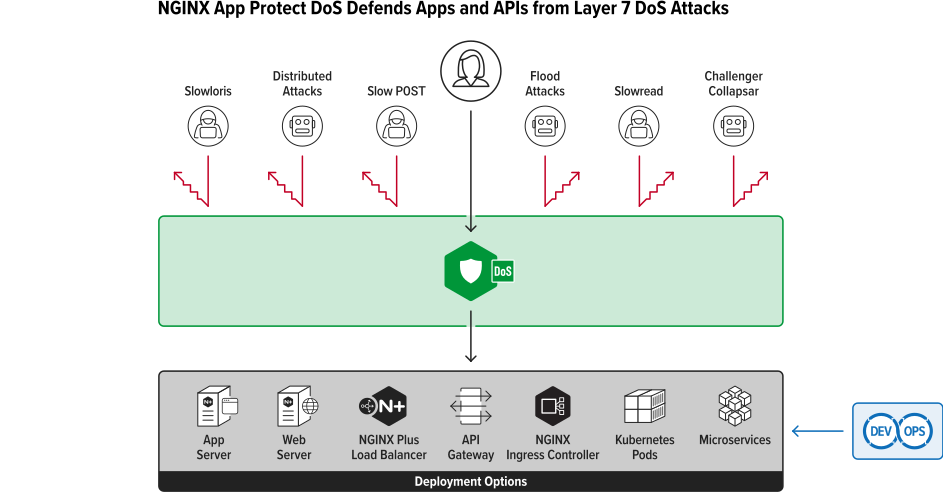
缓解各类DDoS攻击
防御可规避传统网络防护的多种第7层DDoS攻击。借助NGINX App Protect DoS,可以:
- 保护传统HTTP/S应用、现代HTTP/2应用以及gRPC和WebSocket流量,抵御包括Slow POST、Slow Read、Slowloris等在内的各种低速DDoS攻击
- 阻止GET和POST洪泛攻击,避免大量请求使服务器或API不堪重负,导致其无法响应真实用户
- 阻止Challenger Collapsar攻击。此类攻击会频繁发送看似正常的请求,但请求的URI需要执行复杂计算,旨在耗尽服务器资源
- 结合IPv4 TLS指纹识别与IP地址,准确检测利用加密或NAT规避检测的恶意行为者
- 利用基于CLIENT HELLO消息的签名机制检测和缓解异常,确保应用正常运行,并防范滥用握手协议的针对性SSL/TLS攻击
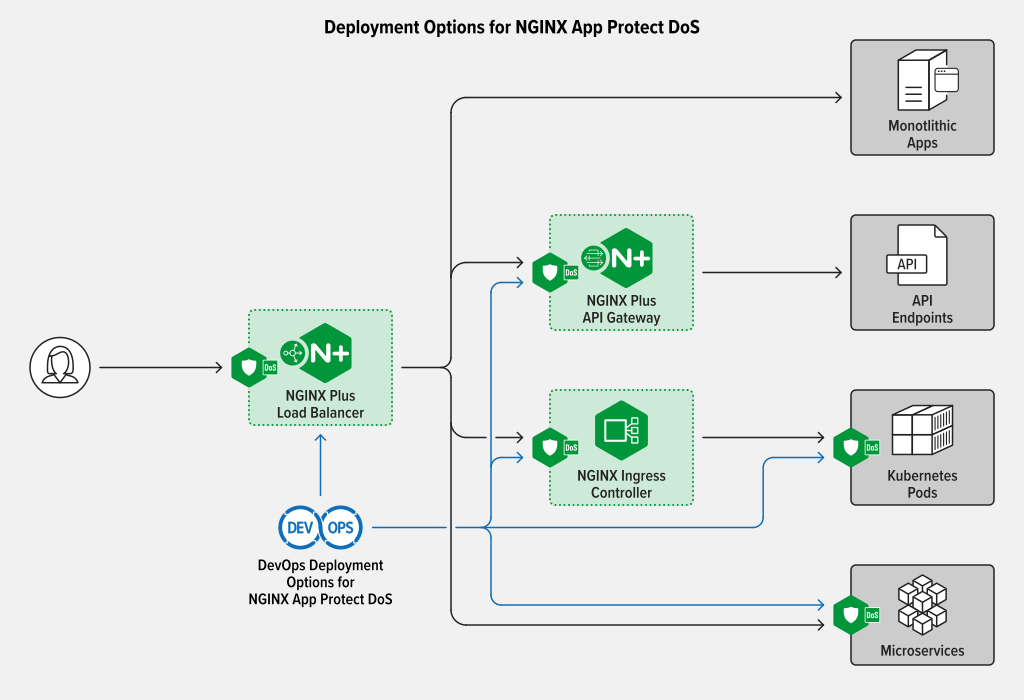
部署平台无关的防护
通过在整个基础设施中实现无缝集成,确保应用和API获得一致的安全防护。借助NGINX App Protect DoS,您可以:
- 在包括本地、混合云和多云在内的分布式架构和环境中轻松实施防护
- 以灵活的软件形态原生部署DoS防护:在NGINX Plus上作为负载均衡器或API网关部署,在NGINX Ingress Controller上部署,或作为每个Pod或每项服务的代理部署
- 为Web应用、微服务、容器和API构建一致的安全控制措施
- 使用NGINX产品组合,通过单一供应商缓解DoS攻击,降低复杂性并减少工具泛滥
- 借助这款轻量级、高性能、低延迟且计算资源占用低的安全解决方案,扩展云端Kubernetes应用的DoS防护能力
支持安全自动化、DevSecOps和安全左移
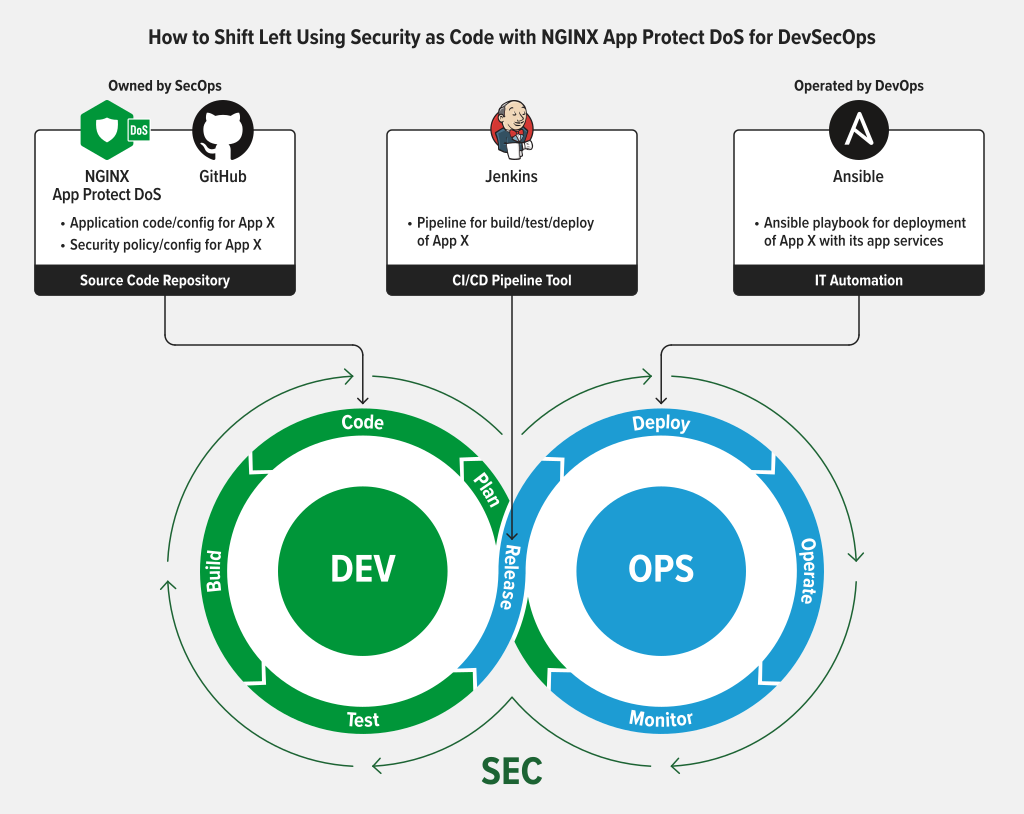
实施左移策略,将DoS防护融入软件开发生命周期(SDLC)的每个阶段。借助NGINX App Protect DoS,可以:
- 采用安全即代码实现第7层DoS防御,将已配置安全态势的变更无缝集成到CI/CD流水线中,从而实施DevSecOps
- 通过由SecOps创建、DevOps部署的声明式安全策略,为应用和API提供一致的DoS防护
- 通过免人工干预配置,以经济高效的方式实现大规模DDoS防护
- 通过Kubernetes API轻松集成策略
- 让开发人员保持敏捷,专注于交付新功能,以更低的成本加快产品上市
资源
技术规格
分发
Docker
Kubernetes
架构
x86
操作系统
Alpine Linux
Amazon Linux
CentOS
Debian
Oracle Linux
Red Hat Enterprise Linux
Ubuntu
云平台
Amazon Web Services (AWS)
Microsoft Azure
Google Cloud Platform (GCP)